
最新发布第880页

CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...
 2023年10月25日 13:28
探究一个LED如何入门Linux内核_Linux
内核那么大,从哪看啊?能看懂吗?其实这种场景在脑海里不止一次地发生过了,兴趣和困难进行猛烈地撞击,意志力稍强,会有所突破,静下心来研究,可能会有所收获 目录前言led trigger开始探索LE...
2022年6月17日 10:04CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) – Insecure Deserialization
漏洞标题 CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) - Insecure Deserialization 漏洞描述 A deserialization of untrusted data vulnerability affecting DELMIA Apriso ...
2025年5月19日 05:08
bugbounty技巧聚合20220215
漏洞报告 EC2子域接管 http://hackerone.com/reports/1296366 Flask session弱密钥接管用户 1500$ http://hackerone.com/reports/1380121 挖洞技巧 寻找客户端原型污染工具 http://github.com/k...
2022年3月10日 23:34CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
2023年11月30日 05:25CVE-2024-30269: DataEase <= 2.4.1 - Sensitive Information Exposure
漏洞标题 CVE-2024-30269: DataEase <= 2.4.1 - Sensitive Information Exposure 漏洞描述 DataEase, an open source data visualization and analysis tool, has a database configuration ...
2024年11月10日 19:04CVE-2018-13317: TOTOLINK A3002RU 1.0.8 – Information Disclosure
漏洞标题 CVE-2018-13317: TOTOLINK A3002RU 1.0.8 - Information Disclosure 漏洞描述 TOTOLINK A3002RU firmware version 1.0.8 contains a vulnerability in which an unauthenticated attac...
2018年3月15日 19:18CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年3月11日 14:18
windows宿主机和docker容器设置挂载共享文件夹的步骤_docker
这篇文章主要介绍了windows宿主机和docker容器设置挂载共享文件夹的步骤,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器内的程序经常需要访问、调用宿主机目录中...
2023年2月2日 21:04CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年3月15日 10:18CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting
漏洞标题 CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting 漏洞描述 The WP-Optimize WordPress plugin before 3.2.13 and SrbTransLatin WordPress plugin b...
2023年5月6日 15:36CVE-2023-32235: Ghost CMS < 5.42.1 - Path Traversal
漏洞标题 CVE-2023-32235: Ghost CMS < 5.42.1 - Path Traversal 漏洞描述 Ghost before 5.42.1 allows remote attackers to read arbitrary files within the active theme's folder v...
2023年4月4日 00:57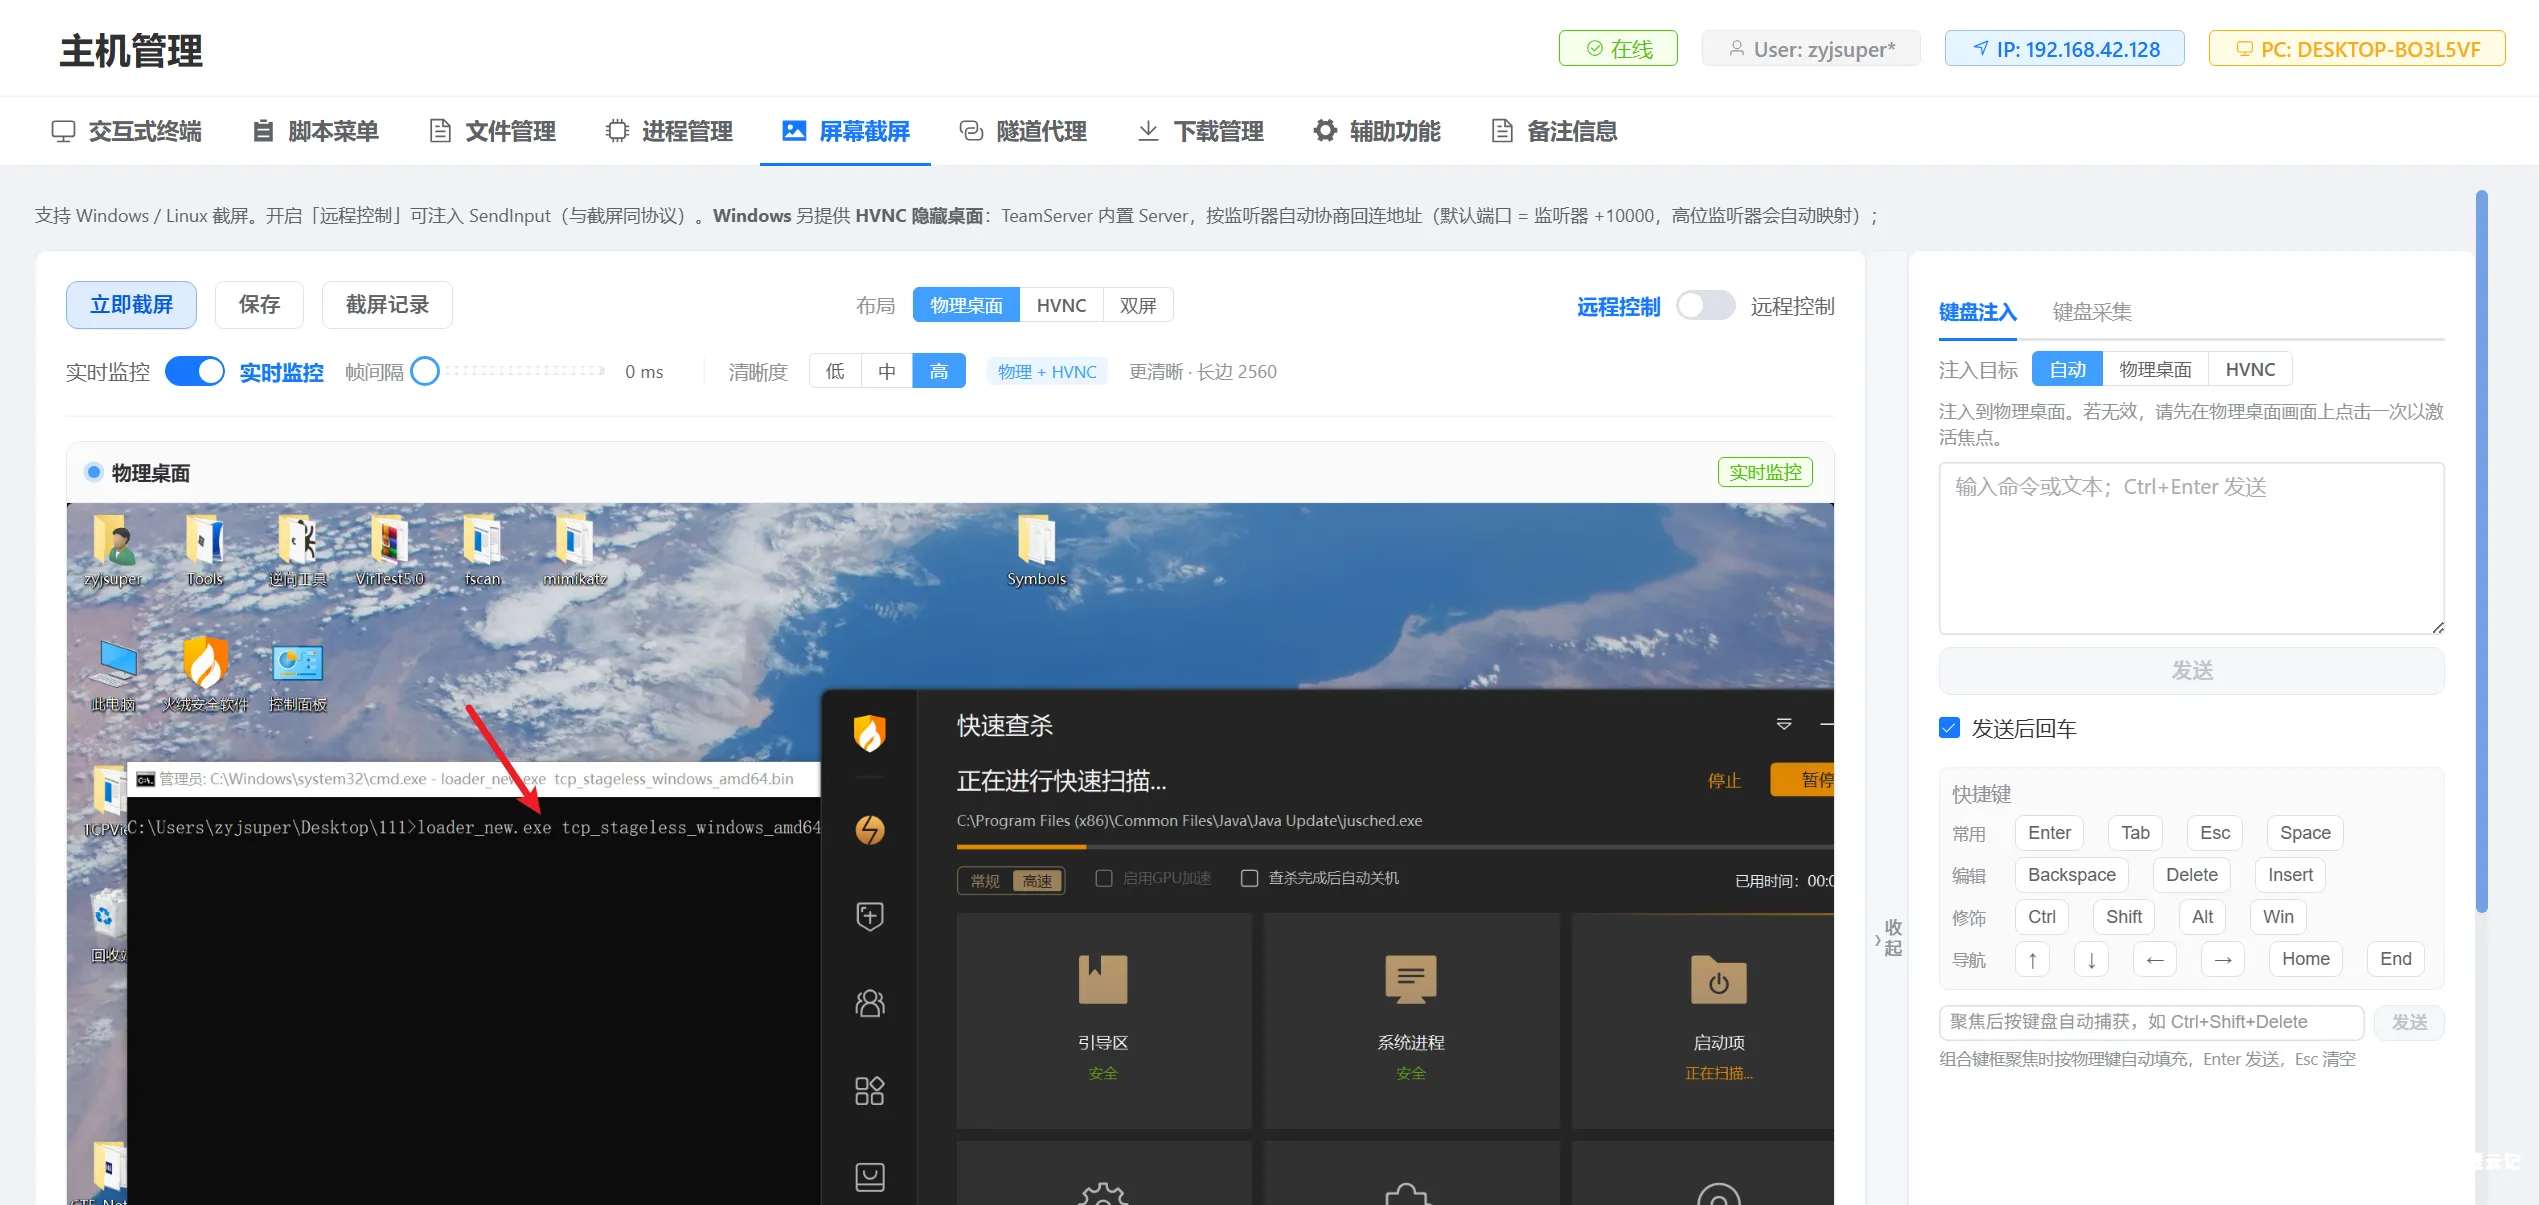
EasyShell&EasyTools 双工具更新|中秋×国庆渗透云记福利抽奖活动
前言 一直在思考为什么其他师傅的公众号排班、文案总是那么优秀,思来想去,还是不知道怎么写。 为了减少内耗,还是继续打磨我那俩小垃圾(EasyShell和EasyTools)吧, AI越来越强大,出现了更...

 2026年9月20日 16:22
CVE-2013-4982: AVTECH DVR – Login Verification Code Bypass
漏洞标题 CVE-2013-4982: AVTECH DVR - Login Verification Code Bypass 漏洞描述 AVTECH DVR products are vulnerable to verification code bypass just by entering the "login=quick&q...
2013年6月8日 20:19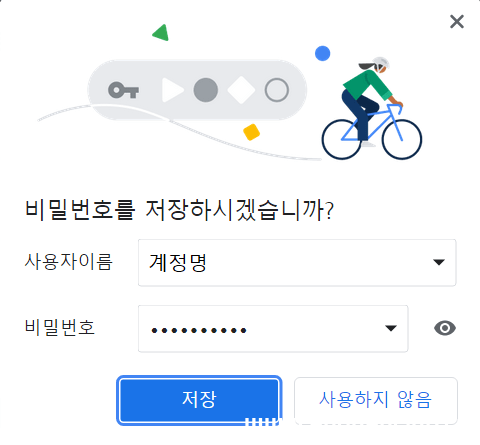
还在让浏览器保存密码?小心遭恶意软件窃取
12月28日,韩国最大杀毒软件公司安博士Ahnlab发布了一份研究报告,警告有一款名为RedLine Stealer的恶意软件正在窃取Web浏览器存储的密码。 Ahnlab是韩国首家从事开发杀毒软件的企业,于19...
2022年3月10日 23:34CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection
漏洞标题 CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection 漏洞描述 The safe-editor plugin before 1.2 for WordPress has no se_save authentication, with resultant XSS. ...
2016年7月8日 17:02
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

