
最新发布第883页

CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting 漏洞描述 WordPress WP JobSearch plugin prior to 1.5.1 contains a cross-site scripting vulnerability....
 2022年8月13日 03:26
CVE-2020-15568: TerraMaster TOS v4.1.24 RCE
漏洞标题 CVE-2020-15568: TerraMaster TOS v4.1.24 RCE 漏洞描述 TerraMaster TOS before 4.1.29 has Invalid Parameter Checking that leads to code injection as root. This is a dynamic c...
2020年4月28日 14:12CVE-2019-19908: phpMyChat-Plus 1.98 – Cross-Site Scripting
漏洞标题 CVE-2019-19908: phpMyChat-Plus 1.98 - Cross-Site Scripting 漏洞描述 phpMyChat-Plus 1.98 contains a cross-site scripting vulnerability via pmc_username parameter of pass_re...
2019年3月21日 19:00CVE-2025-22457: Ivanti Connect Secure – Stack-based Buffer Overflow
漏洞标题 CVE-2025-22457: Ivanti Connect Secure - Stack-based Buffer Overflow 漏洞描述 Ivanti Connect Secure before version 22.7R2.6, Ivanti Policy Secure before version 22.7R1.4, a...
2025年9月16日 11:24Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年1月31日 15:46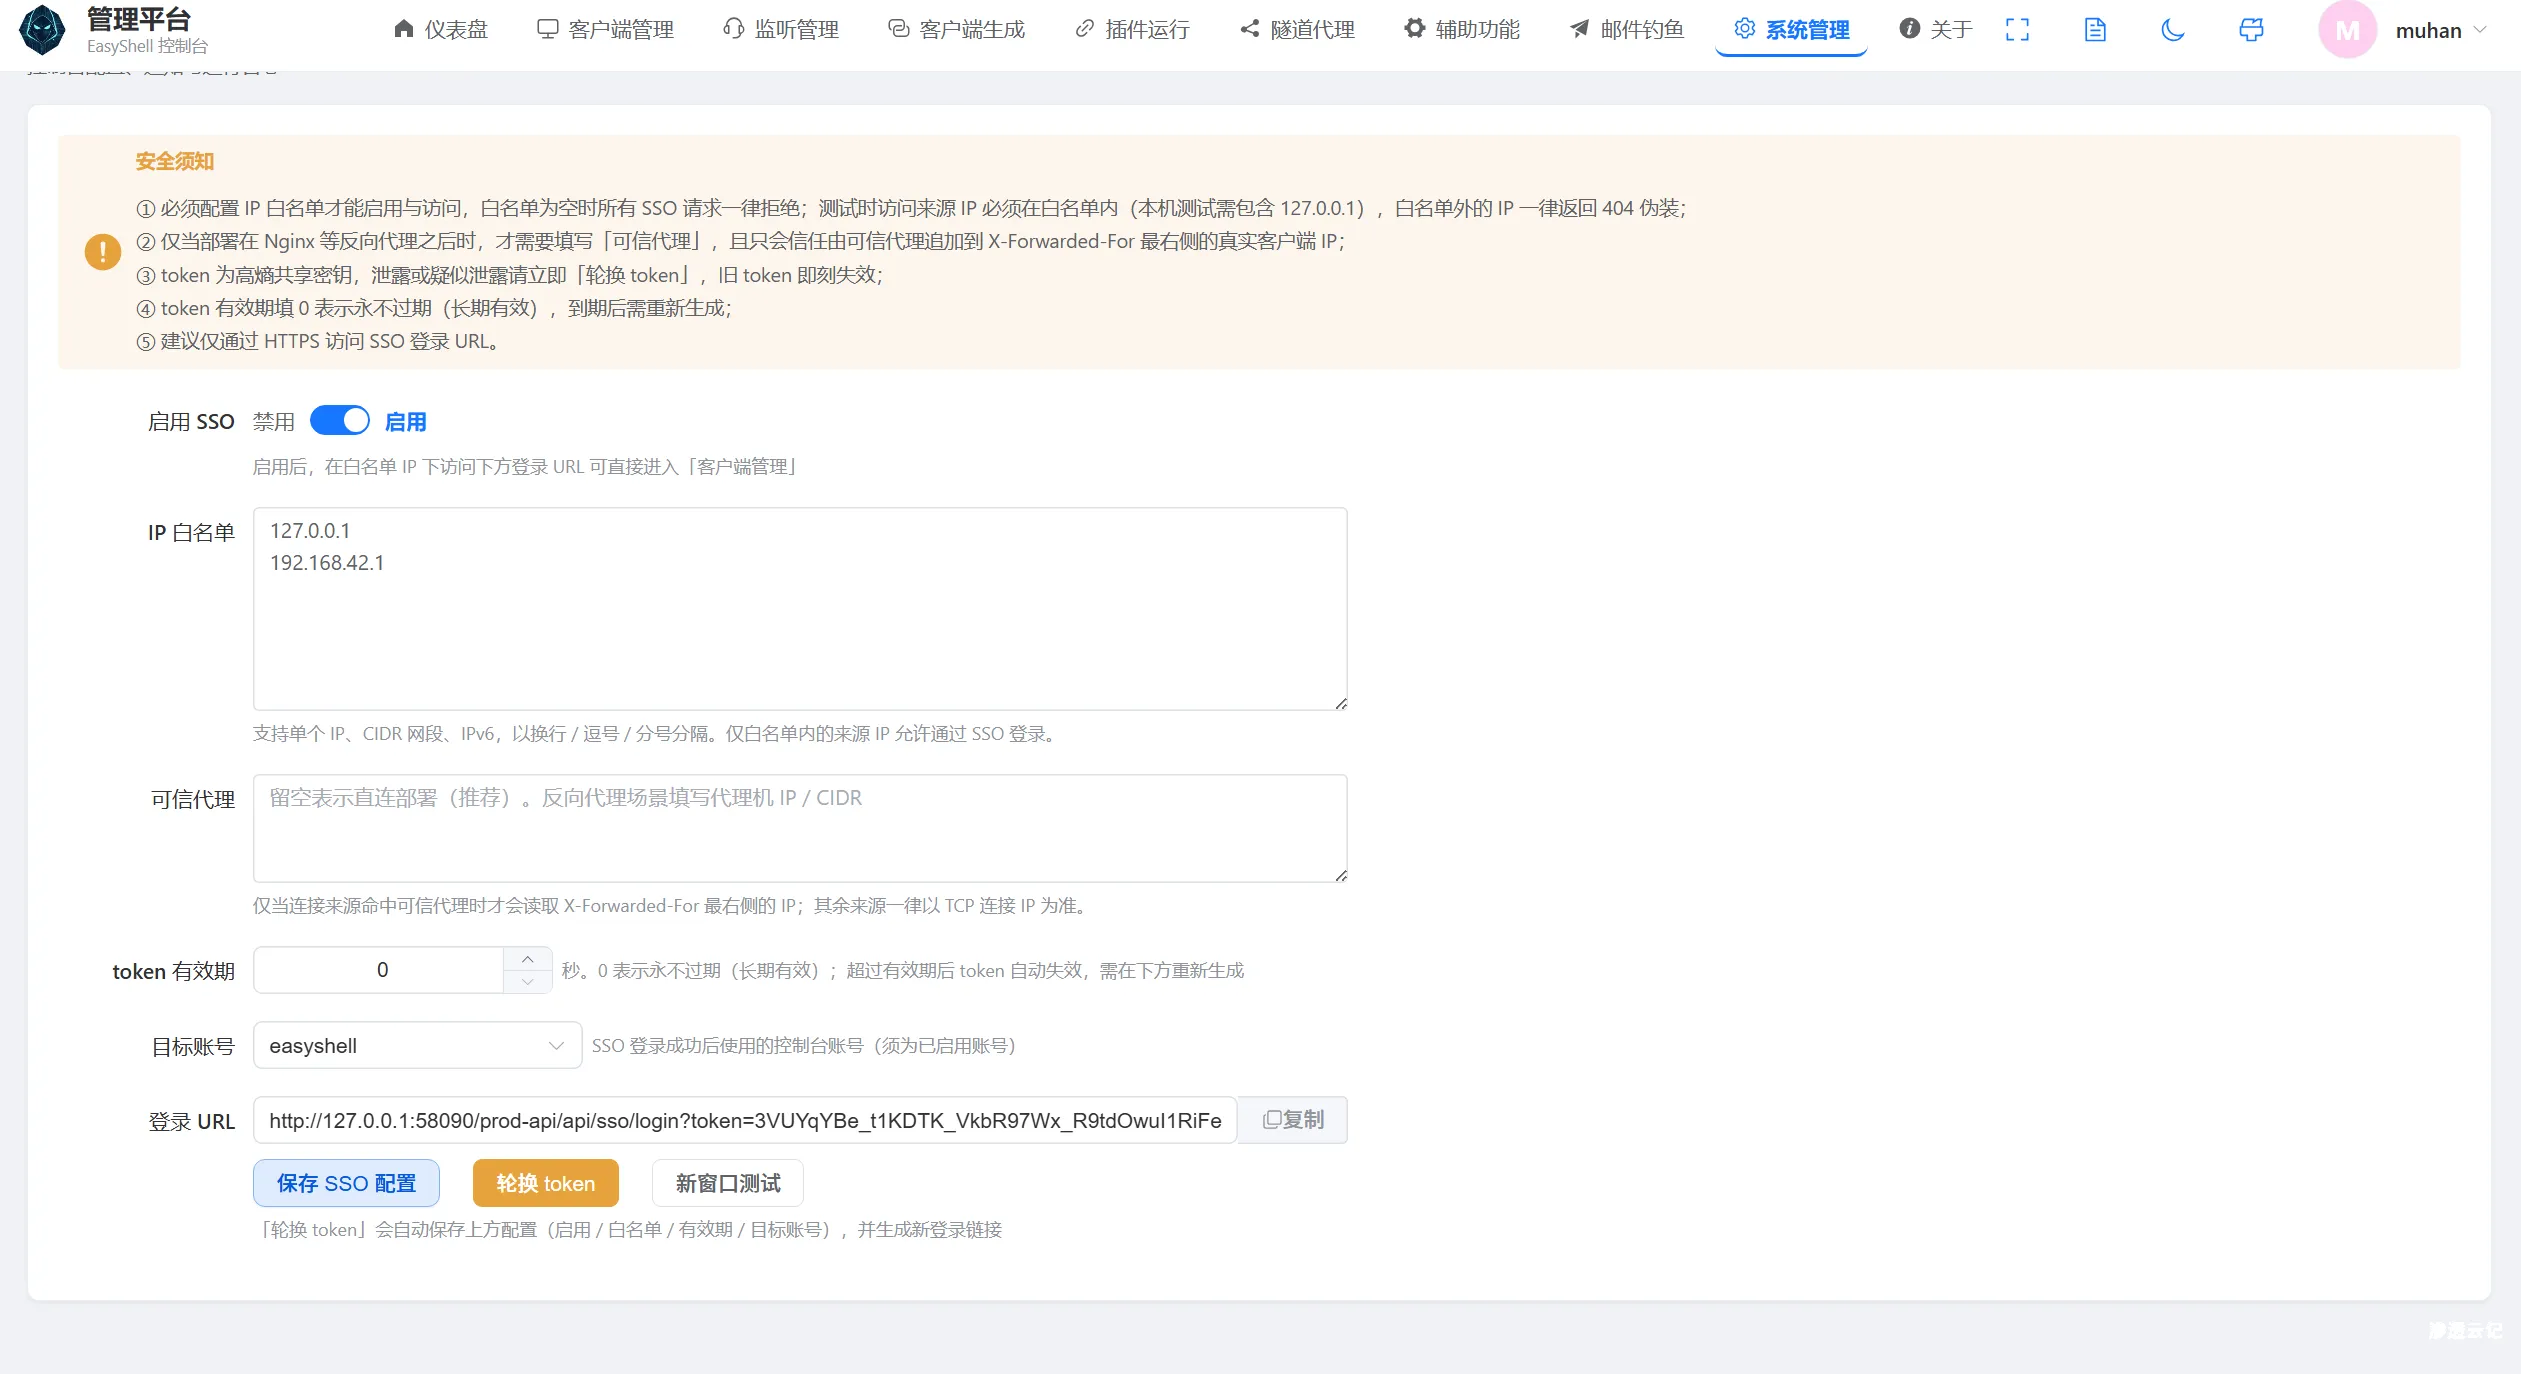
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...

 2026年8月29日 19:12
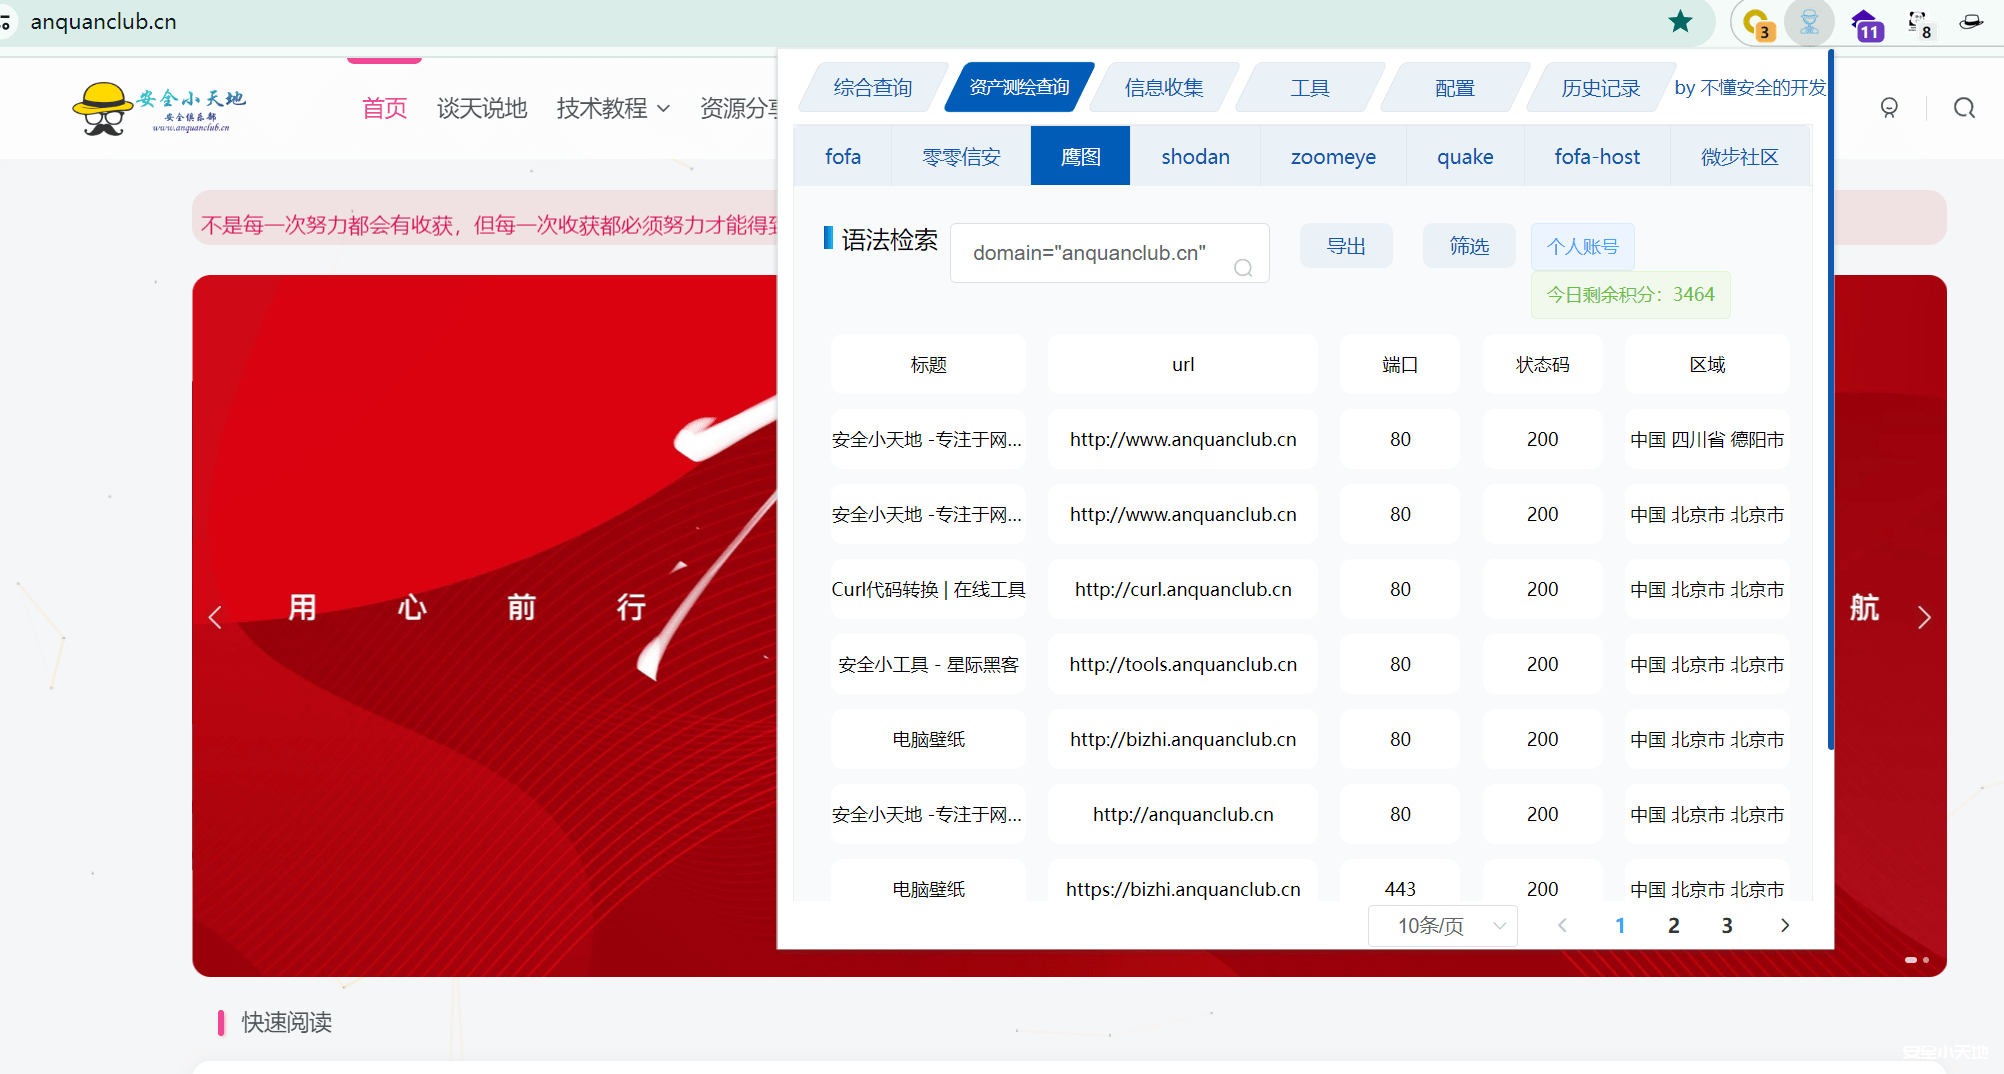
武装Google浏览器–在SRC挖掘常用的插件分享
前言 俗话说的好,工欲善其事,必先利其器。为了方便我们舒舒服服的挖掘SRC,已经有了很多工具方便我们使用,但是在一遍遍的挖掘中,总体操作都是一样的,有没有什么工具或者插件可以避免这些重...
2024年2月2日 20:45CVE-2021-33766: Microsoft Exchange – Authentication Bypass
漏洞标题 CVE-2021-33766: Microsoft Exchange - Authentication Bypass 漏洞描述 Microsoft Exchange Server Information Disclosure Vulnerability. This vulnerability enables an attacker ...
2021年11月24日 16:25CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection
漏洞标题 CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection 漏洞描述 Perfect Survey WordPress plugin before 1.5.2 does not validate and escape the question_id GET p...
2021年4月11日 01:23CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization
漏洞标题 CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization 漏洞描述 Improper Authorization in GitHub repository modoboa/modoboa prior to 2.1.0. PoC代码
2023年6月14日 20:49CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年11月22日 01:28CVE-2020-22165: PHPGurukul Hospital Management System 4.0 – SQL Injection
漏洞标题 CVE-2020-22165: PHPGurukul Hospital Management System 4.0 - SQL Injection 漏洞描述 PHPGurukul Hospital Management System in PHP v4.0 has a SQL injection vulnerability in \...
2020年7月16日 09:36CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 – Cross-Site Scripting
漏洞标题 CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Bus Reservation System 1.1 and classified as ...
2023年3月28日 10:05CVE-2017-18556: Google Analytics by BestWebSoft < 1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18556: Google Analytics by BestWebSoft < 1.7.1 - Cross-Site Scripting 漏洞描述 The bws-google-analytics plugin before 1.7.1 for WordPress has multiple XSS issu...
2017年8月29日 08:43CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion
漏洞标题 CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion 漏洞描述 ACME mini_httpd before 1.30 is vulnerable to local file inclusion. PoC代码
2018年8月3日 12:53CVE-2010-1531: Joomla! Component redSHOP 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1531: Joomla! Component redSHOP 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the redSHOP (com_redshop) component 1.0.x for Joomla! a...
2010年12月6日 17:47
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

