
最新发布第884页

CVE-2021-35587: Oracle Access Manager – Remote Code Execution
漏洞标题 CVE-2021-35587: Oracle Access Manager - Remote Code Execution 漏洞描述 The Oracle Access Manager portion of Oracle Fusion Middleware (component: OpenSSO Agent) is vulnerab...
 2021年3月22日 02:36
CVE-2019-12986: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12986: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the trace_route function in Di...
2019年5月24日 18:52
2022HVV 天融信上网行为管理RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 2022HVV 天融信上网行为管理RCE 天融信上网行为管理系统是天融信公司凭借多年来的安全产品研发经验,为满足各行各业进行网络行为管理和...
2026年2月13日 12:53Couchdb 垂直权限绕过漏洞(CVE-2017-12635)
漏洞标题 Couchdb 垂直权限绕过漏洞(CVE-2017-12635) 漏洞描述 (CVE-2017-12635)是由于Erlang和 JavaScript 对 JSON解析方式的不同,在语句执行时产生差异性导致的。该漏洞可使非管理员用户赋...
2017年3月5日 11:36CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting
漏洞标题 CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting 漏洞描述 WordPress Calendar Event Multi View plugin before 1.4.01 contains an unauthe...
2021年5月25日 01:05Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年3月20日 19:12
WordPress给文章标签自动添加内链
很多做SEO的朋友都应该知道文章内链的重要性。内部链接结构可以引导权值的传递,提高收录,提升内页排名。 如何给WordPress博客的文章关键词标签自动添加内链呢?其实我们只需要在主题目录下的f...

 2022年9月16日 22:20
CVE-2023-5244: Microweber < V.2.0 - Cross-Site Scripting
漏洞标题 CVE-2023-5244: Microweber < V.2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting Vulnerability in types GET parameter on the /editor_tools/rte_image_edi...
2023年6月3日 20:25
CVE-2022-22947 Spring Cloud Gateway RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22947 Spring Cloud Gateway RCE SpringCloudGateway提供了一个库,用于在SpringWebFlux之上构建API网关。在3.1.0和3.0.6之前...
2023年2月9日 17:22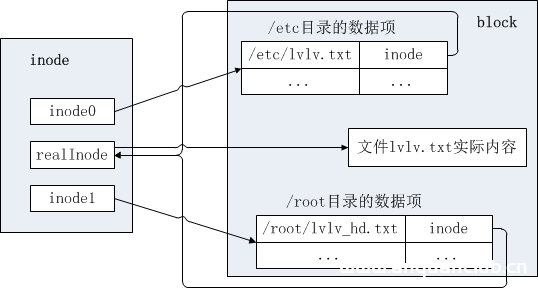
区分Linux硬链接与软链接_Linux
这篇文章主要介绍了区分Linux硬链接与软链接,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 在Linux中,连接文件有两种,一种类似于Windows的快捷方式,可以让你快速地链接到目标文...
2023年7月2日 21:06CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 – Insecure Deserialization
漏洞标题 CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 - Insecure Deserialization 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform...
2025年5月2日 17:41
2023开源版企培云学院在线学习考试系统
(演示网址)学员和教师入口:http://jkdz.weisha100.net/账号:tester密码:1 源码优势:(1)不受时间空间的限制:学习时间可控,可随意调配、学习地点更灵活方便(2)学习方式多种多样:...
 2023年10月13日 17:25
CVE-2022-40879: kkFileView 4.1.0 – Cross-Site Scripting
漏洞标题 CVE-2022-40879: kkFileView 4.1.0 - Cross-Site Scripting 漏洞描述 kkFileView 4.1.0 contains multiple cross-site scripting vulnerabilities via the errorMsg parameter. An att...
2022年11月13日 09:14CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery
漏洞标题 CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery 漏洞描述 There is a security vulnerability in Rebuild 3.5.5, which is due to a server-side request forgery...
2024年5月6日 16:50CVE-2020-11455: LimeSurvey 4.1.11 – Local File Inclusion
漏洞标题 CVE-2020-11455: LimeSurvey 4.1.11 - Local File Inclusion 漏洞描述 LimeSurvey before 4.1.12+200324 is vulnerable to local file inclusion because it contains a path traversa...
2020年8月2日 21:10CVE-2023-38875: PHP Login System 2.0.1 – Cross-Site Scripting
漏洞标题 CVE-2023-38875: PHP Login System 2.0.1 - Cross-Site Scripting 漏洞描述 msaad1999's PHP-Login-System 2.0.1 contains a reflected cross-site scripting caused by unsaniti...
2023年3月15日 19:07
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

