
最新发布第891页

CVE-2024-28397: pyload-ng js2py – Remote Code Execution
漏洞标题 CVE-2024-28397: pyload-ng js2py - Remote Code Execution 漏洞描述 An issue in the component js2py.disable_pyimport() of js2py up to v0.74 allows attackers to execute arbitr...
 2024年7月6日 10:20
苹果暂停在俄罗斯的所有产品销售,停止出口并限制Apple Pay
自俄乌冲突爆发,越来越多西方企业加入了制裁俄罗斯的行列之中。苹果公司也于周二宣布,鉴于当前俄乌局势,已决定停止在俄罗斯销售所有产品。此外,苹果还限制了俄罗斯用户的Apple Pay和其他服...
2022年3月10日 23:40
详解Nginx中的Rewrite的重定向配置与实践_nginx
这篇文章主要介绍了详解Nginx中的Rewrite的重定向配置与实践,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一:...
2024年3月12日 20:52CVE-2010-1982: Joomla! Component JA Voice 2.0 – Local File Inclusion
漏洞标题 CVE-2010-1982: Joomla! Component JA Voice 2.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JA Voice (com_javoice) component 2.0 for Joomla! a...
2010年11月8日 09:00
我有一个朋友,他被裸聊诈骗了。我只能看看能不能帮帮他
小说三要素:时间、地点、人物 时间:2021年12月份 地点:互联网 人物:我有一个朋友 我有一个朋友,当时跟我说的时候已经被骗了23w,想继续充钱10w,问我能不能继续冲,我听了来龙去脉,很明显...
2022年3月10日 23:36CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
2022年12月3日 13:40CVE-2020-12262: Intelbras TIP200/TIP200LITE/TIP300 – Cross-Site Scripting
漏洞标题 CVE-2020-12262: Intelbras TIP200/TIP200LITE/TIP300 - Cross-Site Scripting 漏洞描述 Intelbras TIP200 60.61.75.15, TIP200LITE 60.61.75.15, and TIP300 65.61.75.15 are vulnera...
2020年2月12日 20:28
bugbounty技巧聚合20210721
H1漏洞报告 Ruby OS Command Injection in '/lib/un.rb -- Utilities to replace common UNIX commands in Makefiles etc' Gitlab [stored XSS in custom emoji](tored XSS in custom emoji) St...
2022年3月10日 23:39CVE-2023-20888: VMware Aria Operations for Networks – Remote Code Execution
漏洞标题 CVE-2023-20888: VMware Aria Operations for Networks - Remote Code Execution 漏洞描述 Aria Operations for Networks contains an authenticated deserialization vulnerability. ...
2023年5月12日 17:12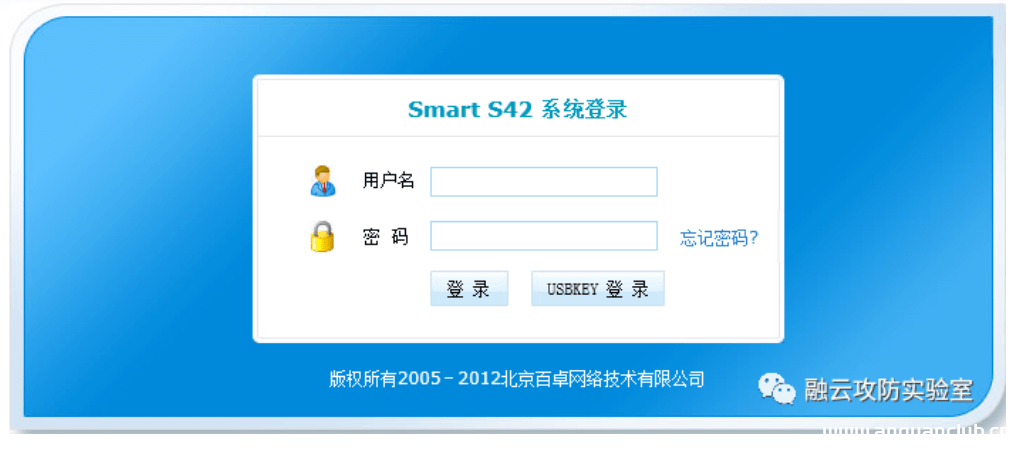
百卓 Smart importhtml.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 百卓 Smart importhtml.php 远程命令执行漏洞 百卓Smart S系列是强大的上网行为管理,设备内置实时更新的最全面的应用识别和URL分类库...
2026年2月13日 12:53adminer存在服务器端请求伪造漏洞(CVE-2021-21311)
漏洞标题 adminer存在服务器端请求伪造漏洞(CVE-2021-21311) 漏洞描述 adminer是一个php开发的数据库管理的web工具,该系统存在ssrf漏洞。 PoC代码 暂无
2021年4月24日 19:34CVE-2019-3396: Atlassian Confluence Path Traversal
漏洞标题 CVE-2019-3396: Atlassian Confluence Path Traversal 漏洞描述 CVE-2019-3396: Atlassian Confluence Path Traversal 日期: 2025-09-01 | 影响软件: Confluence | PoC代码 暂无
2019年3月13日 02:42Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
2023年2月3日 20:12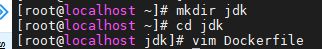
docker 中配置 eureka的方法_docker
这篇文章主要介绍了docker 中配置 eureka的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 eureka: 1. 构建 jdk 镜像 启动 eureka 容器 准备...
2022年8月21日 20:29
Linux系统下如何运行.sh文件的实现_Linux
这篇文章主要介绍了Linux系统下如何运行.sh文件的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在Linux系统...
2026年5月13日 15:42CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年11月25日 22:17
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

