
最新发布第891页

CVE-2022-40127: AirFlow < 2.4.0 - Remote Code Execution
漏洞标题 CVE-2022-40127: AirFlow < 2.4.0 - Remote Code Execution 漏洞描述 A vulnerability in Example Dags of Apache Airflow allows an attacker with UI access who can trigger DAG...
 2022年9月10日 05:33

nginx 如何实现if嵌套的方法示例_nginx
这篇文章主要介绍了nginx 如何实现if嵌套的方法示例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 nginx 不支持 ...
2026年8月13日 11:45CVE-2021-4374: WordPress Automatic Plugin – Unauthenticated Options Change
漏洞标题 CVE-2021-4374: WordPress Automatic Plugin - Unauthenticated Options Change 漏洞描述 WordPress Automatic Plugin (versions 3.53.2 and below) contains a critical vulnerabilit...
2021年6月4日 15:05CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN – SQL Injection
漏洞标题 CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN - SQL Injection 漏洞描述 Citrix SD-WAN 10.2.x before 10.2.3 and NetScaler SD-WAN 10.0.x before 10.0.8 contain an SQL inj...
2019年6月6日 03:06CVE-2024-10783: WordPress Plugin MainWP Child – Authentication Bypass
漏洞标题 CVE-2024-10783: WordPress Plugin MainWP Child - Authentication Bypass 漏洞描述 The plugin is vulnerable to an authentication bypass that allows an unauthenticated user to ...
2024年6月1日 21:54CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS
漏洞标题 CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS 漏洞描述 ProFTPD versions before 1.3.6b and various pre-release versions (1.3.7rc before 1.3.7rc2) are vul...
2019年1月16日 14:02
-Struts2-005 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-005 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004...

 2023年2月3日 17:42

Docker安装Nginx教程实现图例讲解_docker
这篇文章主要介绍了Docker安装Nginx教程图例讲解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 这里来安装下Nginx试下。 注意要明确一点...
2023年5月3日 21:37CVE-2021-40149: Reolink E1 Zoom Camera <=3.0.0.716 - Private Key Disclosure
漏洞标题 CVE-2021-40149: Reolink E1 Zoom Camera <=3.0.0.716 - Private Key Disclosure 漏洞描述 Reolink E1 Zoom Camera versions 3.0.0.716 and below suffer from a private key (RSA)...
2021年12月26日 15:32CVE-2024-22319: IBM Operational Decision Manager – JNDI Injection
漏洞标题 CVE-2024-22319: IBM Operational Decision Manager - JNDI Injection 漏洞描述 IBM Operational Decision Manager 8.10.3, 8.10.4, 8.10.5.1, 8.11, 8.11.0.1, and 8.12.0.1 is susce...
2024年8月15日 13:52CVE-2020-29395: WordPress EventON Calendar 3.0.5 – Cross-Site Scripting
漏洞标题 CVE-2020-29395: Wordpress EventON Calendar 3.0.5 - Cross-Site Scripting 漏洞描述 Wordpress EventON Calendar 3.0.5 is vulnerable to cross-site scripting because it allows a...
2020年7月16日 07:44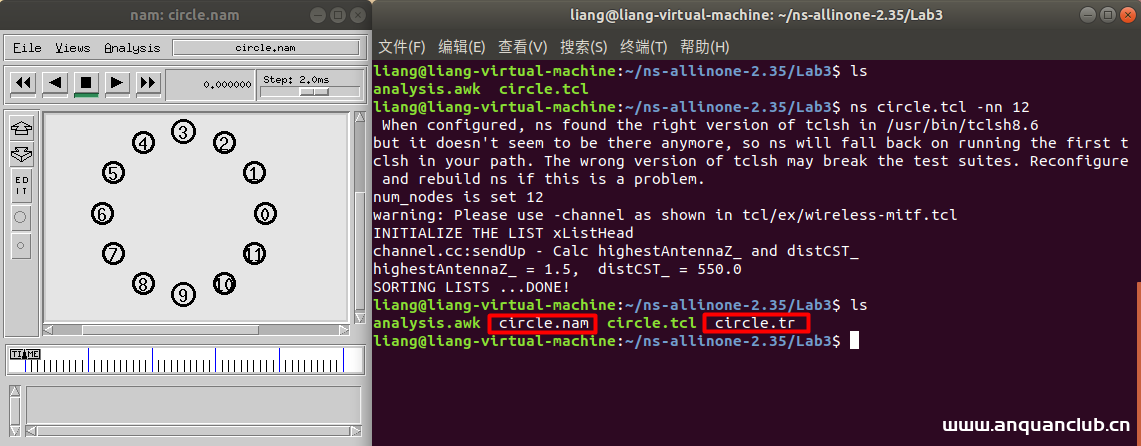
基于Tcl语言配置简单网络环境过程解析_服务器其它
这篇文章主要介绍了基于Tcl语言配置简单网络环境过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1. Tcl脚本文件circle.tcl代码注...
2023年9月4日 21:25CVE-2021-27358: Grafana Unauthenticated Snapshot Creation
漏洞标题 CVE-2021-27358: Grafana Unauthenticated Snapshot Creation 漏洞描述 Grafana 6.7.3 through 7.4.1 snapshot functionality can allow an unauthenticated remote attacker to trigg...
2021年12月1日 13:00CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution
漏洞标题 CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution 漏洞描述 A remote code execution vulnerability in MobileIron Co...
2020年11月23日 16:34CVE-2019-12987: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12987: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the apply action in StorageMgm...
2019年4月1日 17:25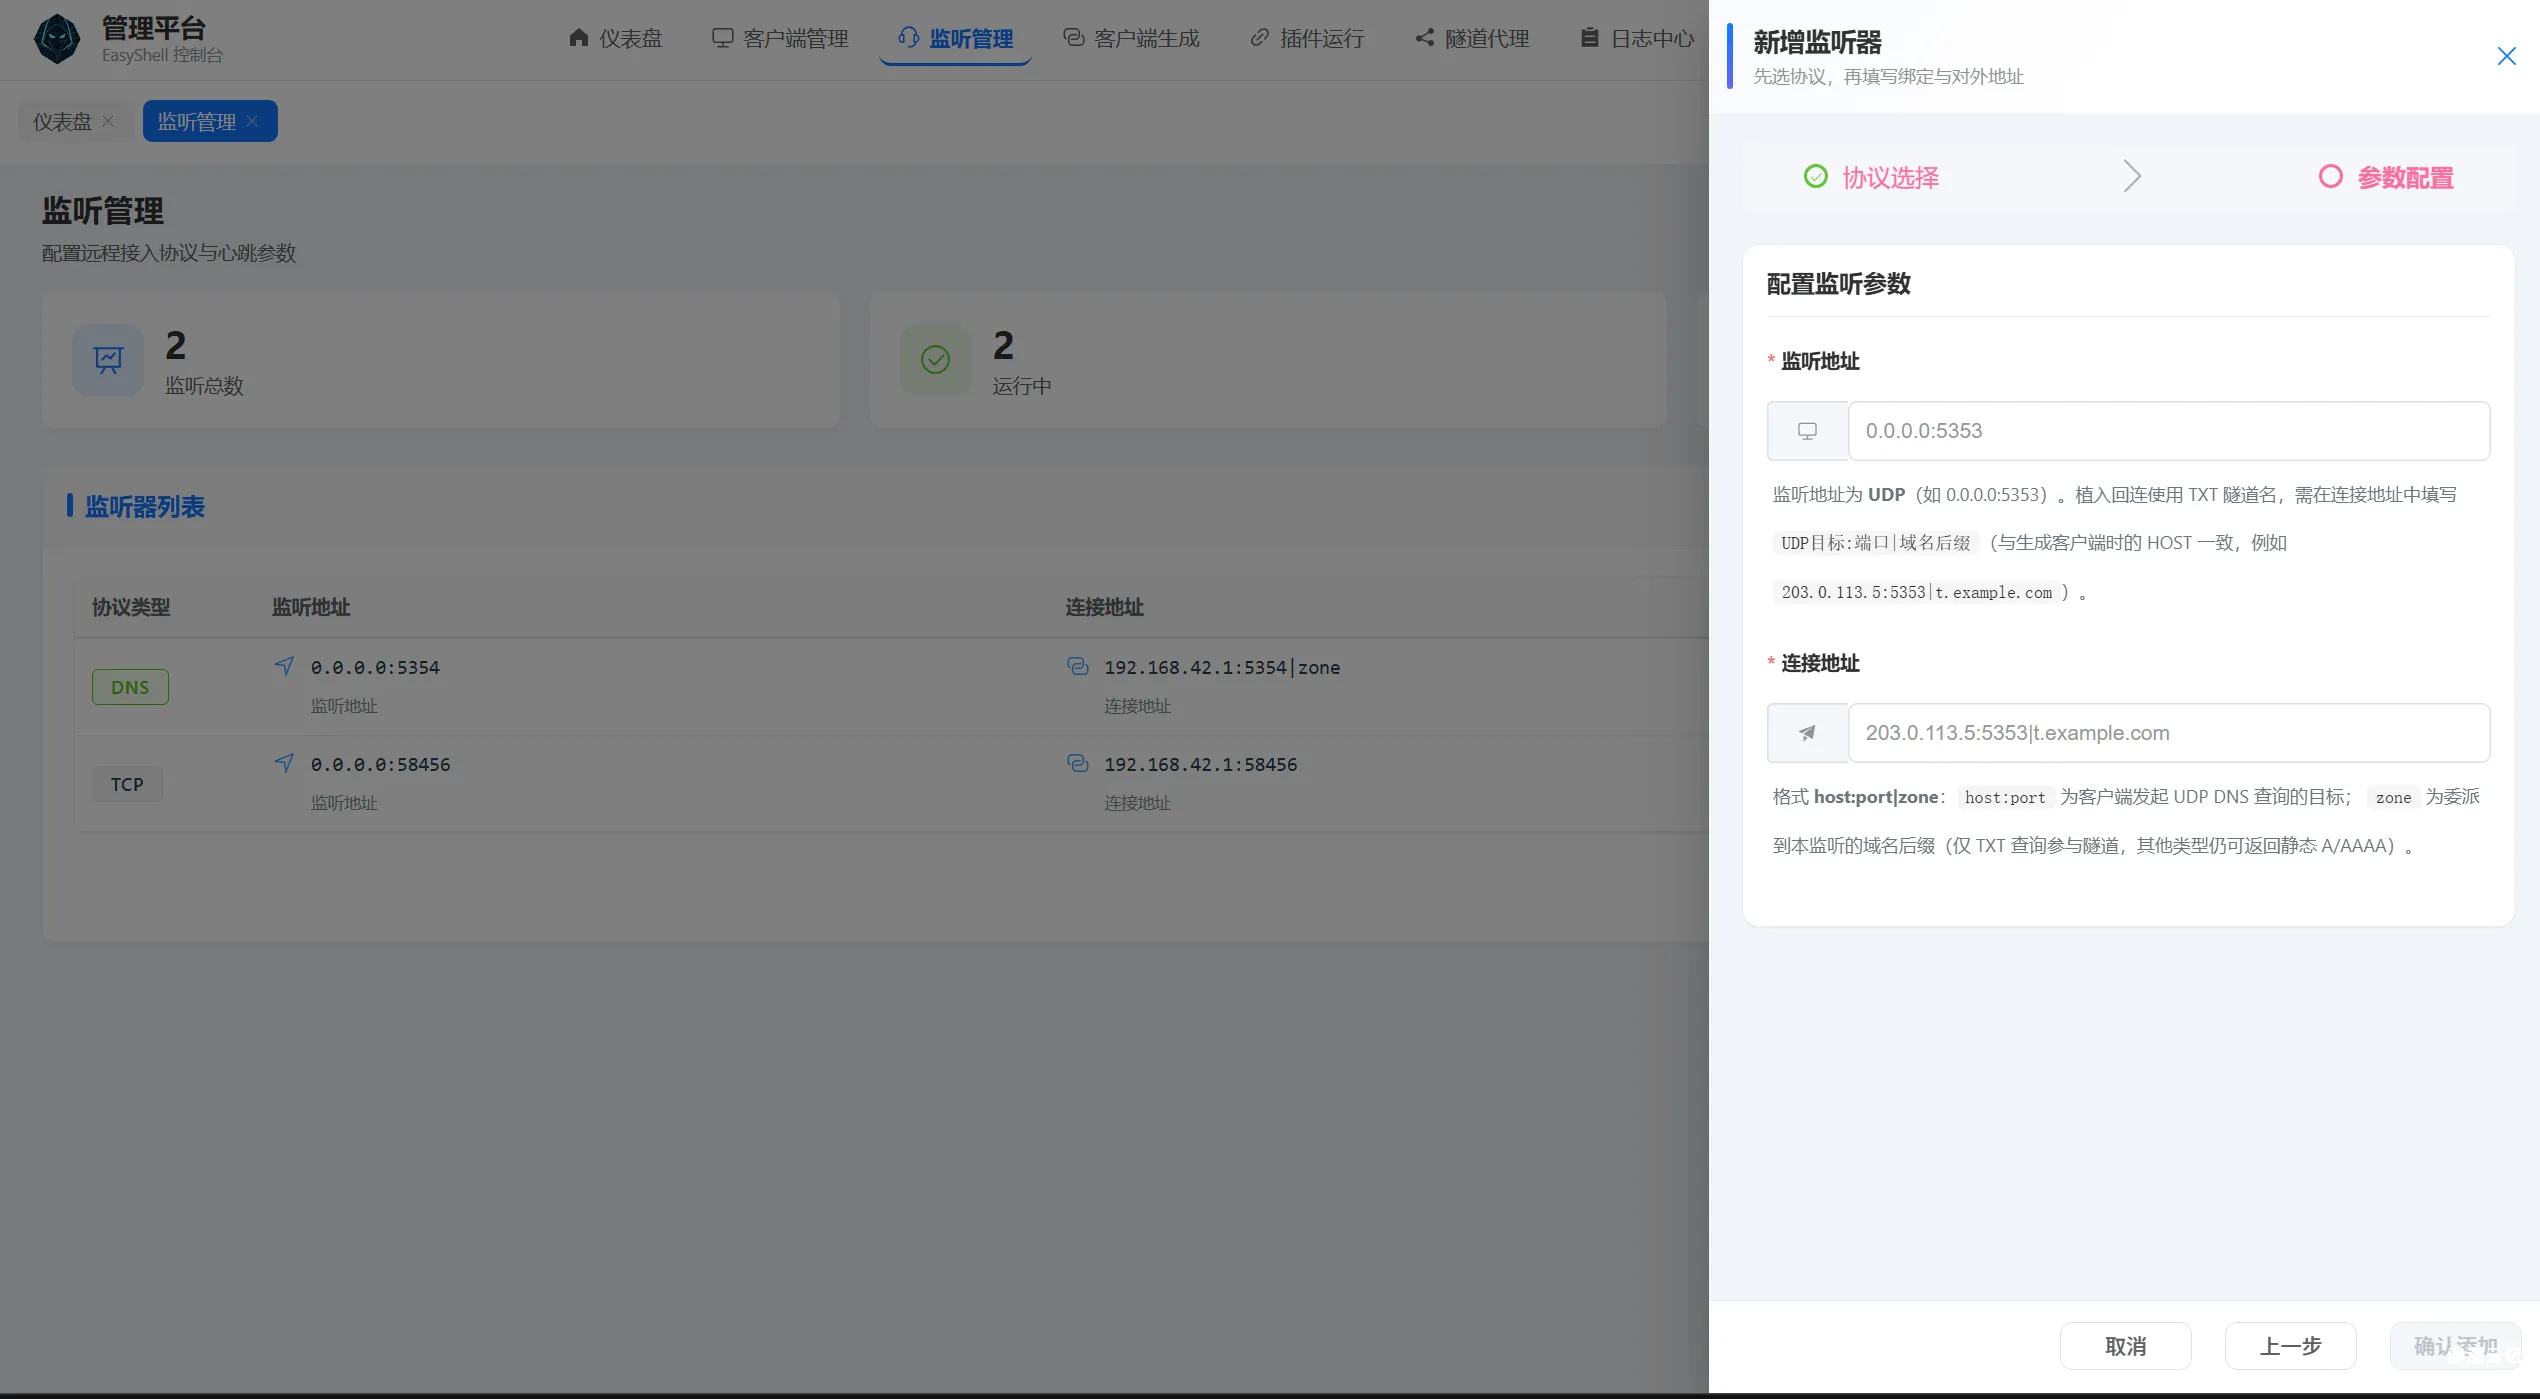
【工具更新】EasyShell v1.7版本更新,修复诸多bug,同时新增诸多新功能
前言 听人劝,吃饱饭,师傅们说啥我加啥,经过一段时间的更新,新版本的EasyShell出来了,修复了诸多bug,同时也新增了诸多功能,在此进行一个更新说明。 新增DNS监听协议,支持DNS协议上线 优...
2026年5月22日 18:36
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

