
最新发布第894页

CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
 2021年8月30日 03:43
CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) – Hardcoded Credentials
漏洞标题 CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) - Hardcoded Credentials 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform (XP...
2025年9月19日 12:08CVE-2021-27250: D-LINK DAP-2020 webproc 任意文件读取漏洞
漏洞标题 CVE-2021-27250: D-LINK DAP-2020 webproc 任意文件读取漏洞 漏洞描述 This vulnerability allows network-adjacent attackers to disclose sensitive information on affected instal...
2021年10月6日 21:42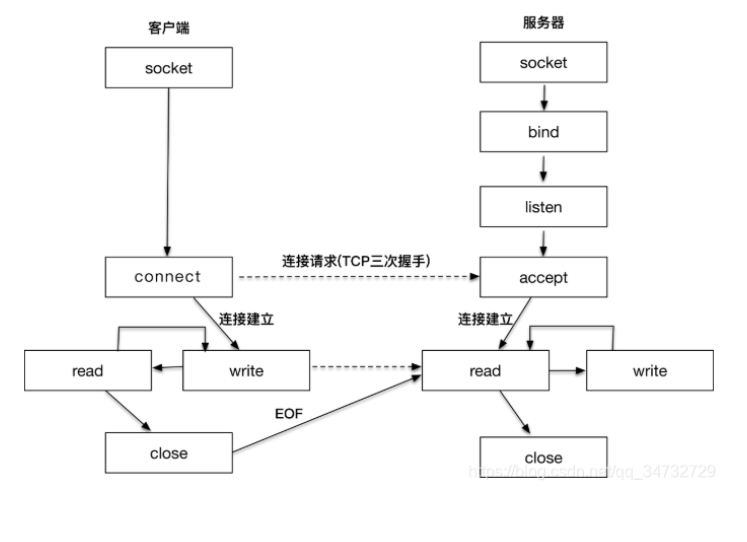
简析Linux网络编程函数_Linux
这篇文章主要介绍了Linux网络编程函数,利用这些基本函数,可以实现tcp协议通讯,可以实现通信。需要了解的小伙伴可以参考一下 目录1,创建套接字socket2,绑定套接字bind3,创建监听;listen4...
2022年6月15日 22:46CVE-2025-25062: Backdrop CMS – Cross-Site Scripting
漏洞标题 CVE-2025-25062: Backdrop CMS - Cross-Site Scripting 漏洞描述 An XSS issue was discovered in Backdrop CMS 1.28.x before 1.28.5 and 1.29.x before 1.29.3. It doesn't suf...
2025年6月13日 16:47
企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34
致远OA A6 createMysql.jsp 数据库敏感信息泄露
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...

 2023年1月30日 21:54
CVE-2025-51501: Microweber CMS2.0 – Cross-Site Scripting
漏洞标题 CVE-2025-51501: Microweber CMS2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting (XSS) in the `id` parameter of the `live_edit.module_settings` API endpoin...
2025年11月20日 01:57CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 – Open Redirect
漏洞标题 CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 - Open Redirect 漏洞描述 Open redirect vulnerability in api.php in SiteEngine 5.x allows user-assisted remote attacker...
2008年7月24日 23:56CVE-2023-6379: OpenCMS 14 & 15 – Cross Site Scripting
漏洞标题 CVE-2023-6379: OpenCMS 14 & 15 - Cross Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in Alkacon Software Open CMS, affecting versions 14 and 15 of t...
2023年3月13日 04:54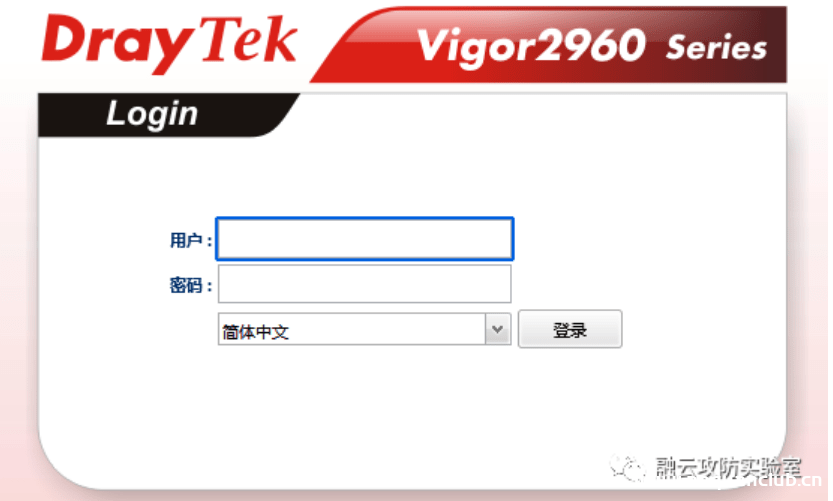
DrayTek Vigor 路由器远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DrayTek Vigor 路由器远程命令执行漏洞 DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系...
2026年2月13日 12:53CVE-2021-28169: Eclipse Jetty ConcatServlet – Information Disclosure
漏洞标题 CVE-2021-28169: Eclipse Jetty ConcatServlet - Information Disclosure 漏洞描述 Eclipse Jetty through 9.4.40, through 10.0.2, and through 11.0.2 is susceptible to informatio...
2021年12月6日 08:22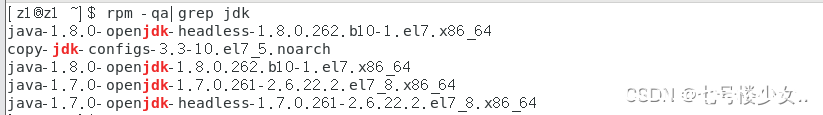
Linux下安装jdk包含卸载OpenJDK介绍_Linux
大家好,本篇文章主要讲的是Linux下安装jdk包含卸载OpenJDK介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.查看openjdk rpm -qa|grep jdk 2.删除openjdk(rpm...
2022年6月15日 08:45CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting 漏洞描述 Flatpress v1.2.1 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via t...
2022年12月27日 08:40
bugbounty技巧聚合20220207
漏洞报告 价值1.75万美刀的全回显SSRF http://hackerone.com/reports/1406938 TikTok SMB子账号接管 http://hackerone.com/reports/1404612 基于X-Forwarded-Host的XSS http://hackerone.com/re...
2022年3月10日 23:34Cacti 存在命令注入漏洞 (CVE-2022-46169)
漏洞标题 Cacti 存在命令注入漏洞 (CVE-2022-46169) 漏洞描述 Cacti是Cacti团队的一套开源的网络流量监测和分析工具。该工具通过snmpget来获取数据,使用RRDtool绘画图形进行分析,并提供数据和...
2022年8月3日 00:21
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

