
最新发布第894页

CVE-2022-0873: WordPress Gmedia Photo Gallery Plugin < 1.20.0 - Cross-Site Scripting
漏洞标题 CVE-2022-0873: WordPress Gmedia Photo Gallery Plugin < 1.20.0 - Cross-Site Scripting 漏洞描述 The Gmedia Photo Gallery WordPress plugin before 1.20.0 does not sanitise ...
 2022年2月17日 07:29

[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...

 2022年4月14日 15:39
Atlassian Jira 信息泄露(CVE-2019-3401)
漏洞标题 Atlassian Jira 信息泄露(CVE-2019-3401) 漏洞描述 Jira 7.13.3之前版本和8.1.1之前版本8.0.0中的ManageFilters.jspa资源允许远程攻击者通过不正确的授权检查枚举用户名。 PoC代码 暂...
2019年11月16日 06:41CVE-2020-23972: Joomla! Component GMapFP 3.5 – Arbitrary File Upload
漏洞标题 CVE-2020-23972: Joomla! Component GMapFP 3.5 - Arbitrary File Upload 漏洞描述 Joomla! Component GMapFP 3.5 is vulnerable to arbitrary file upload vulnerabilities. An attac...
2020年6月13日 02:35CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection
漏洞标题 CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection 漏洞描述 The wcfm_ajax_controller AJAX action of the WCFM Marketplace WordPress plugin...
2021年9月15日 12:56CVE-2020-8813: Cacti v1.2.8 – Remote Code Execution
漏洞标题 CVE-2020-8813: Cacti v1.2.8 - Remote Code Execution 漏洞描述 Cacti v1.2.8 is susceptible to remote code execution. This vulnerability could be exploited without authentica...
2020年10月31日 08:37CVE-2023-49494: DedeCMS v5.7.111 – Cross-Site Scripting
漏洞标题 CVE-2023-49494: DedeCMS v5.7.111 - Cross-Site Scripting 漏洞描述 DedeCMS v5.7.111 was discovered to contain a reflective cross-site scripting (XSS) vulnerability via the c...
2023年1月29日 23:35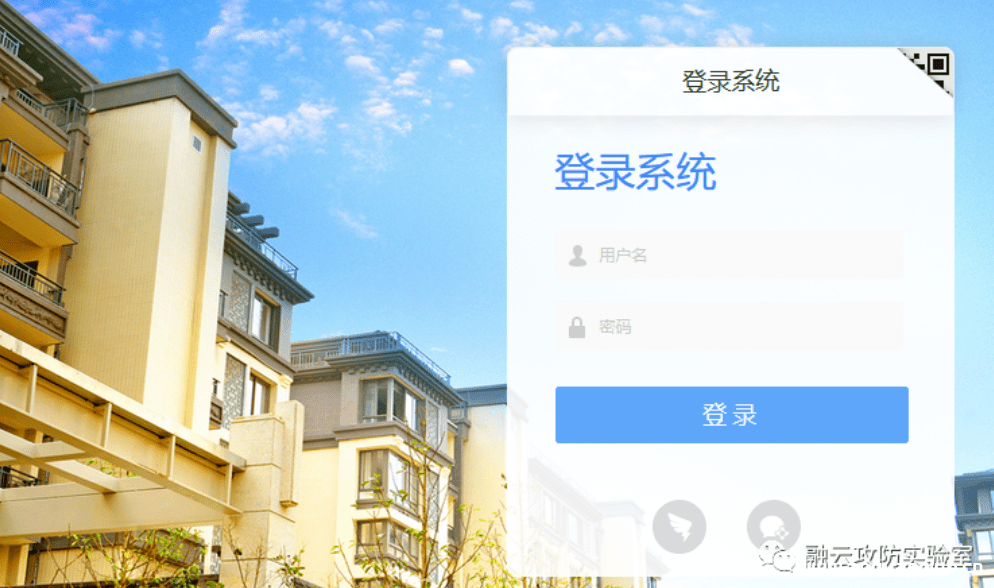
蓝凌OA treexml.tmpl 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA treexml.tmpl 远程命令执行漏洞 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。...
2026年2月13日 12:53CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年3月25日 06:10CVE-2025-34035: EnGenius EnShare IoT Gigabit Cloud Service 1.4.11 Root Remote Code Execution
漏洞标题 CVE-2025-34035: EnGenius EnShare IoT Gigabit Cloud Service 1.4.11 Root Remote Code Execution 漏洞描述 An OS command injection vulnerability exists in EnGenius EnShare Clou...
2025年1月6日 20:24
业界首个!腾讯云原生一站式微服务管理框架Femas开源
3月16日,腾讯云宣布正式开源业界首个云原生标准的一站式微服务管理框架—— Femas 。作为腾讯云微服务平台 TSF 的开源版本,Femas将在云原生组件“北极星”(PolarisMesh)子项目下对外开源,...
2022年3月17日 08:07CVE-2019-7254: eMerge E3 1.00-06 – Local File Inclusion
漏洞标题 CVE-2019-7254: eMerge E3 1.00-06 - Local File Inclusion 漏洞描述 Linear eMerge E3-Series devices are vulnerable to local file inclusion. PoC代码
2019年6月23日 20:01CVE-2023-35843: NocoDB Arbitrary File Read
漏洞标题 CVE-2023-35843: NocoDB Arbitrary File Read 漏洞描述 NocoDB through 0.106.0 (or 0.109.1) has a path traversal vulnerability that allows an unauthenticated attacker to acces...
2023年9月1日 04:33(CVE-2021-26086) Atlassian Jira Server/Data Center 路径遍历漏洞
漏洞标题 (CVE-2021-26086) Atlassian Jira Server/Data Center 路径遍历漏洞 漏洞描述 (CVE-2021-26086) Atlassian Jira Server/Data Center 路径遍历漏洞 PoC代码 暂无
2021年9月28日 00:36CVE-2010-2307: Motorola SBV6120E SURFboard Digital Voice Modem SBV6X2X-1.0.0.5-SCM – Directory Traversal
漏洞标题 CVE-2010-2307: Motorola SBV6120E SURFboard Digital Voice Modem SBV6X2X-1.0.0.5-SCM - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in the web s...
2010年3月7日 17:59CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution
漏洞标题 CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution 漏洞描述 An unrestricted file upload vulnerability in the WordPress Simple File List plugin b...
2025年11月22日 22:18
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

