
最新发布第898页

CVE-2025-41243: Spring Cloud Gateway Server Webflux – Broken Access Control
漏洞标题 CVE-2025-41243: Spring Cloud Gateway Server Webflux - Broken Access Control 漏洞描述 Spring Cloud Gateway Server Webflux contains a vulnerability caused by unsecured and e...
 2025年3月8日 08:37
CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年10月5日 06:41CVE-2023-3578: DedeCMS 5.7.109 – Server-Side Request Forgery
漏洞标题 CVE-2023-3578: DedeCMS 5.7.109 - Server-Side Request Forgery 漏洞描述 Manipulation of the rssurl parameter in co_do.php leads to server-side request forgery in DedeCMS ver...
2023年9月15日 19:53CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...
2021年1月14日 09:38CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass
漏洞标题 CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass 漏洞描述 An Authentication Bypass vulnerability exists in Flowise version 1.8.2. This could allow a remote, unauth...
2024年2月29日 18:05
2021年报告的漏洞总数揭露,创历史新高
2021年总共报告了多少个漏洞呢?答案是18378个。这一数据来自美国国家标准与技术研究院(NIST)发布的一张统计表。今年报告的漏洞总数创历史新高,其中高严重性漏洞数量略有下降,去年是4381个...
2022年3月10日 23:39CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞
漏洞标题 CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞 漏洞描述 GeoServer是一个功能齐全,遵循OGC开放标准的开源WFS-T和WMS服务器。CVE-2024-29198 中,攻击者可构造恶意请求,利用...
2024年6月24日 07:05Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501)
漏洞标题 Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501) 漏洞描述 搜索: ti/Apache OFBiz /solr/demo/debug/dump 文件读取漏洞(CVE-2022-47501) 未找到相关结果。 ©...
2022年3月22日 15:44CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年5月3日 16:23CVE-2021-38647: Microsoft Open Management Infrastructure – Remote Code Execution
漏洞标题 CVE-2021-38647: Microsoft Open Management Infrastructure - Remote Code Execution 漏洞描述 Microsoft Open Management Infrastructure is susceptible to remote code execution ...
2021年9月26日 03:49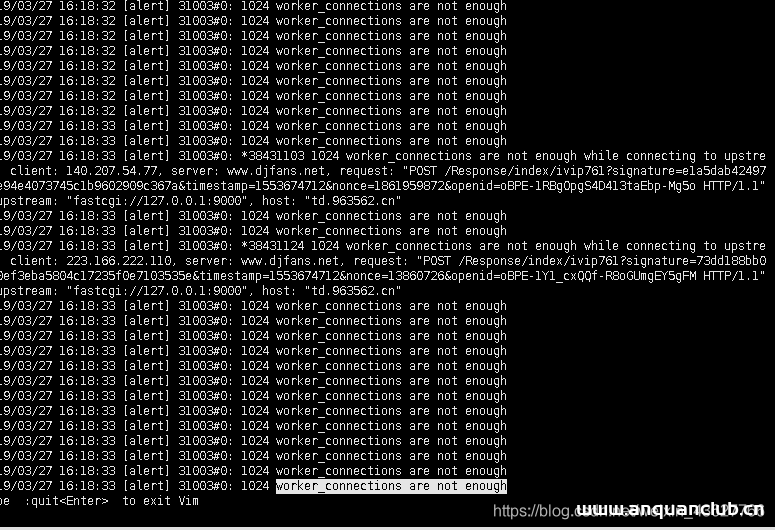
nginx服务器异常502 bad gateway原因排查_nginx
这篇文章主要介绍了nginx服务器异常502 bad gateway原因排查,本篇文章通过简要的案例,讲解了该项技术的了解与使用,以下就是详细内容,需要的朋友可以参考下 服务器进行公众号粉丝数据同步以及批...
2022年6月15日 09:45CVE-2025-1302: JSONPath Plus < 10.3.0 - Remote Code Execution
漏洞标题 CVE-2025-1302: JSONPath Plus < 10.3.0 - Remote Code Execution 漏洞描述 Versions of the package jsonpath-plus before 10.3.0 are vulnerable to Remote Code Execution (RCE)...
2025年8月9日 09:36CVE-2022-39952: Fortinet FortiNAC – Arbitrary File Write
漏洞标题 CVE-2022-39952: Fortinet FortiNAC - Arbitrary File Write 漏洞描述 Fortinet FortiNAC is susceptible to arbitrary file write. An external control of the file name or path ca...
2022年4月12日 19:21
记一次针对违规APP失败的实战渗透测试
前言 前几天晚上,基本上已经准备休息了,隔壁大佬突然发来一个网址,并附言是一个裸聊诈骗APP,需要帮忙看看,继而就有了这篇文章。 首先声明,由于本人技术问题,并没有拿到服务器权限。撰写...

 2024年1月20日 14:43

企业内训、员工培训、企事业单位及机关部门内训考试平台开源版
微厦在线学习系统是一款集“学、练、测、考”于一体的在线教育系统,支持视频点播,在线直播,在线测试考试,学时统计、学习证明、成绩打印等多种在线学习管理功能。私有化部署,第三方支付,收...
 2024年1月27日 15:56
CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年8月6日 09:36
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

