
最新发布第899页

CVE-2021-44139: Alibaba Sentinel – Server-side request forgery (SSRF)
漏洞标题 CVE-2021-44139: Alibaba Sentinel - Server-side request forgery (SSRF) 漏洞描述 There is a Pre-Auth SSRF vulnerability in Alibaba Sentinel version 1.8.2, which allows remot...
 2021年10月20日 17:08
CVE-2017-7921: Hikvision – Authentication Bypass
漏洞标题 CVE-2017-7921: Hikvision - Authentication Bypass 漏洞描述 Hikvision DS-2CD2xx2F-I Series V5.2.0 build 140721 to V5.4.0 build 160530, DS-2CD2xx0F-I Series V5.2.0 build 1407...
2017年7月8日 02:33CVE-2022-36923: Zoho ManageEngine – getUserAPIKey Authentication Bypass
漏洞标题 CVE-2022-36923: Zoho ManageEngine - getUserAPIKey Authentication Bypass 漏洞描述 Zoho ManageEngine OpManager, OpManager Plus, OpManager MSP, Network Configuration Manager,...
2022年12月27日 07:45
(1)为什么使用容器?解决什么问题?
今天给大家带来一个专题:docker轻松入门教程篇 前言 Docker,翻译过来就是码头工人 Docker是一个开源的应用容器引擎,让开发者可以打包他们的应用以及依赖包到一个可抑制的容器中,然后发布到...

 2023年1月9日 11:51
CVE-2020-24391: Mongo-Express – Remote Code Execution
漏洞标题 CVE-2020-24391: Mongo-Express - Remote Code Execution 漏洞描述 Mongo-Express before 1.0.0 is susceptible to remote code execution because it uses safer-eval to validate us...
2020年11月28日 11:58CVE-2021-33851: WordPress Customize Login Image <3.5.3 - Cross-Site Scripting
漏洞标题 CVE-2021-33851: WordPress Customize Login Image <3.5.3 - Cross-Site Scripting 漏洞描述 WordPress Customize Login Image plugin prior to 3.5.3 contains a cross-site scrip...
2021年4月19日 01:45CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure
漏洞标题 CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure 漏洞描述 The HC Custom WP-Admin URL WordPress plugin through 1.4 leaks the secret log...
2022年10月27日 02:09CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年6月28日 07:20CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting 漏洞描述 WordPress Active Products Tables for WooCommerce plugin prior to ...
2022年5月11日 18:07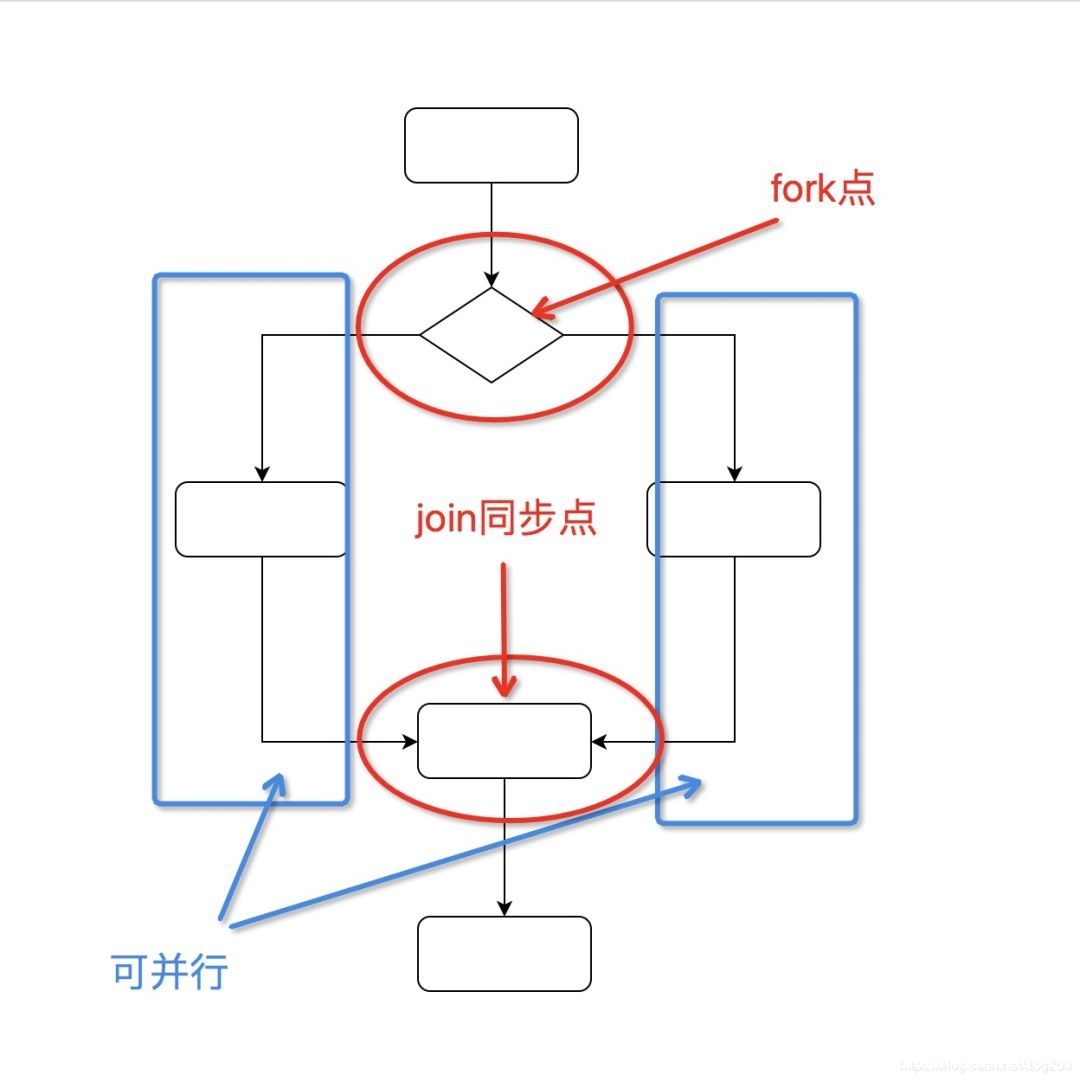
Unix/Linux fork隐藏的开销_Linux
本文通过介绍Unix、fork的由来及早期状态,展开其隐藏的开销,对此感兴趣的小伙伴不要错过奥 目录一、fork的由来二、早期UNIX的覆盖(overlaying)技术三、fork引入UNIX前的表象1、UNIX fork的诞...
2022年6月17日 09:59CVE-2010-1657: Joomla! Component SmartSite 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1657: Joomla! Component SmartSite 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SmartSite (com_smartsite) component 1.0.0 for J...
2010年4月29日 01:18Apache Airflow CVE-2022-24288 命令注入漏洞
漏洞标题 Apache Airflow CVE-2022-24288 命令注入漏洞 漏洞描述 Apache Airflow存在命令注入漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年6月21日 21:22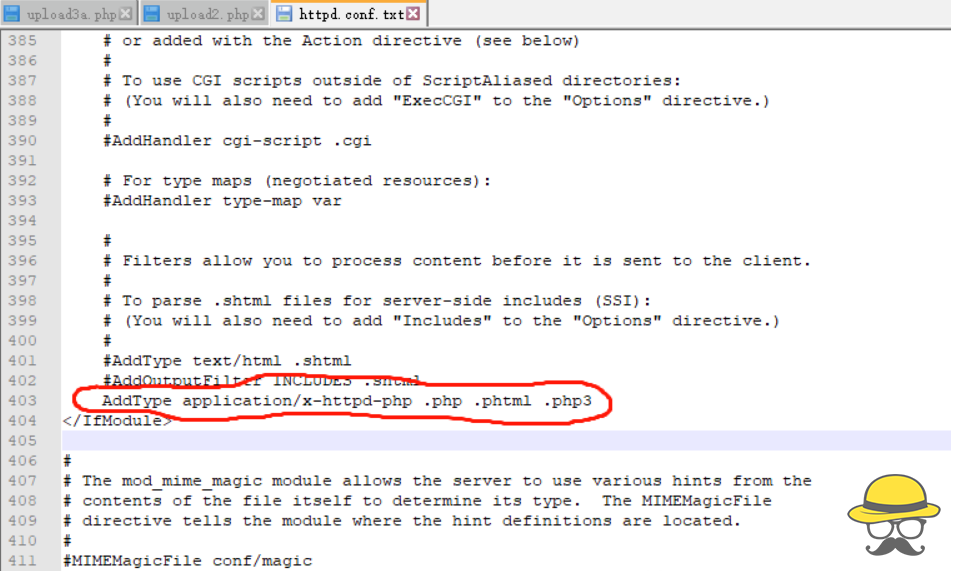
【网安笔记】文件上传漏洞总结
上传文件的时,如果未对上传的文件进行严格的验证和过滤,就容易造成文件上传漏洞,上传脚本等。 造成的危害 导致网站甚至整个服务器被控制,恶意的脚本文件又称为WebShell,WebShell具有强大的...
2022年2月28日 17:50CVE-2023-29827: Embedded JavaScript(EJS) 3.1.6 – Template Injection
漏洞标题 CVE-2023-29827: Embedded JavaScript(EJS) 3.1.6 - Template Injection 漏洞描述 ejs v3.1.9 is vulnerable to server-side template injection. If the ejs file is controllable, t...
2023年9月7日 16:04CVE-2024-8522: LearnPress < 4.2.7.1 - SQL Injection
漏洞标题 CVE-2024-8522: LearnPress < 4.2.7.1 - SQL Injection 漏洞描述 The LearnPress - WordPress LMS Plugin plugin for WordPress is vulnerable to SQL Injection via the 'c_o...
2024年12月29日 00:57CVE-2021-31324: CentOS Web Panel – OS Command Injection
漏洞标题 CVE-2021-31324: CentOS Web Panel - OS Command Injection 漏洞描述 The unprivileged user portal part of CentOS Web Panel is affected by a Command Injection vulnerability lea...
2021年10月6日 02:12
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

