
最新发布第901页
如何快速寻找需要的图书/电子书的渠道/资源
疫情当下,我发现喜欢读书的人真的是越来越多了,好久不读书,发现家里空空荡荡的,偶尔闲下来想看本书吧,发现该送的送该扔的扔了。这时候就真的是悔不当初。 也不是咱不舍得花那买书的钱,只...

 2023年1月13日 19:39

CVE-2016-1555: NETGEAR WNAP320 Access Point Firmware – Remote Command Injection
漏洞标题 CVE-2016-1555: NETGEAR WNAP320 Access Point Firmware - Remote Command Injection 漏洞描述 NETGEAR WNAP320 Access Point Firmware version 2.0.3 could allow an unauthenticated...
 2016年4月9日 16:31
CVE-2016-10956: WordPress Mail Masta 1.0 – Local File Inclusion
漏洞标题 CVE-2016-10956: WordPress Mail Masta 1.0 - Local File Inclusion 漏洞描述 WordPress Mail Masta 1.0 is susceptible to local file inclusion in count_of_send.php and csvexport...
2016年11月27日 02:28CVE-2025-2746: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0011)
漏洞标题 CVE-2025-2746: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0011) 漏洞描述 Before Kentico Xperience 13 Hotfix 173, this vulnerability can be e...
2025年4月12日 02:00CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection
漏洞标题 CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection 漏洞描述 The REST API TO MiniProgram plugin for WordPress is vulnerable to SQL Injection via the 'o...
2024年8月2日 08:18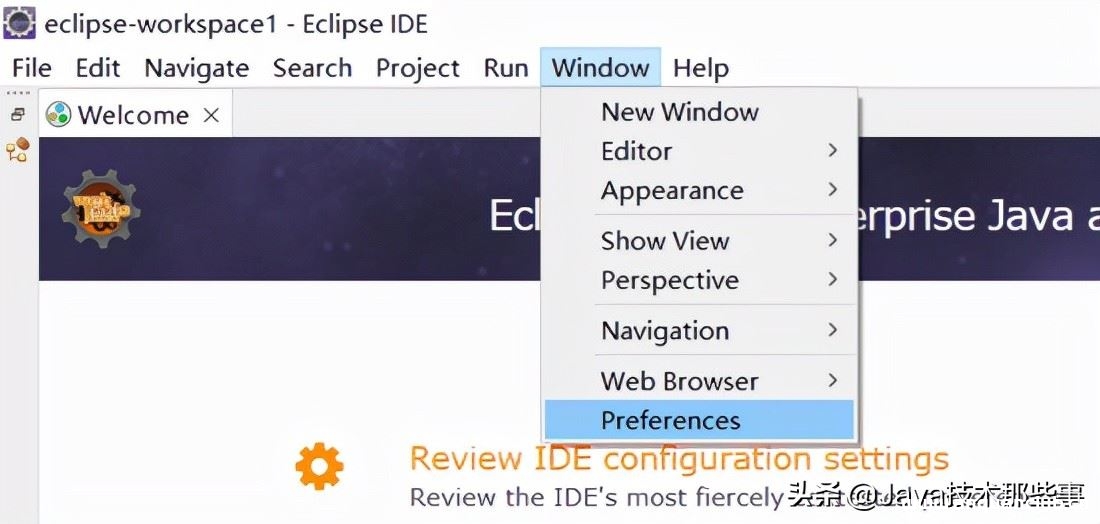
eclipse配置Tomcat和Tomcat出现无效端口解决办法_Tomcat
目录一、eclipse配置Tomcat二、Tomcat出现无效端口解决办法方法一:方法二:方法三:一、eclipse配置Tomcat 1. 按图选择window-preferences 2在server处选择runtime environment 3.点击右侧add...
2022年6月14日 23:03CVE-2021-29484: Ghost CMS <=4.32 - Cross-Site Scripting
漏洞标题 CVE-2021-29484: Ghost CMS <=4.32 - Cross-Site Scripting 漏洞描述 Ghost CMS 4.0.0 to 4.3.2 contains a DOM cross-site scripting vulnerability. An unused endpoint added du...
2021年2月23日 10:03CVE-2024-24329: TotoLink Router setPortForwardRules – Command Injection
漏洞标题 CVE-2024-24329: TotoLink Router setPortForwardRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vuln...
2024年3月26日 13:05CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload
漏洞标题 CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload 漏洞描述 The Adning Advertising plugin for WordPress versions below 1.5.6 is vulnera...
2020年7月5日 19:37CVE-2024-35584: openSIS < 9.1 - SQL Injection
漏洞标题 CVE-2024-35584: openSIS < 9.1 - SQL Injection 漏洞描述 SQL injection vulnerability in Ajax.php, ForWindow.php, ForExport.php, Modules.php, functions/HackingLogFnc.php i...
2024年8月19日 17:52Apache Solr反序列化漏洞(CVE-2019-0192)
漏洞标题 Apache Solr反序列化漏洞(CVE-2019-0192) 漏洞描述 ApacheSolr是一个独立的企业级搜索应用服务器,它对外提供类似于Web-service的API接口。用户可以通过http请求,向搜索引擎服务器提...
2019年6月6日 09:26CVE-2024-5082: Nexus Repository 2 – Remote Code Execution
漏洞标题 CVE-2024-5082: Nexus Repository 2 - Remote Code Execution 漏洞描述 A Remote Code Execution vulnerability has been discovered in Sonatype Nexus Repository 2.This issue affe...
2024年3月15日 01:20CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年2月4日 15:32CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting 漏洞描述 Loco Translate WordPress plugin before 2.6.1 contains a stored cross-site scripting vuln...
2022年11月20日 09:52CVE-2023-26258: Arcserve UDP <= 9.0.6034 - Authentication Bypass
漏洞标题 CVE-2023-26258: Arcserve UDP <= 9.0.6034 - Authentication Bypass 漏洞描述 Arcserve UDP through 9.0.6034 allows authentication bypass. The method getVersionInfo at WebSe...
2023年4月27日 04:31Crestron Devices CVE-2022-23178信息泄露漏洞
漏洞标题 Crestron Devices CVE-2022-23178信息泄露漏洞 漏洞描述 Crestron Devices CVE-2022-23178信息泄露漏洞 日期: 2024-02-22 | 影响软件: Crestron Devices | PoC代码 暂无
2022年12月26日 11:20
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

