
最新发布第903页

CVE-2018-5715: SugarCRM 3.5.1 – Cross-Site Scripting
漏洞标题 CVE-2018-5715: SugarCRM 3.5.1 - Cross-Site Scripting 漏洞描述 SugarCRM 3.5.1 is vulnerable to cross-site scripting via phprint.php and a parameter name in the query string...
 2018年1月21日 02:35
Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526)
漏洞标题 Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526) 漏洞描述 攻击者可以创建与目标相同版本的本地安装,以管理员身份登录并将会话cookie重播到目标以在远程计算机上以管理员身...
2020年12月14日 11:36CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年6月2日 03:17CVE-2018-16299: WordPress Localize My Post 1.0 – Local File Inclusion
漏洞标题 CVE-2018-16299: WordPress Localize My Post 1.0 - Local File Inclusion 漏洞描述 WordPress Localize My Post 1.0 is susceptible to local file inclusion via the ajax/include.p...
2018年12月11日 02:41CVE-2017-18536: WordPress Stop User Enumeration <=1.3.7 - Cross-Site Scripting
漏洞标题 CVE-2017-18536: WordPress Stop User Enumeration <=1.3.7 - Cross-Site Scripting 漏洞描述 WordPress Stop User Enumeration 1.3.7 and earlier are vulnerable to unauthentica...
2017年11月5日 20:29CVE-2020-22208: 74cms – ajax_street.php ‘x’ SQL Injection
漏洞标题 CVE-2020-22208: 74cms - ajax_street.php 'x' SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the x parameter to plus/ajax_street.php. PoC代码
2020年8月13日 01:04CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting 漏洞描述 WordPress WP-Ban plugin before 1.69.1 contains a stored cross-site scripting vulnerabilit...
2022年7月14日 05:35CVE-2016-1000135: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000135: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting 漏洞描述 WordPress HDW Video Gallery 1.2 and before contains a cross-site scripting vulnerabi...
2016年7月17日 18:57CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape the updraft_interval parameter before outputting it back in ...
2022年8月2日 07:55
隐患自查 – 关键信息基础设施安全保护 – hvv面试题
护网前防守方的准备工作: 护网前期自查工作清单: 互联网暴露自查: 护网保障资产梳理: 全面基础安全自查: 业务系统风险缝隙: 内部账号安全审计: 安全能力缺陷补充: 资产表的重要性及其作...

 2022年6月29日 17:53
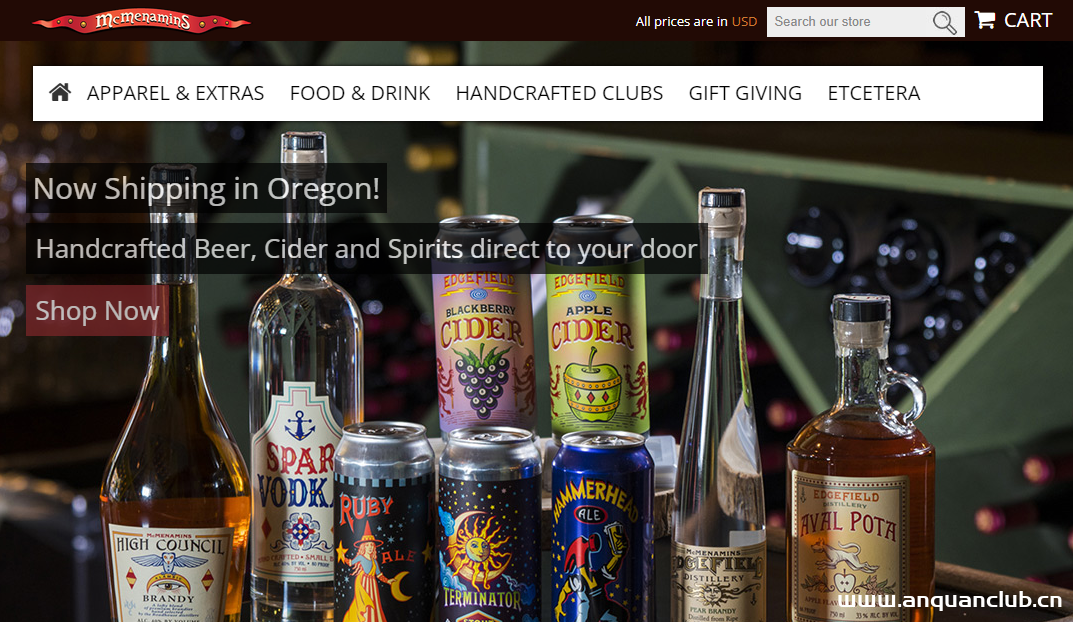
McMenamins 23年间的雇员数据泄露,最早可追溯到1998年
麦克梅纳明斯McMenamins在俄勒冈州和华盛顿州拥有62家酒店、剧院、酒吧和餐馆,其中不少位于经过修复的历史遗迹中,同时该公司是美国50大精酿啤酒厂之一,现今拥有 2700 名员工。近日, McMenam...
2022年3月10日 23:39
docker compose部署主从复制的实现_docker
本文记录了通过 docker compose 搭建一主双从的 Redis 服务。文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录配置解析服务搭建目录结构Compose File实...
2022年6月17日 10:04(CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏洞
漏洞标题 (CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏洞 漏洞描述 (CVE-2025-15004)DedeCMS至5.7.118版本freelist_main.php文件orderby参数SQL注入漏...
2025年5月31日 03:03
【云安全】关于云上攻防AccessKey标识特征整理(附实战案例2篇)
前言 对于云场景的渗透,现在已经层出不穷,获得AK和SK,也是云安全渗透中重要的一环。 通常,我们会在一些敏感的配置文件或者通过未授权访问、任意文件读取漏洞等方式,来寻找AK和SK。 通常情...
2024年3月1日 22:01CVE-2024-25608: Liferay Portal – Open Redirect
漏洞标题 CVE-2024-25608: Liferay Portal - Open Redirect 漏洞描述 HtmlUtil.escapeRedirect in Liferay Portal 7.2.0 through 7.4.3.18, and older unsupported versions, and Liferay DXP 7...
2024年10月15日 05:26CVE-2024-53995: SickChill – Open Redirect
漏洞标题 CVE-2024-53995: SickChill - Open Redirect 漏洞描述 SickChill's login endpoint's 'next_' parameter accepts arbitrary content, allowing authenticated att...
2024年5月2日 08:14
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

