
最新发布第904页

CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization
漏洞标题 CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization 漏洞描述 Jira Netic Group Export add-on before 1.0.3 contains a missing authorization vulnerabili...
 2022年7月9日 23:28
CVE-2023-35813: Sitecore – Remote Code Execution
漏洞标题 CVE-2023-35813: Sitecore - Remote Code Execution 漏洞描述 Multiple Sitecore products allow remote code execution. This affects Experience Manager, Experience Platform, and...
2023年3月10日 21:33CVE-2013-2251: Apache Struts 2 – DefaultActionMapper Prefixes OGNL Code Execution (S2-016)
漏洞标题 CVE-2013-2251: Apache Struts 2 - DefaultActionMapper Prefixes OGNL Code Execution (S2-016) 漏洞描述 In Struts 2 before 2.3.15.1 the information following "action:&quo...
2013年1月18日 08:52CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年6月27日 04:26CVE-2024-1061: WordPress HTML5 Video Player – SQL Injection
漏洞标题 CVE-2024-1061: WordPress HTML5 Video Player - SQL Injection 漏洞描述 WordPress HTML5 Video Player plugin is vulnerable to SQL injection. An unauthenticated attacker can ex...
2024年3月23日 03:55CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年7月9日 03:19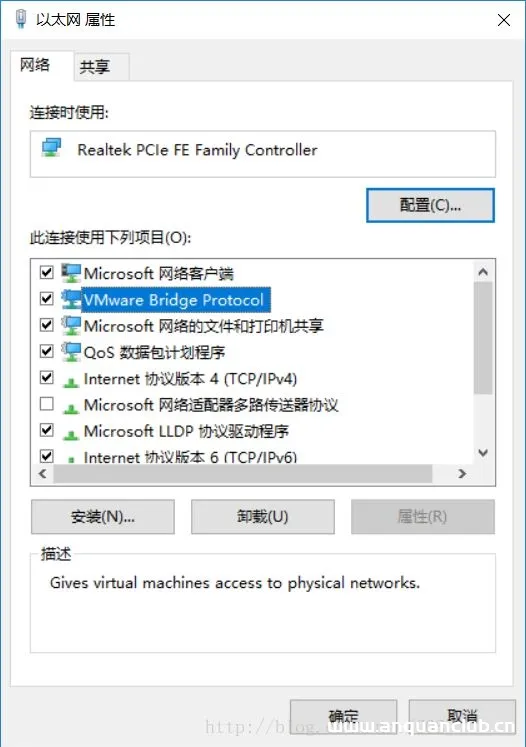
解决VMware虚拟机桥接模式无法上网的解决方法_VMware
这篇文章主要介绍了解决VMware虚拟机桥接模式无法上网的解决方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2026年9月28日 11:45CVE-2017-17059: WordPress amtyThumb Posts 8.1.3 – Cross-Site Scripting
漏洞标题 CVE-2017-17059: WordPress amtyThumb Posts 8.1.3 - Cross-Site Scripting 漏洞描述 WordPress amty-thumb-recent-post plugin 8.1.3 contains a cross-site scripting vulnerability...
2017年12月13日 10:17CVE-2015-2996: SysAid Help Desk <15.2 - Local File Inclusion
漏洞标题 CVE-2015-2996: SysAid Help Desk <15.2 - Local File Inclusion 漏洞描述 SysAid Help Desk before 15.2 contains multiple local file inclusion vulnerabilities which can allo...
2015年9月10日 03:15CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
2025年3月1日 08:41CVE-2019-11013: Nimble Streamer <=3.5.4-9 - Local File Inclusion
漏洞标题 CVE-2019-11013: Nimble Streamer <=3.5.4-9 - Local File Inclusion 漏洞描述 Nimble Streamer 3.0.2-2 through 3.5.4-9 is vulnerable to local file inclusion. An attacker can...
2019年11月1日 02:56
详解Nginx启动失败的几种错误处理_nginx
这篇文章主要介绍了详解Nginx启动失败的几种错误处理,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 使用Nginx做W...
2023年5月30日 20:39CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年9月14日 00:41CVE-2022-0827: WordPress Best Books <=2.6.3 - SQL Injection
漏洞标题 CVE-2022-0827: WordPress Best Books <=2.6.3 - SQL Injection 漏洞描述 WordPress Best Books plugin through 2.6.3 is susceptible to SQL injection. The plugin does not sani...
2022年10月22日 14:21CVE-2016-10924: WordPress Zedna eBook download <1.2 - Local File Inclusion
漏洞标题 CVE-2016-10924: Wordpress Zedna eBook download <1.2 - Local File Inclusion 漏洞描述 Wordpress Zedna eBook download prior to version 1.2 was affected by a filedownload.p...
2016年11月10日 07:35CVE-2023-6380: OpenCms 14 & 15 – Open Redirect
漏洞标题 CVE-2023-6380: OpenCms 14 & 15 - Open Redirect 漏洞描述 Open redirect vulnerability has been found in the Open CMS product affecting versions 14 and 15 of the 'Me...
2023年5月6日 05:04
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

