
最新发布第906页

CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal – Cross-Site Scripting
漏洞标题 CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal - Cross-Site Scripting 漏洞描述 FortiGate FortiOS through SSL VPN Web Portal contains a cross-site scripting vulnerabi...
 2017年7月13日 19:02
CVE-2022-32430: Lin CMS Spring Boot – Default JWT Token
漏洞标题 CVE-2022-32430: Lin CMS Spring Boot - Default JWT Token 漏洞描述 An access control issue in Lin CMS Spring Boot v0.2.1 allows attackers to access the backend information a...
2022年4月3日 01:00CVE-2023-28662: WordPress Gift Cards <= 4.3.1 - SQL Injection
漏洞标题 CVE-2023-28662: Wordpress Gift Cards <= 4.3.1 - SQL Injection 漏洞描述 The Gift Cards (Gift Vouchers and Packages) WordPress Plugin, version <= 4.3.1, is affected by...
2023年10月16日 12:34CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
2023年5月28日 15:44Citrix ADC and Gateway CVE-2023-4966 信息泄露漏洞 – 1
漏洞标题 Citrix ADC and Gateway CVE-2023-4966 信息泄露漏洞 - 1 漏洞描述 Citrix ADC and Gateway CVE-2023-4966 信息泄露漏洞 - 1 日期: 2024-02-07 | 影响软件: Citrix ADC | PoC代码 暂无
2023年7月11日 16:24CVE-2018-9995: DVR Authentication Bypass
漏洞标题 CVE-2018-9995: DVR Authentication Bypass 漏洞描述 DVR,全称为Digital Video Recorder(硬盘录像机),即数字视频录像机。最初由阿根廷研究员发现,通过使用“Cookie: uid = admin”...
2018年3月22日 18:19CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年10月24日 09:53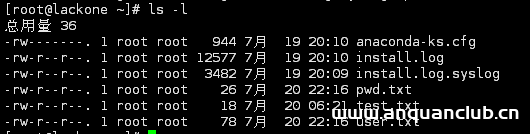
linux文件管理命令实例分析【权限、创建、删除、复制、移动、搜索等】_Linux
这篇文章主要介绍了linux文件管理命令,结合实例形式分析Linux文件与目录的权限控制、创建、删除、复制、移动、搜索等相关操作技巧,需要的朋友可以参考下 本文实例讲述了linux文件管理命令。分享...
2024年3月10日 20:16CVE-2019-20176: Pure-FTPd < 1.0.50 - DoS via Resource Exhaustion
漏洞标题 CVE-2019-20176: Pure-FTPd < 1.0.50 - DoS via Resource Exhaustion 漏洞描述 Pure-FTPd versions prior to 1.0.50 are vulnerable to resource exhaustion leading to denial of ...
2019年6月11日 16:14CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass
漏洞标题 CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass 漏洞描述 After the initial setup process, some steps of setup.php file are reachable not only by super-adm...
2022年8月22日 15:59CVE-2023-29204: XWiki – Open Redirect
漏洞标题 CVE-2023-29204: XWiki - Open Redirect 漏洞描述 XWiki Commons are technical libraries common to several other top level XWiki projects. It is possible to bypass the existin...
2023年6月16日 07:17CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
2018年1月18日 07:04
bugbounty技巧聚合20211022
漏洞报告 【Shopify 900刀】Shopify.com Web Cache Deception漏洞导致个人信息和CSRF令牌泄露 http://hackerone.com/reports/1087382 【Shopify 800刀】商店删除或未经身份验证出售 http://hack...
2022年3月10日 23:32CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.5 contains a reflected cross-site scripting vulnerabilit...
2021年1月17日 01:35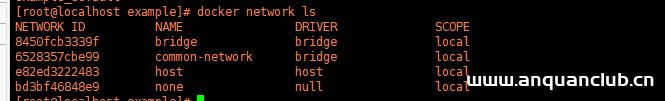
docker 安装nacos并配置数据库的教程详解_docker
这篇文章主要介绍了docker 安装nacos并配置数据库的教程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 环境准备 docker 环境 MySQL 5.7 (官...
2022年12月21日 21:55CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal
漏洞标题 CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal 漏洞描述 WordPress Backup Migration plugin versions up to 1.3.6 contain a path traversal and file va...
2023年12月28日 23:53
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

