
最新发布第906页

(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
 2020年7月27日 13:21
CVE-2010-2045: Joomla! Component FDione Form Wizard 1.0.2 – Local File Inclusion
漏洞标题 CVE-2010-2045: Joomla! Component FDione Form Wizard 1.0.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Dione Form Wizard (aka FDione or com_d...
2010年9月8日 20:39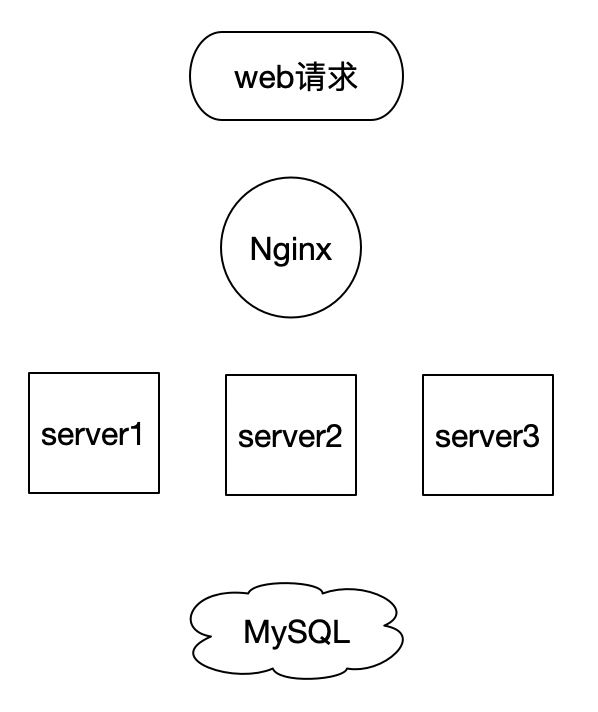
基于Docker的MySQL主从复制环境搭建的实现步骤_docker
这篇文章主要介绍了基于Docker的MySQL主从复制环境搭建的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2024年6月5日 21:37
渗透测试Tips
知己知彼,百战不殆 1、如果提示缺少参数,如{msg:params error},可尝使用字典模糊测试构造参数,进一步攻击。 2、程序溢出,int最大值为2147483647,可尝试使用该值进行整数溢出,观察现象。...
2022年3月10日 23:38CVE-2006-1681: Cherokee HTTPD <=0.5 - Cross-Site Scripting
漏洞标题 CVE-2006-1681: Cherokee HTTPD <=0.5 - Cross-Site Scripting 漏洞描述 Cherokee HTTPD 0.5 and earlier contains a cross-site scripting vulnerability which allows remote att...
2006年8月13日 11:46Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年5月13日 18:00Git提交日志修改方法实例汇总_Linux
这篇文章主要介绍了Git提交日志修改方法实例汇总,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 情况一:最后一次提交且未push 执行以下...
2023年5月21日 20:13Docker部署Nuxt.js项目的实现_docker
这篇文章主要介绍了Docker部署Nuxt.js项目的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Docker官方文档:...
2022年10月3日 21:18
苹果暂停在俄罗斯的所有产品销售,停止出口并限制Apple Pay
自俄乌冲突爆发,越来越多西方企业加入了制裁俄罗斯的行列之中。苹果公司也于周二宣布,鉴于当前俄乌局势,已决定停止在俄罗斯销售所有产品。此外,苹果还限制了俄罗斯用户的Apple Pay和其他服...
2022年3月10日 23:40CVE-2024-4841: LoLLMS WebUI – Subfolder Prediction via Path Traversal
漏洞标题 CVE-2024-4841: LoLLMS WebUI - Subfolder Prediction via Path Traversal 漏洞描述 A Path Traversal vulnerability exists in the parisneo/lollms-webui, specifically within the ...
2024年4月25日 21:45CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection
漏洞标题 CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection 漏洞描述 A SQL injection vulnerability in the product_all_one_img and image_product parameters of the...
2022年8月25日 15:09CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
2022年12月16日 00:36
溯源小技巧之蜜罐抓取的脱敏手机号的还原思路
前言 分享一期关于自己以前某次攻防演练期间,作为防守方通过蜜罐捕获,对攻击队进行真实溯源的小思路 因为某些原因,这里的省略一些图片,还请大家见谅 蜜罐捕获 首先在演练开始前,咱们已经针...

 2024年4月28日 17:35
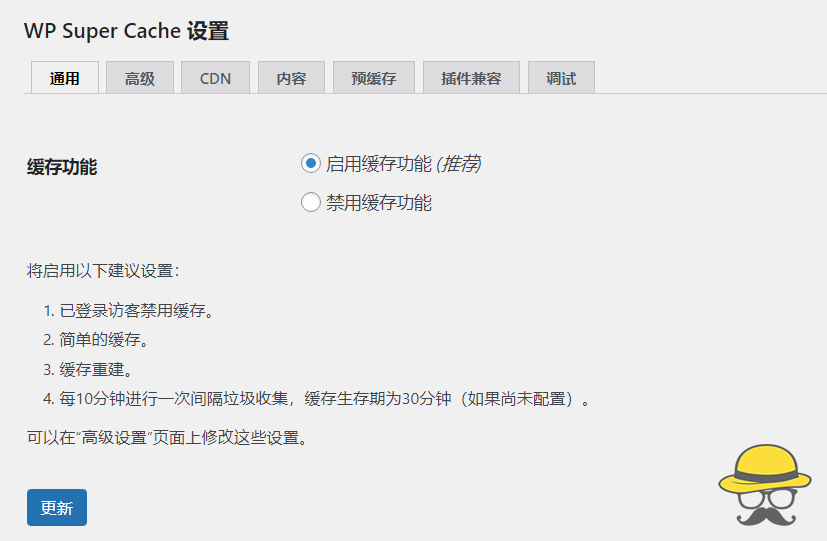
为什么你的WordPress网站这么慢?教你怎么加速!
通常刚接触WordPress的朋友都会发现网站访问速度好慢啊,慢到令人发指,心里很奇怪,为什么这么垃圾的建站系统能在全球流行。网站慢先不用着急,下面就来说说怎么给你的WP网站加速。 wordpress...
2022年3月9日 19:16CVE-2023-2624: KiviCare WordPress Plugin – Cross-Site Scripting
漏洞标题 CVE-2023-2624: KiviCare WordPress Plugin - Cross-Site Scripting 漏洞描述 The KiviCare WordPress plugin before 3.2.1 does not sanitise and escape the 'filterType'...
2023年9月26日 08:58CVE-2023-6000: WordPress Popup Builder <= 4.2.3 - Unauthenticated Stored XSS
漏洞标题 CVE-2023-6000: WordPress Popup Builder <= 4.2.3 - Unauthenticated Stored XSS 漏洞描述 The Popup Builder WordPress plugin before 4.2.3 does not prevent simple visitors f...
2023年7月11日 20:56
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

