
最新发布第908页
美国将卡巴斯基、中国电信、中国移动列入国家安全威胁名单
3月25日,美国联邦通信委员会(FCC)称俄罗斯网络安全公司卡巴斯基实验室(Kaspersky Lab)对美国国家安全构成了不可接受的风险,宣布将其列入“对美国国家安全构成威胁的通信设备和服务”名单...
 2022年3月29日 09:20

CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting
漏洞标题 CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting 漏洞描述 WordPress Awin Data Feed plugin 1.6 and prior contains a cross-site scripting vulnerabilit...
2022年4月2日 05:13CVE-2024-43971: Sunshine Photo Cart <= 3.2.5 - Reflected Cross-Site Scripting
漏洞标题 CVE-2024-43971: Sunshine Photo Cart <= 3.2.5 - Reflected Cross-Site Scripting 漏洞描述 WP Sunshine Sunshine Photo Cart versions up to 3.2.5 contain a reflected cross-si...
2024年1月2日 02:34CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting 漏洞描述 The iframe-font-preview.php file of the titan-framework does not properly esc...
2021年10月13日 16:24CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
2018年1月17日 08:21CVE-2025-25231: Omnissa Workspace ONE UEM – Path Traversal
漏洞标题 CVE-2025-25231: Omnissa Workspace ONE UEM - Path Traversal 漏洞描述 Omnissa Workspace ONE UEM contains a path traversal caused by crafted GET requests to restricted API en...
2025年8月8日 04:16CVE-2015-6477: Nordex NC2 – Cross-Site Scripting
漏洞标题 CVE-2015-6477: Nordex NC2 - Cross-Site Scripting 漏洞描述 Nordex NC2 contains a cross-site scripting vulnerability which allows an attacker to execute arbitrary script cod...
2015年4月13日 08:33CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年1月11日 23:12CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
2017年12月24日 19:04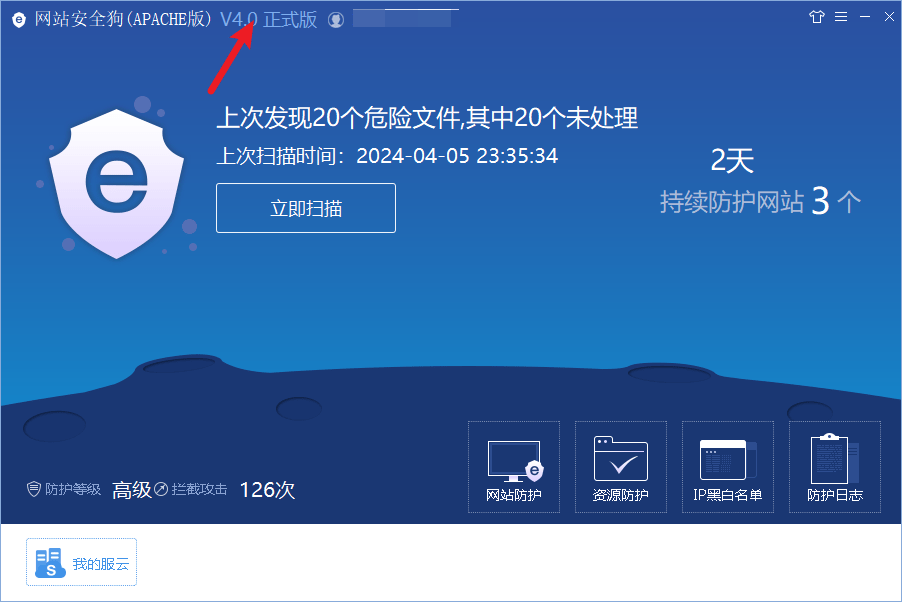
绕过安全狗waf检测
安全狗版本 方式一 注释大量字符绕过,payload: /*大量字符*/union/*大量字符*/select /*ASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJKLASDFGHJ...

 2024年4月6日 00:13
CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
2023年3月4日 04:01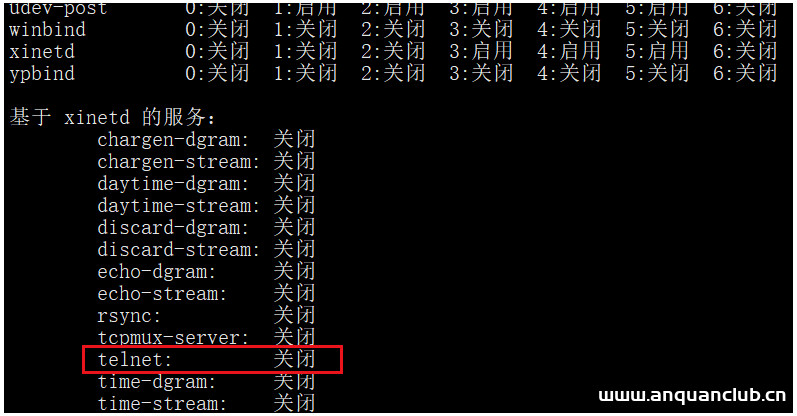
linux下RPM包安装基于xinetd的服务的管理_Linux
目录前言1、基于xinetd服务的启动管理(1)telnet服务安装(2)telnet服务启动2、基于xientd服务的自启动管理前言 现在Linux系统中基于xinetd的服务越来越少了,但Linux系统中还是有基于xinetd...
2022年6月15日 08:45CVE-2022-1162: GitLab CE/EE – Hard-Coded Credentials
漏洞标题 CVE-2022-1162: GitLab CE/EE - Hard-Coded Credentials 漏洞描述 GitLab CE/EE contains a hard-coded credentials vulnerability. A hardcoded password was set for accounts regis...
2022年7月31日 11:52CVE-2019-9618: WordPress GraceMedia Media Player 1.0 – Local File Inclusion
漏洞标题 CVE-2019-9618: WordPress GraceMedia Media Player 1.0 - Local File Inclusion 漏洞描述 WordPress GraceMedia Media Player plugin 1.0 is susceptible to local file inclusion vi...
2019年4月27日 12:14CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover
漏洞标题 CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover 漏洞描述 The Motors theme for WordPress is vulnerable to pri...
2025年3月8日 23:48Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞
漏洞标题 Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞 漏洞描述 Apache Tomcat SSI printenv command存在跨站脚本漏洞,此漏洞是由于应用程序对用户输入没有进行充分校验导致的。 P...
2019年12月12日 22:04
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

