
最新发布第90页
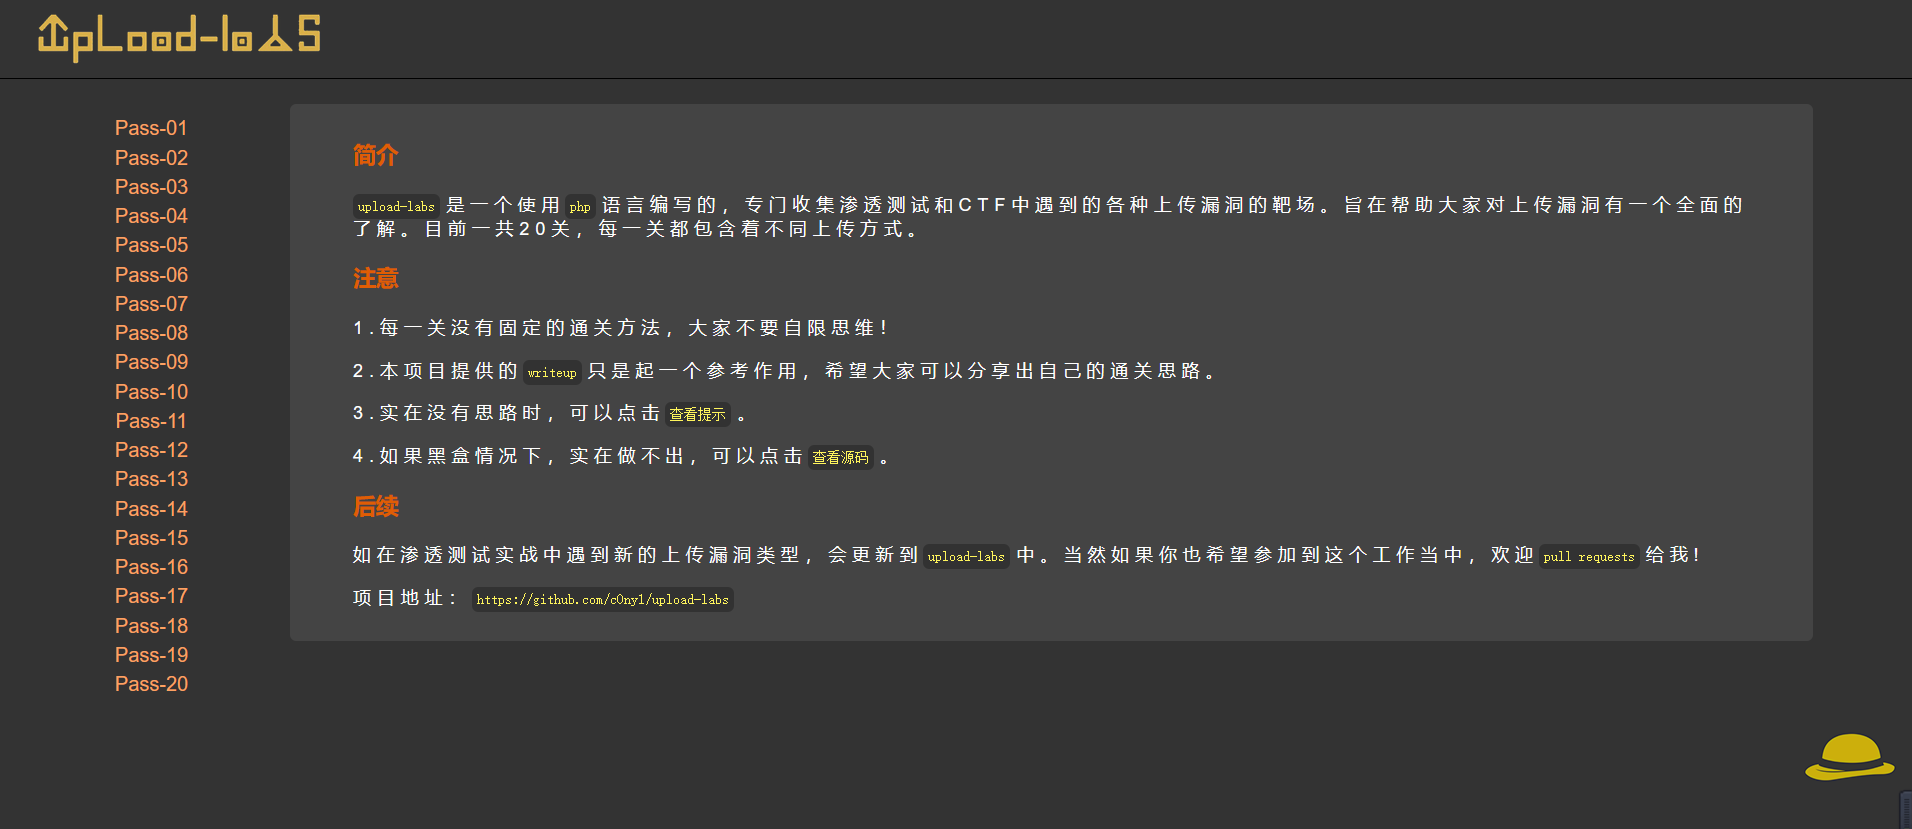
buu刷题笔记之文件上传漏洞全集-Upload-labs通关手册
简介 upload-labs是一个使用php语言编写的,专门收集渗透测试和CTF中遇到的各种上传漏洞的靶场。旨在帮助大家对上传漏洞有一个全面的了解。目前一共20关,每一关都包含着不同上传方式。 第一关 ...

 2023年1月13日 20:20

CVE-2019-12985: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12985: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the ping function in Diagnosti...
 2019年10月6日 04:43
CVE-2024-38653: Ivanti Avalanche SmartDeviceServer – XML External Entity
漏洞标题 CVE-2024-38653: Ivanti Avalanche SmartDeviceServer - XML External Entity 漏洞描述 XXE in SmartDeviceServer in Ivanti Avalanche 6.3.1 allows a remote unauthenticated attack...
2024年9月10日 07:51CVE-2024-33605: Sharp Multifunction Printers – Directory Listing
漏洞标题 CVE-2024-33605: Sharp Multifunction Printers - Directory Listing 漏洞描述 It was observed that Sharp printers are vulnerable to an arbitrary directory listing without auth...
2024年7月5日 03:15CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
2018年7月14日 04:35CVE-2019-2767: Oracle Business Intelligence Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2767: Oracle Business Intelligence Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence Publisher is vulnerable to an XML external enti...
2019年6月12日 20:22CVE-2021-20323: Keycloak 10.0.0 – 18.0.0 – Cross-Site Scripting
漏洞标题 CVE-2021-20323: Keycloak 10.0.0 - 18.0.0 - Cross-Site Scripting 漏洞描述 Keycloak 10.0.0 to 18.0.0 contains a cross-site scripting vulnerability via the client-registratio...
2021年11月11日 15:00CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
2024年12月11日 15:24CVE-2021-41266: MinIO Operator Console Authentication Bypass
漏洞标题 CVE-2021-41266: MinIO Operator Console Authentication Bypass 漏洞描述 MinIO Console is a graphical user interface for the for MinIO Operator. MinIO itself is a multi-cloud...
2021年5月14日 20:40Bylancer Quicklancer CVE-2024-7188 SQL注入漏洞
漏洞标题 Bylancer Quicklancer CVE-2024-7188 SQL注入漏洞 漏洞描述 Bylancer Quicklancer是Bylancer公司的一个自由职业者平台。Bylancer Quicklancer 存在SQL注入漏洞。此漏洞是由于对用户发...
2024年6月29日 09:13CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion 漏洞描述 Mlflow before 2.17.0 is susceptible to local file inclusion due to path traversal in GitHub repository ml...
2024年11月17日 15:05CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation
漏洞标题 CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation 漏洞描述 The WaspThemes Visual CSS Style Editor (aka yellow-pencil-visual-theme-cus...
2019年7月12日 19:40CVE-2017-16894: Laravel .env 配置文件泄露
漏洞标题 CVE-2017-16894: Laravel .env 配置文件泄露 漏洞描述 Laravel Framework是Taylor Otwell软件开发者开发的一款基于PHP的Web应用程序开发框架。 Laravel framework 5.5.21及之前的版本...
2017年9月16日 15:47CVE-2021-24278: WordPress Contact Form 7 <2.3.4 - Arbitrary Nonce Generation
漏洞标题 CVE-2021-24278: WordPress Contact Form 7 <2.3.4 - Arbitrary Nonce Generation 漏洞描述 WordPress Contact Form 7 before version 2.3.4 allows unauthenticated users to use ...
2021年8月18日 06:16CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN – SQL Injection
漏洞标题 CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN - SQL Injection 漏洞描述 Citrix SD-WAN 10.2.x before 10.2.3 and NetScaler SD-WAN 10.0.x before 10.0.8 contain an SQL inj...
2019年6月6日 03:06CVE-2022-25061: TP-Link TL-WR840N – Command Injection
漏洞标题 CVE-2022-25061: TP-Link TL-WR840N - Command Injection 漏洞描述 The TP-Link TL-WR840N(ES)_V6.20_180709 router contains a command injection vulnerability in the oal_setIp6De...
2022年1月9日 15:49
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

