
最新发布第910页
Pycharm 2022.1-X最新专业版激活/破解教程(通用教程)
声明如果有经济实力,建议购买正版软件软件仅供学习和研究杂谈之前出了3.2-3.3最新版的破解教程,同样的方法,我们今天使用来破解下2022.X系列版本图文教程安装步骤官网下载最新版本Pycharm最新...

 2024年6月20日 10:42
继英伟达后,三星190GB机密数据遭同一黑客组织泄露
据外媒报道,上周五,距Lapsus$从Nvidia那里窃取1TB机密数据还未过几日(黑客威胁英伟达解除挖矿锁,否则泄露源代码等机密数据),该黑客组织又发布了窃取自韩国电子巨头三星的190GB机密数据,...
 2022年3月10日 23:40

CVE-2024-51211: openSIS Classic v9.1 – SQL Injection
漏洞标题 CVE-2024-51211: openSIS Classic v9.1 - SQL Injection 漏洞描述 SQL injection vulnerability exists in OS4ED openSIS-Classic Version 9.1, specifically in the resetuserinfo.ph...
2024年11月11日 03:32CVE-2021-24666: WordPress Podlove Podcast Publisher <3.5.6 - SQL Injection
漏洞标题 CVE-2021-24666: WordPress Podlove Podcast Publisher <3.5.6 - SQL Injection 漏洞描述 WordPress Podlove Podcast Publisher plugin before 3.5.6 is susceptible to SQL inject...
2021年1月4日 09:23CVE-2022-29153: HashiCorp Consul/Consul Enterprise – Server-Side Request Forgery
漏洞标题 CVE-2022-29153: HashiCorp Consul/Consul Enterprise - Server-Side Request Forgery 漏洞描述 HashiCorp Consul and Consul Enterprise up to 1.9.16, 1.10.9, and 1.11 are suscept...
2022年7月24日 10:04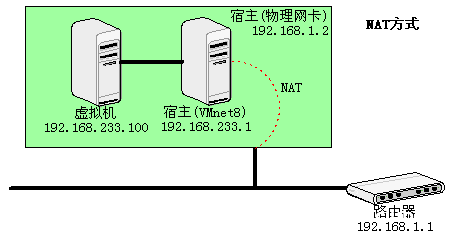
VMware虚拟机三种连接方式实例解析_VMware
这篇文章主要介绍了VMware虚拟机三种连接方式实例解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 NAT 这种方式下,虚拟机的网卡连接...
2023年9月3日 21:10CVE-2021-33690: SAP NetWeaver Development Infrastructure – Server Side Request Forgery
漏洞标题 CVE-2021-33690: SAP NetWeaver Development Infrastructure - Server Side Request Forgery 漏洞描述 Server-Side Request Forgery (SSRF) vulnerability has been detected in the S...
2021年7月5日 20:23CVE-2022-22963: Spring Cloud – Remote Code Execution
漏洞标题 CVE-2022-22963: Spring Cloud - Remote Code Execution 漏洞描述 Spring Cloud Function versions 3.1.6, 3.2.2 and older unsupported versions are susceptible to remote code exe...
2022年5月9日 06:13CVE-2023-32563: Ivanti Avalanche – Remote Code Execution
漏洞标题 CVE-2023-32563: Ivanti Avalanche - Remote Code Execution 漏洞描述 An unauthenticated attacker could achieve the code execution through a RemoteControl server. PoC代码
2023年12月14日 16:40CVE-2021-45046-DAST: Apache Log4j2 – Remote Code Injection
漏洞标题 CVE-2021-45046-DAST: Apache Log4j2 - Remote Code Injection 漏洞描述 Apache Log4j2 Thread Context Lookup Pattern is vulnerable to remote code execution in certain non-defau...
2021年9月20日 15:29CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
2023年7月4日 16:12CVE-2017-1000170: WordPress Delightful Downloads Jquery File Tree 2.1.5 – Local File Inclusion
漏洞标题 CVE-2017-1000170: WordPress Delightful Downloads Jquery File Tree 2.1.5 - Local File Inclusion 漏洞描述 WordPress Delightful Downloads Jquery File Tree versions 2.1.5 and ...
2017年12月26日 23:38CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization - Remote Code Execution 漏洞描述 Unspecified vulnerability in the Oracle WebLogic Server component in Ora...
2016年12月4日 18:17CVE-2022-27373: CVE-2022-27373
漏洞标题 CVE-2022-27373: CVE-2022-27373 漏洞描述 上海飞讯数据通信技术有限公司路由器fir302b A2被发现存在Ping功能远程命令执行(RCE)漏洞。 PoC代码
2022年7月9日 02:56CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
2022年11月2日 18:36
bugbounty技巧聚合20210809
漏洞报告 Shopify 【50000刀】#1087489 Github access token exposure 今日最佳:这哥们在GitHub上发现Shopify员工开发的一个Electron应用,里面有Github access token,可以用于访问Shopify的g...
2022年3月10日 23:35
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

