
最新发布第913页

CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection
漏洞标题 CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection 漏洞描述 Perfect Survey WordPress plugin before 1.5.2 does not validate and escape the question_id GET p...
 2021年10月29日 08:53
CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞
漏洞标题 CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞 漏洞描述 NAKIVO Backup & Replication 是一款专注于虚拟化、云端及混合环境的备份与灾难恢复的解决方案。攻击...
2024年4月4日 14:39CVE-2005-0850: FileZilla Server < 0.9.6 - DoS via MS-DOS Device Names
漏洞标题 CVE-2005-0850: FileZilla Server < 0.9.6 - DoS via MS-DOS Device Names 漏洞描述 FileZilla Server versions prior to 0.9.6 are vulnerable to denial of service when process...
2005年6月7日 17:01CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 – Command Injection
漏洞标题 CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 - Command Injection 漏洞描述 A vulnerability, which was classified as critical, was found in Raisecom M...
2024年2月9日 11:26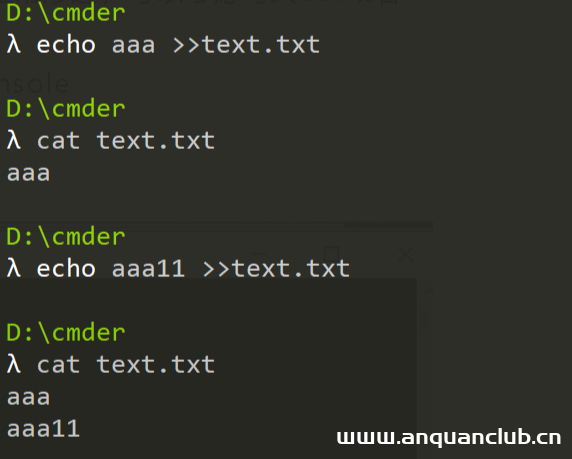
文件写入小技巧
在某些场景,我们可能需要写入bat,vbs,py等文件,当我们逐个echo将字符写入文件时,写入内容会自动换行: 可以通过命令 >>text.txt set/p='test' < nul 避免写入内容被换行 文字来源...
2022年3月10日 23:32CVE-2022-46934: kkFileView 4.1.0 – Cross-Site Scripting
漏洞标题 CVE-2022-46934: kkFileView 4.1.0 - Cross-Site Scripting 漏洞描述 kkFileView 4.1.0 is susceptible to cross-site scripting via the url parameter at /controller/OnlinePreview...
2022年9月17日 10:14CVE-2022-45362: WordPress Paytm Payment Gateway <=2.7.0 - Server-Side Request Forgery
漏洞标题 CVE-2022-45362: WordPress Paytm Payment Gateway <=2.7.0 - Server-Side Request Forgery 漏洞描述 WordPress Paytm Payment Gateway plugin through 2.7.0 contains a server-si...
2022年3月22日 17:50CVE-2018-17431: Comodo Unified Threat Management Web Console – Remote Code Execution
漏洞标题 CVE-2018-17431: Comodo Unified Threat Management Web Console - Remote Code Execution 漏洞描述 Comodo Firewall & Central Manager (UTM) All Release before 2.7.0 & 1....
2018年1月27日 00:32CVE-2021-24342: WordPress JNews Theme <8.0.6 - Cross-Site Scripting
漏洞标题 CVE-2021-24342: WordPress JNews Theme <8.0.6 - Cross-Site Scripting 漏洞描述 WordPress JNews theme before 8.0.6 contains a reflected cross-site scripting vulnerability....
2021年1月5日 03:51CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting 漏洞描述 WordPress plugin Simpel Reserveren 3.5.2 and before contains a reflected cross-sit...
2016年8月2日 16:34CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年10月28日 19:13CVE-2023-20888: VMware Aria Operations for Networks – Remote Code Execution
漏洞标题 CVE-2023-20888: VMware Aria Operations for Networks - Remote Code Execution 漏洞描述 Aria Operations for Networks contains an authenticated deserialization vulnerability. ...
2023年10月16日 23:38CVE-2023-51713: ProFTPD < 1.3.8a - DoS via Out-of-Bounds Read
漏洞标题 CVE-2023-51713: ProFTPD < 1.3.8a - DoS via Out-of-Bounds Read 漏洞描述 ProFTPD versions before 1.3.8a contain a one-byte out-of-bounds read vulnerability in the make_ft...
2023年12月1日 00:04Apache OFBiz CVE-2024-36104 鉴权绕过漏洞
漏洞标题 Apache OFBiz CVE-2024-36104 鉴权绕过漏洞 漏洞描述 Apache OFBiz 存在鉴权绕过漏洞,此漏洞是由于ProgramExport未充分验证用户输入的数据所导致的。 PoC代码 暂无
2024年3月22日 20:46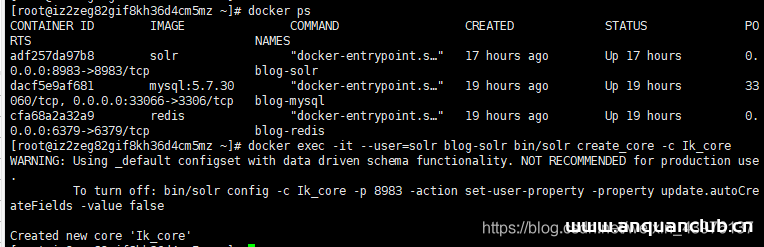
docker 安装solr8.6.2 配置中文分词器的方法_docker
这篇文章主要介绍了docker 安装solr8.6.2 配置中文分词器的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、环境版本 Docker version 19....
2023年5月16日 21:18
bugbounty技巧聚合20210930
漏洞报告 【QIWI 300刀】api.flocktory.com存在HTTP请求走私,导致XSS http://hackerone.com/reports/955170 【U.S. Dept Of Defense】美国国防部某站点存在信息泄露漏洞(CVE-2020-14179) http:...
2022年3月10日 23:30
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

