
最新发布第91页

CVE-2016-1000143: WordPress Photoxhibit 2.1.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000143: WordPress Photoxhibit 2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Photoxhibit 2.1.8 contains a reflected cross-site scripting vulnerability which all...
 2016年12月29日 16:03
CVE-2022-0656: uDraw <3.3.3 - Local File Inclusion
漏洞标题 CVE-2022-0656: uDraw <3.3.3 - Local File Inclusion 漏洞描述 uDraw before 3.3.3 does not validate the url parameter in its udraw_convert_url_to_base64 AJAX action (avail...
2022年1月20日 20:51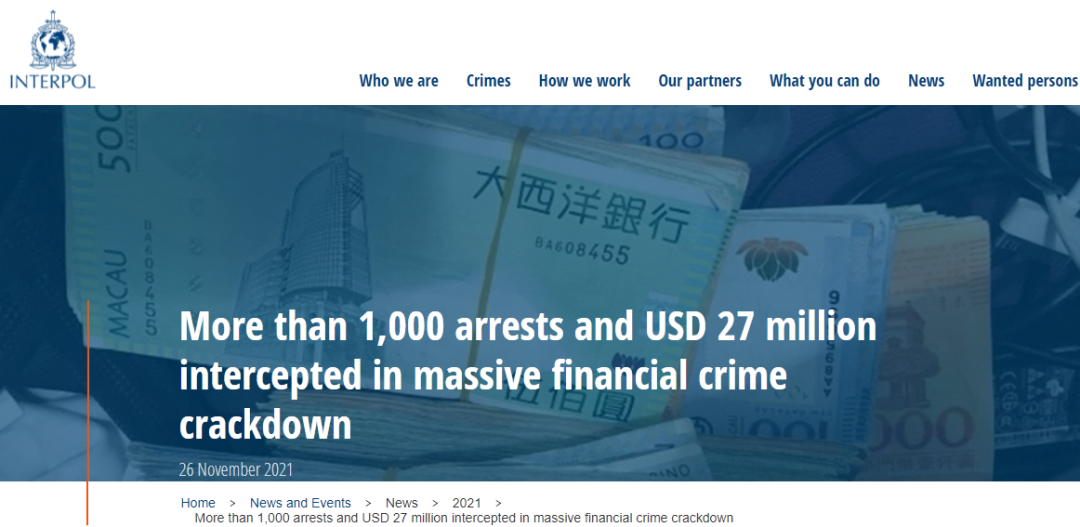
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
2022年3月10日 23:38CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerale to Cross Site Scripting (XSS) via /client/manage/ourphp_out.php. PoC代码
2023年10月31日 07:15CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting
漏洞标题 CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting 漏洞描述 The plugin includes a vendored dompdf example file which is susceptible to Reflected ...
2022年7月19日 03:43CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞
漏洞标题 CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞 漏洞描述 NAKIVO Backup & Replication 是一款专注于虚拟化、云端及混合环境的备份与灾难恢复的解决方案。攻击...
2024年6月25日 16:46CVE-2022-33107: ThinkPHP 6.0.12 反序列化 RCE
漏洞标题 CVE-2022-33107: ThinkPHP 6.0.12 反序列化 RCE 漏洞描述 通过组件 vendor\league\flysystem-cached-adapter\src\Storage\AbstractCache.php 发现 ThinkPHP v6.0.12 包含反序列化漏洞...
2022年10月19日 15:32CVE-2023-33405: BlogEngine CMS – Open Redirect
漏洞标题 CVE-2023-33405: BlogEngine CMS - Open Redirect 漏洞描述 Blogengine.net 3.3.8.0 and earlier is vulnerable to Open Redirect PoC代码
2023年1月16日 10:23CVE-2023-30534: Cacti < 1.2.25 Insecure Deserialization
漏洞标题 CVE-2023-30534: Cacti < 1.2.25 Insecure Deserialization 漏洞描述 Cacti is an open source operational monitoring and fault management framework. There are two instances ...
2023年4月1日 21:17(CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞
漏洞标题 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞 漏洞描述 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行...
2024年10月17日 02:02CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access
漏洞标题 CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access 漏洞描述 The plugin does not restrict access to published and non protected post...
2023年10月24日 20:38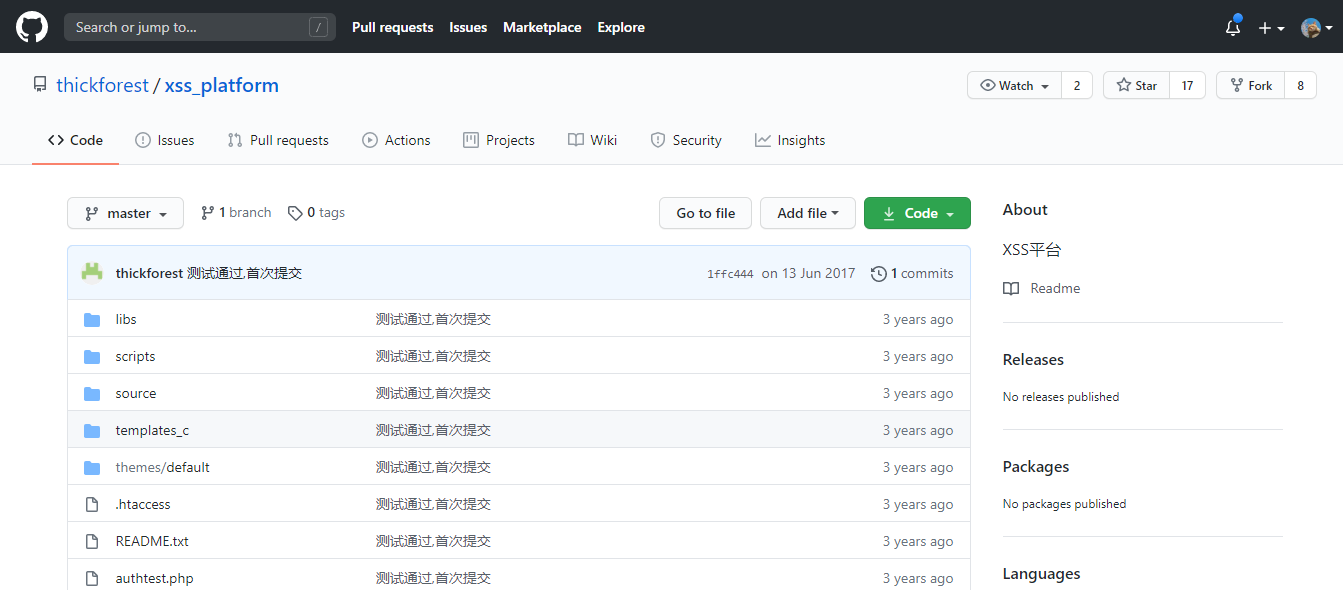
搭建xss-platform平台
一直想搭在公网搭建自己的XSS平台用来验证XSS漏洞,使用别人的平台自己心里总会有担心被摘果子的顾虑,前几天参考了不少前人的博客,终于搭建好了,搭建的途中也遇到了不少坑,故把搭建的经验分...
2022年3月29日 20:05CVE-2025-47646: PSW Front-end Login & Registration 1.13 – Weak Password Recovery
漏洞标题 CVE-2025-47646: PSW Front-end Login & Registration 1.13 - Weak Password Recovery 漏洞描述 PSW Front-end Login & Registration plugin for WordPress contains a weak p...
2025年11月23日 11:12CVE-2022-36804: Atlassian Bitbucket – Remote Command Injection
漏洞标题 CVE-2022-36804: Atlassian Bitbucket - Remote Command Injection 漏洞描述 Atlassian Bitbucket Server and Data Center is susceptible to remote command injection. Multiple API...
2022年9月18日 16:20CVE-2019-5128: YouPHPTube Encoder – Arbitrary File Write
漏洞标题 CVE-2019-5128: YouPHPTube Encoder - Arbitrary File Write 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing enc...
2019年1月21日 03:03
在VMware+centOS 8上基于http协议搭建Git服务的方法_VMware
这篇文章主要介绍了在VMware+centOS 8上基于http协议搭建Git服务的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 目录一.起因二.设备信息三.准备工作四.安装ap...
2024年5月12日 20:12
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

