
最新发布第922页

CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
 2024年2月12日 10:06
CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 – Cross-Site Scripting
漏洞标题 CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in the All-in-One Event Calenda...
2012年7月8日 12:29CVE-2023-2272: Tiempo.com <= 0.1.2 - Cross-Site Scripting
漏洞标题 CVE-2023-2272: Tiempo.com <= 0.1.2 - Cross-Site Scripting 漏洞描述 Tiempo.com before 0.1.2 is susceptible to cross-site scripting via the page parameter due to insuffic...
2023年3月10日 12:07CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年3月27日 01:25CVE-2021-24495: WordPress Marmoset Viewer <1.9.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24495: Wordpress Marmoset Viewer <1.9.3 - Cross-Site Scripting 漏洞描述 WordPress Marmoset Viewer plugin before 1.9.3 contains a cross-site scripting vulnerabi...
2021年4月11日 00:54CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 – Remote Code Execution (XXE)
漏洞标题 CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 - Remote Code Execution (XXE) 漏洞描述 The JIRA Workflow Designer Plugin in Atlassian JIRA...
2017年8月24日 04:53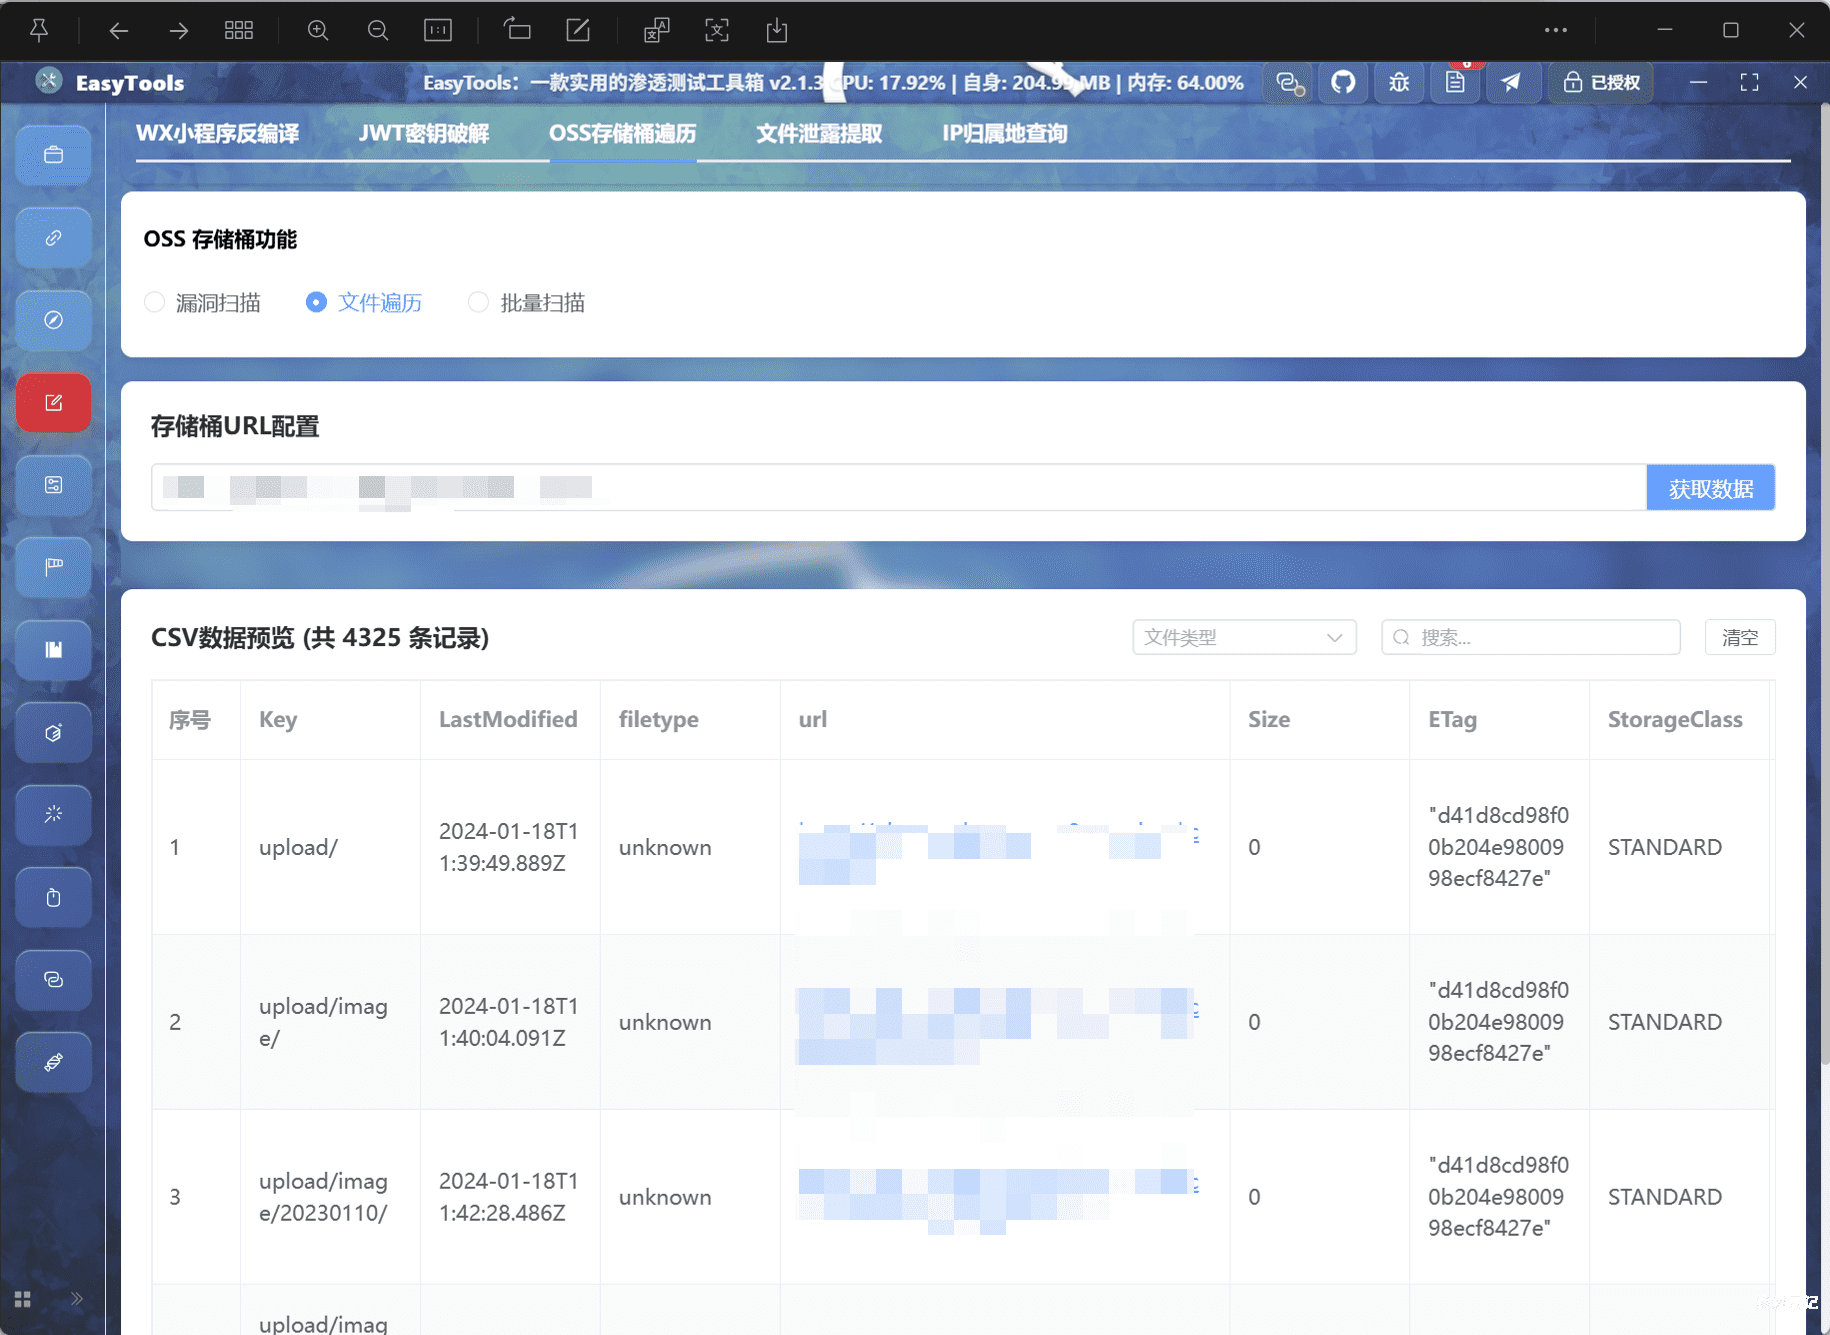
EasyTools渗透测试工具箱V2.1.4更新(优化资源桶遍历功能,支持kkfileview预览,新增空间测绘、AI版域名收集功能等诸多功能)
前言 各位看官老爷们,很久没有更新了,新的一年了在此汇报一下更新进度: 优化资源桶遍历功能,支持kkfileview预览; 重构渗透测试模块,调用httpx提高性能与准确度; 新增AI底座,方便后续功能...

 2026年3月1日 15:46
CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年6月10日 21:00CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年5月1日 10:06CVE-2023-30625: Rudder Server < 1.3.0-rc.1 - SQL Injection
漏洞标题 CVE-2023-30625: Rudder Server < 1.3.0-rc.1 - SQL Injection 漏洞描述 Rudder-server is part of RudderStack, an open source Customer Data Platform (CDP). Versions of rudde...
2023年12月13日 04:17CVE-2023-0968: WordPress Watu Quiz <3.3.9.1 - Cross-Site Scripting
漏洞标题 CVE-2023-0968: WordPress Watu Quiz <3.3.9.1 - Cross-Site Scripting 漏洞描述 WordPress Watu Quiz plugin before 3.3.9.1 is susceptible to cross-site scripting. The plugin...
2023年10月26日 12:31CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting
漏洞标题 CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting 漏洞描述 WordPress plugin Infusionsoft 1.5.11 and before contains a reflected cro...
2016年1月12日 14:45CVE-2024-28000: WordPress LiteSpeed Cache – Unauthenticated Privilege Escalation to Admin
漏洞标题 CVE-2024-28000: WordPress LiteSpeed Cache - Unauthenticated Privilege Escalation to Admin 漏洞描述 Incorrect Privilege Assignment vulnerability in LiteSpeed Technologies L...
2024年3月13日 18:45(CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞
漏洞标题 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 漏洞描述 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 PoC代码 暂无
2025年5月19日 07:34CVE-2019-6112: WordPress Sell Media 2.4.1 – Cross-Site Scripting
漏洞标题 CVE-2019-6112: WordPress Sell Media 2.4.1 - Cross-Site Scripting 漏洞描述 WordPress Plugin Sell Media v2.4.1 contains a cross-site scripting vulnerability in /inc/class-se...
2019年5月15日 16:27CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 – Cross-Site Scripting
漏洞标题 CVE-2012-1835: WordPress Plugin All-in-One Event Calendar 1.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in the All-in-One Event Calenda...
2012年12月22日 11:23
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

