
最新发布第923页
最新AWVS15.2.221208162 支持Windows/Linux
版本支持 Windows Linux 工具下载 AWVS Windows版本 自带bat脚本一键激活AWVS Linux版本 解压密码 www.anquanclub.cn 破解方法 现只需要运行bat、sh脚本就可以一键破解,快捷方便! 修改hosts文...

 2026年3月15日 12:27

BigAnt Server 信息泄漏(CVE-2022-23348)
漏洞标题 BigAnt Server 信息泄漏(CVE-2022-23348) 漏洞描述 BigAnt具有自主知识产权的大蚂蚁企业级即时通讯软件则是为政府、企业的实时安全通信打造的私有云即时通讯产品。 PoC代码 暂无
 2022年2月19日 14:44
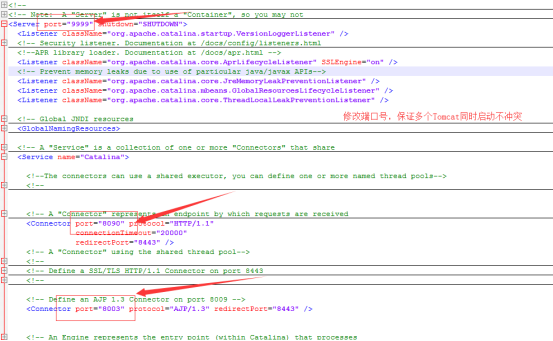
通过Nginx搭建Tomcat9集群并实现Session共享_nginx
这篇文章主要介绍了通过Nginx搭建Tomcat9集群并实现Session共享,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 使用Nginx搭建Tomcat9集群...
2023年11月7日 20:00
关于全局代理与局部代理的介绍
1. 为什么要全局代理 在渗透的时候要保护好自己啊,不要被溯源到。 在买的一些VPS上做扫描的时候,有可能会触发到VPS厂商(搬瓦工、Vultr的都有遇到过)的安全机制(如DDoS),将我们的VPS停机。做...
2023年3月26日 11:04CVE-2023-27292: OpenCATS – Open Redirect
漏洞标题 CVE-2023-27292: OpenCATS - Open Redirect 漏洞描述 OpenCATS contains an open redirect vulnerability due to improper validation of user-supplied GET parameters. This, in tur...
2023年5月6日 17:38CVE-2024-10783: WordPress Plugin MainWP Child – Authentication Bypass
漏洞标题 CVE-2024-10783: WordPress Plugin MainWP Child - Authentication Bypass 漏洞描述 The plugin is vulnerable to an authentication bypass that allows an unauthenticated user to ...
2024年3月26日 14:39
主流安全设备-第一讲在线预览-关键信息基础设施安全保护-hvv面试题
防火墙(FireWall) 防火墙的概念 防火墙:一种高级访问控制设备,即由软件和硬件组成的系统,置于不同的网络安全域之间的一系列部件的组合,它是不同网络安全域间通信流的唯一通道,能根据企业有...
2022年7月1日 17:39(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年1月11日 15:39CVE-2021-39350: FV Flowplayer Video Player WordPress plugin – Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-39350: FV Flowplayer Video Player WordPress plugin - Authenticated Cross-Site Scripting 漏洞描述 The FV Flowplayer Video Player WordPress plugin is vulnerable to ...
2021年1月31日 18:29copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无
2023年3月26日 11:28CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting
漏洞标题 CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting 漏洞描述 FineCMS through 5.0.10 contains a cross-site scripting vulnerability in controllers/api.php via the fun...
2017年3月20日 15:42CVE-2023-6246: glibc’s syslog – Local Privilege Escalation
漏洞标题 CVE-2023-6246: glibc's syslog - Local Privilege Escalation 漏洞描述 A heap-based buffer overflow was found in the __vsyslog_internal function of the glibc library. Th...
2023年1月12日 06:15H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725)
漏洞标题 H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725) 漏洞描述 H3C Magic NX系列设备(包括Magic NX15、Magic NX30 Pro、Magic NX400),以及Magic R系列设备(如MagicR3010)...
2025年4月23日 23:08CVE-2020-14408: Agentejo Cockpit 0.10.2 – Cross-Site Scripting
漏洞标题 CVE-2020-14408: Agentejo Cockpit 0.10.2 - Cross-Site Scripting 漏洞描述 Agentejo Cockpit 0.10.2 contains a reflected cross-site scripting vulnerability due to insufficient...
2020年7月28日 12:02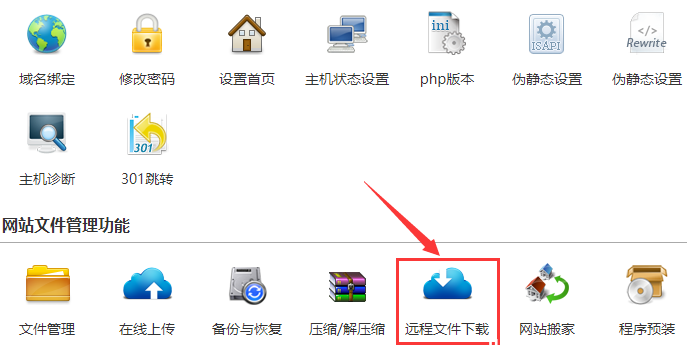
linux系统虚拟主机开启支持Swoole Loader扩展的方法_Linux
这篇文章主要介绍了linux系统虚拟主机开启支持Swoole Loader扩展的方法,需要的朋友可以参考下 特别说明:只是安装支持Swoole扩展,主机并没有安装服务端。目前支持版本php5.4-php7.2。 1、登陆...
2022年11月15日 20:13CVE-2023-25573: Metersphere – Arbitrary File Read
漏洞标题 CVE-2023-25573: Metersphere - Arbitrary File Read 漏洞描述 Metersphere is an open source continuous testing platform. In affected versions an improper access control vulne...
2023年8月15日 07:38
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

