
最新发布第924页

CVE-2021-45793: Slims9 Bulian 9.4.2 – SQL Injection
漏洞标题 CVE-2021-45793: Slims9 Bulian 9.4.2 - SQL Injection 漏洞描述 Slims9 Bulian 9.4.2 is affected by SQL injection in lib/comment.inc.php. User data can be obtained. PoC代码
 2021年7月3日 12:10
如何在Linux中修改tomcat端口号_Linux
这篇文章主要介绍了如何在Linux中修改tomcat端口号,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我这里有好几个tomcat,同时使用的话就...
2024年1月20日 21:05CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting 漏洞描述 The WordPress Download Manager plugin before version 3.2.44 does not pr...
2022年7月15日 21:32CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection
漏洞标题 CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection 漏洞描述 The WordPress WP-Advanced-Search plugin for WordPress is vulnerable to SQL Injection in al...
2024年8月15日 14:19CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年11月3日 22:09CVE-2024-8021: Gradio – Open Redirect
漏洞标题 CVE-2024-8021: Gradio - Open Redirect 漏洞描述 Gradio allows an open redirect bypass via URL encoding, enabling attackers to redirect users to malicious sites. This can le...
2024年2月24日 12:22CVE-2024-11680: ProjectSend <= r1605 - Improper Authorization
漏洞标题 CVE-2024-11680: ProjectSend <= r1605 - Improper Authorization 漏洞描述 An improper authorization check was identified within ProjectSend version r1605 that allows an at...
2024年7月8日 21:13CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery
漏洞标题 CVE-2024-1021: Rebuild <= 3.5.5 - Server-Side Request Forgery 漏洞描述 There is a security vulnerability in Rebuild 3.5.5, which is due to a server-side request forgery...
2024年1月13日 05:52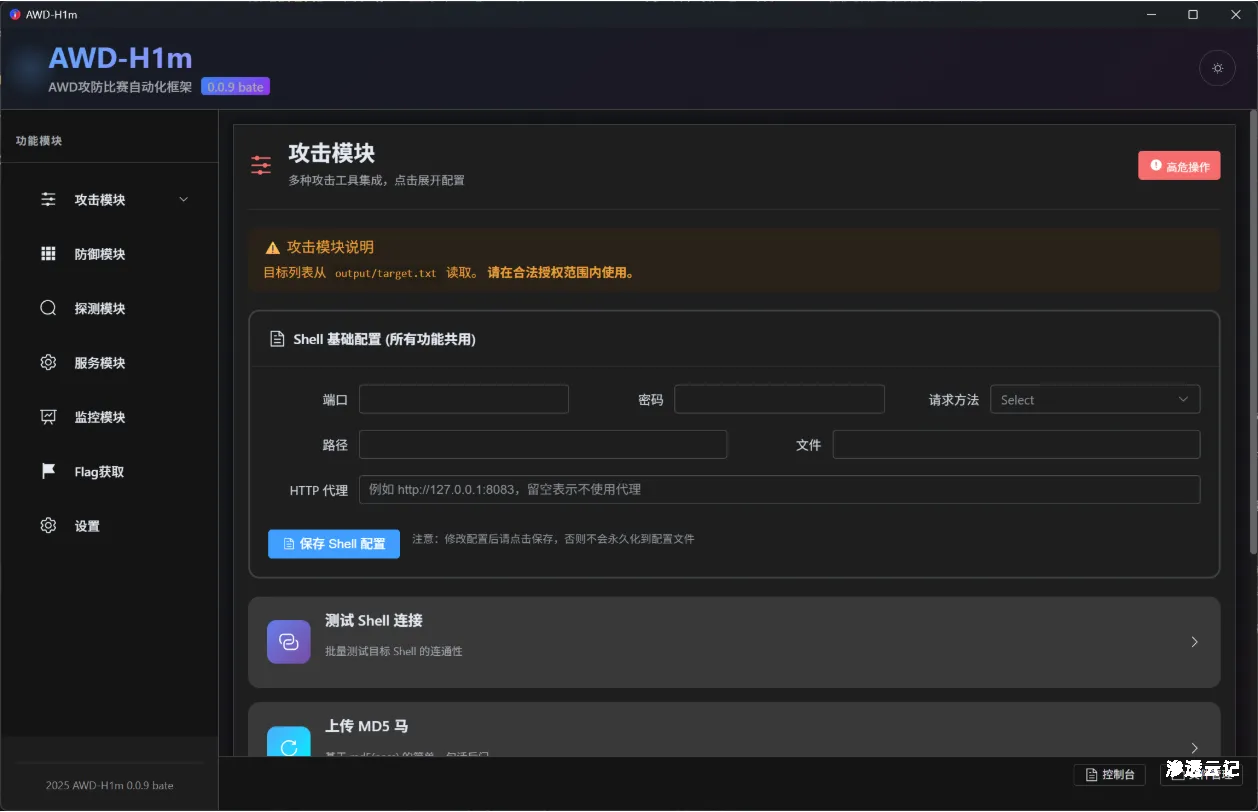
AWD-H1M-PRO -专为 CTF 设计的自动化 AWD 工具
项目介绍 AWD-H1m 是一款专为 CTF AWD (Attack With Defense) 赛制设计的桌面应用程序,帮助参赛选手在有限的比赛时间内高效完成攻击、防御、流量分析与 Flag 提交等核心任务。 在 AWD 竞赛中,...

 2026年3月25日 22:03
CVE-2021-41460: ECShop 4.1.0 – SQL Injection
漏洞标题 CVE-2021-41460: ECShop 4.1.0 - SQL Injection 漏洞描述 ECShop 4.1.0 has SQL injection vulnerability, which can be exploited by attackers to obtain sensitive information. Po...
2021年1月28日 12:14Cleo文件传输软件 /Synchronization 命令执行漏洞(CVE-2024-55956)
漏洞标题 Cleo文件传输软件 /Synchronization 命令执行漏洞(CVE-2024-55956) 漏洞描述 Cleo是一家提供企业级数据传输和集成解决方案的公司,其产品被广泛应用于供应链、财务和客户关系等领域...
2024年2月7日 17:28ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞
漏洞标题 ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞 漏洞描述 ConnectWise ScreenConnect存在身份验证绕过漏洞,此漏洞是由于对url验证不充分导致的,特殊的url可绕过验证并访...
2024年11月22日 22:33CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS
漏洞标题 CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS 漏洞描述 phpLDAPadmin <= 1.2.3 contains a reflected cross-site scripting caused by unsanitized input in htdocs/...
2017年4月6日 10:19
【网安面试】应急响应–LInux快速入门
应急响应基础 关键目录 文件名说明/etc/passwd用户信息文件/etc/crontab定时任务文件/etc/anacrontab异步定时任务文件/etc/rc.d/rc.local开机启动项/var/log/btmp登录失败日志,用lastb命令查看...
2023年5月9日 10:24
黑客组织声称成功入侵微软,盗走Bing和Cortana源代码
3月20日,Lapsus$勒索软件团伙在Telegram上发布消息称已经成功入侵了微软的Azure DevOps服务器,并分享了微软内部源代码存储库的屏幕截图。其中一个存储库包含 Cortana 和Bing项目的源代码(例...
2022年3月27日 14:55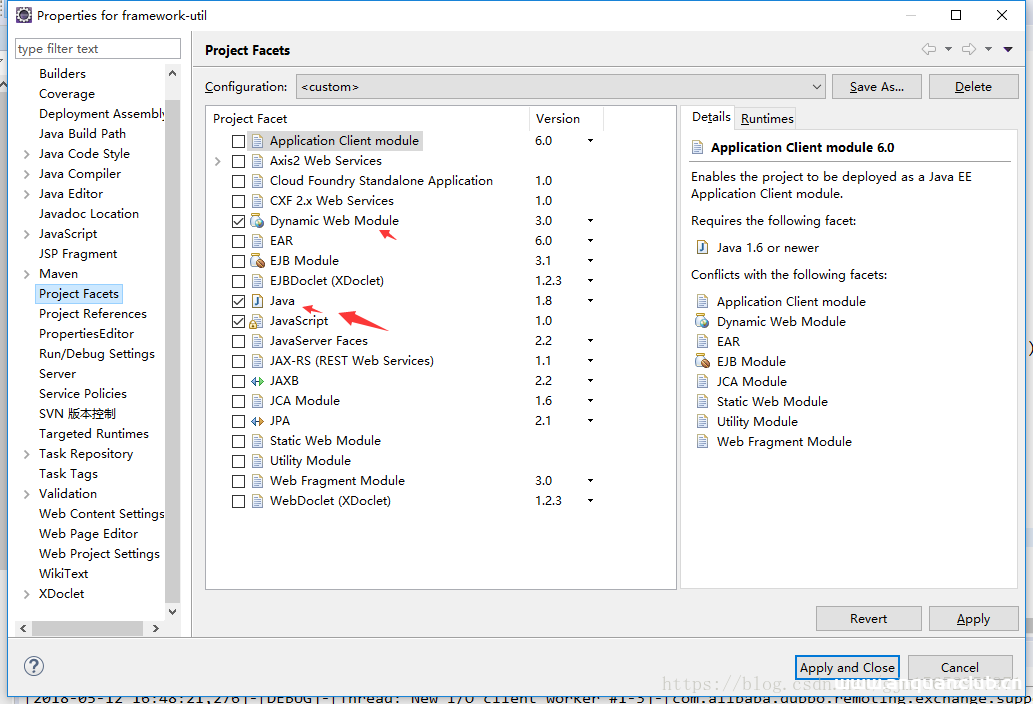
eclipse中的项目无法添加到tomcat中的处理方法_Tomcat
这篇文章主要介绍了eclipse中的项目无法添加到tomcat中,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1、右键点击项目,选择...
2024年1月18日 20:16
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

