
最新发布第929页
IDEA2020.1.2创建web项目配置Tomcat的详细教程_Tomcat
这篇文章主要介绍了IDEA2020.1.2创建web项目配置Tomcat的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 本文章是一篇IDEA创建web项目配...
 2023年5月7日 20:08
(1)为什么使用容器?解决什么问题?
今天给大家带来一个专题:docker轻松入门教程篇 前言 Docker,翻译过来就是码头工人 Docker是一个开源的应用容器引擎,让开发者可以打包他们的应用以及依赖包到一个可抑制的容器中,然后发布到...

 2023年1月9日 11:51
docker下载镜像太慢的解决方案_docker
这篇文章主要介绍了docker下载镜像太慢的解决方案,具体操作步骤很详细也很简单,有遇到相同问题但是不知道如何解决的同学可以尝试下 docker下载镜像卡死或太慢 找了网上很多方法,使用镜像中国...
2022年9月2日 20:40
CVE-2022-0148: WordPress All-in-one Floating Contact Form <2.0.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0148: WordPress All-in-one Floating Contact Form <2.0.4 - Cross-Site Scripting 漏洞描述 WordPress All-in-one Floating Contact Form, Call, Chat, and 50+ Social ...
2022年12月30日 00:30CVE-2010-0696: Joomla! Component Jw_allVideos – Arbitrary File Retrieval
漏洞标题 CVE-2010-0696: Joomla! Component Jw_allVideos - Arbitrary File Retrieval 漏洞描述 A directory traversal vulnerability in includes/download.php in the JoomlaWorks AllVideos...
2010年9月14日 08:16CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection
漏洞标题 CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection 漏洞描述 WordPress Daily Prayer Time plugin prior to 2022.03.01 contains a SQL injection vulnerab...
2022年7月2日 05:11CVE-2022-29081: Zoho ManageEngine – Access Control Bypass
漏洞标题 CVE-2022-29081: Zoho ManageEngine - Access Control Bypass 漏洞描述 Zoho ManageEngine Access Manager Plus before 4302, Password Manager Pro before 12007, and PAM360 before ...
2022年8月7日 05:59CVE-2022-1904: WordPress Easy Pricing Tables <3.2.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1904: WordPress Easy Pricing Tables <3.2.1 - Cross-Site Scripting 漏洞描述 WordPress Easy Pricing Tables plugin before 3.2.1 contains a reflected cross-site sc...
2022年12月13日 20:48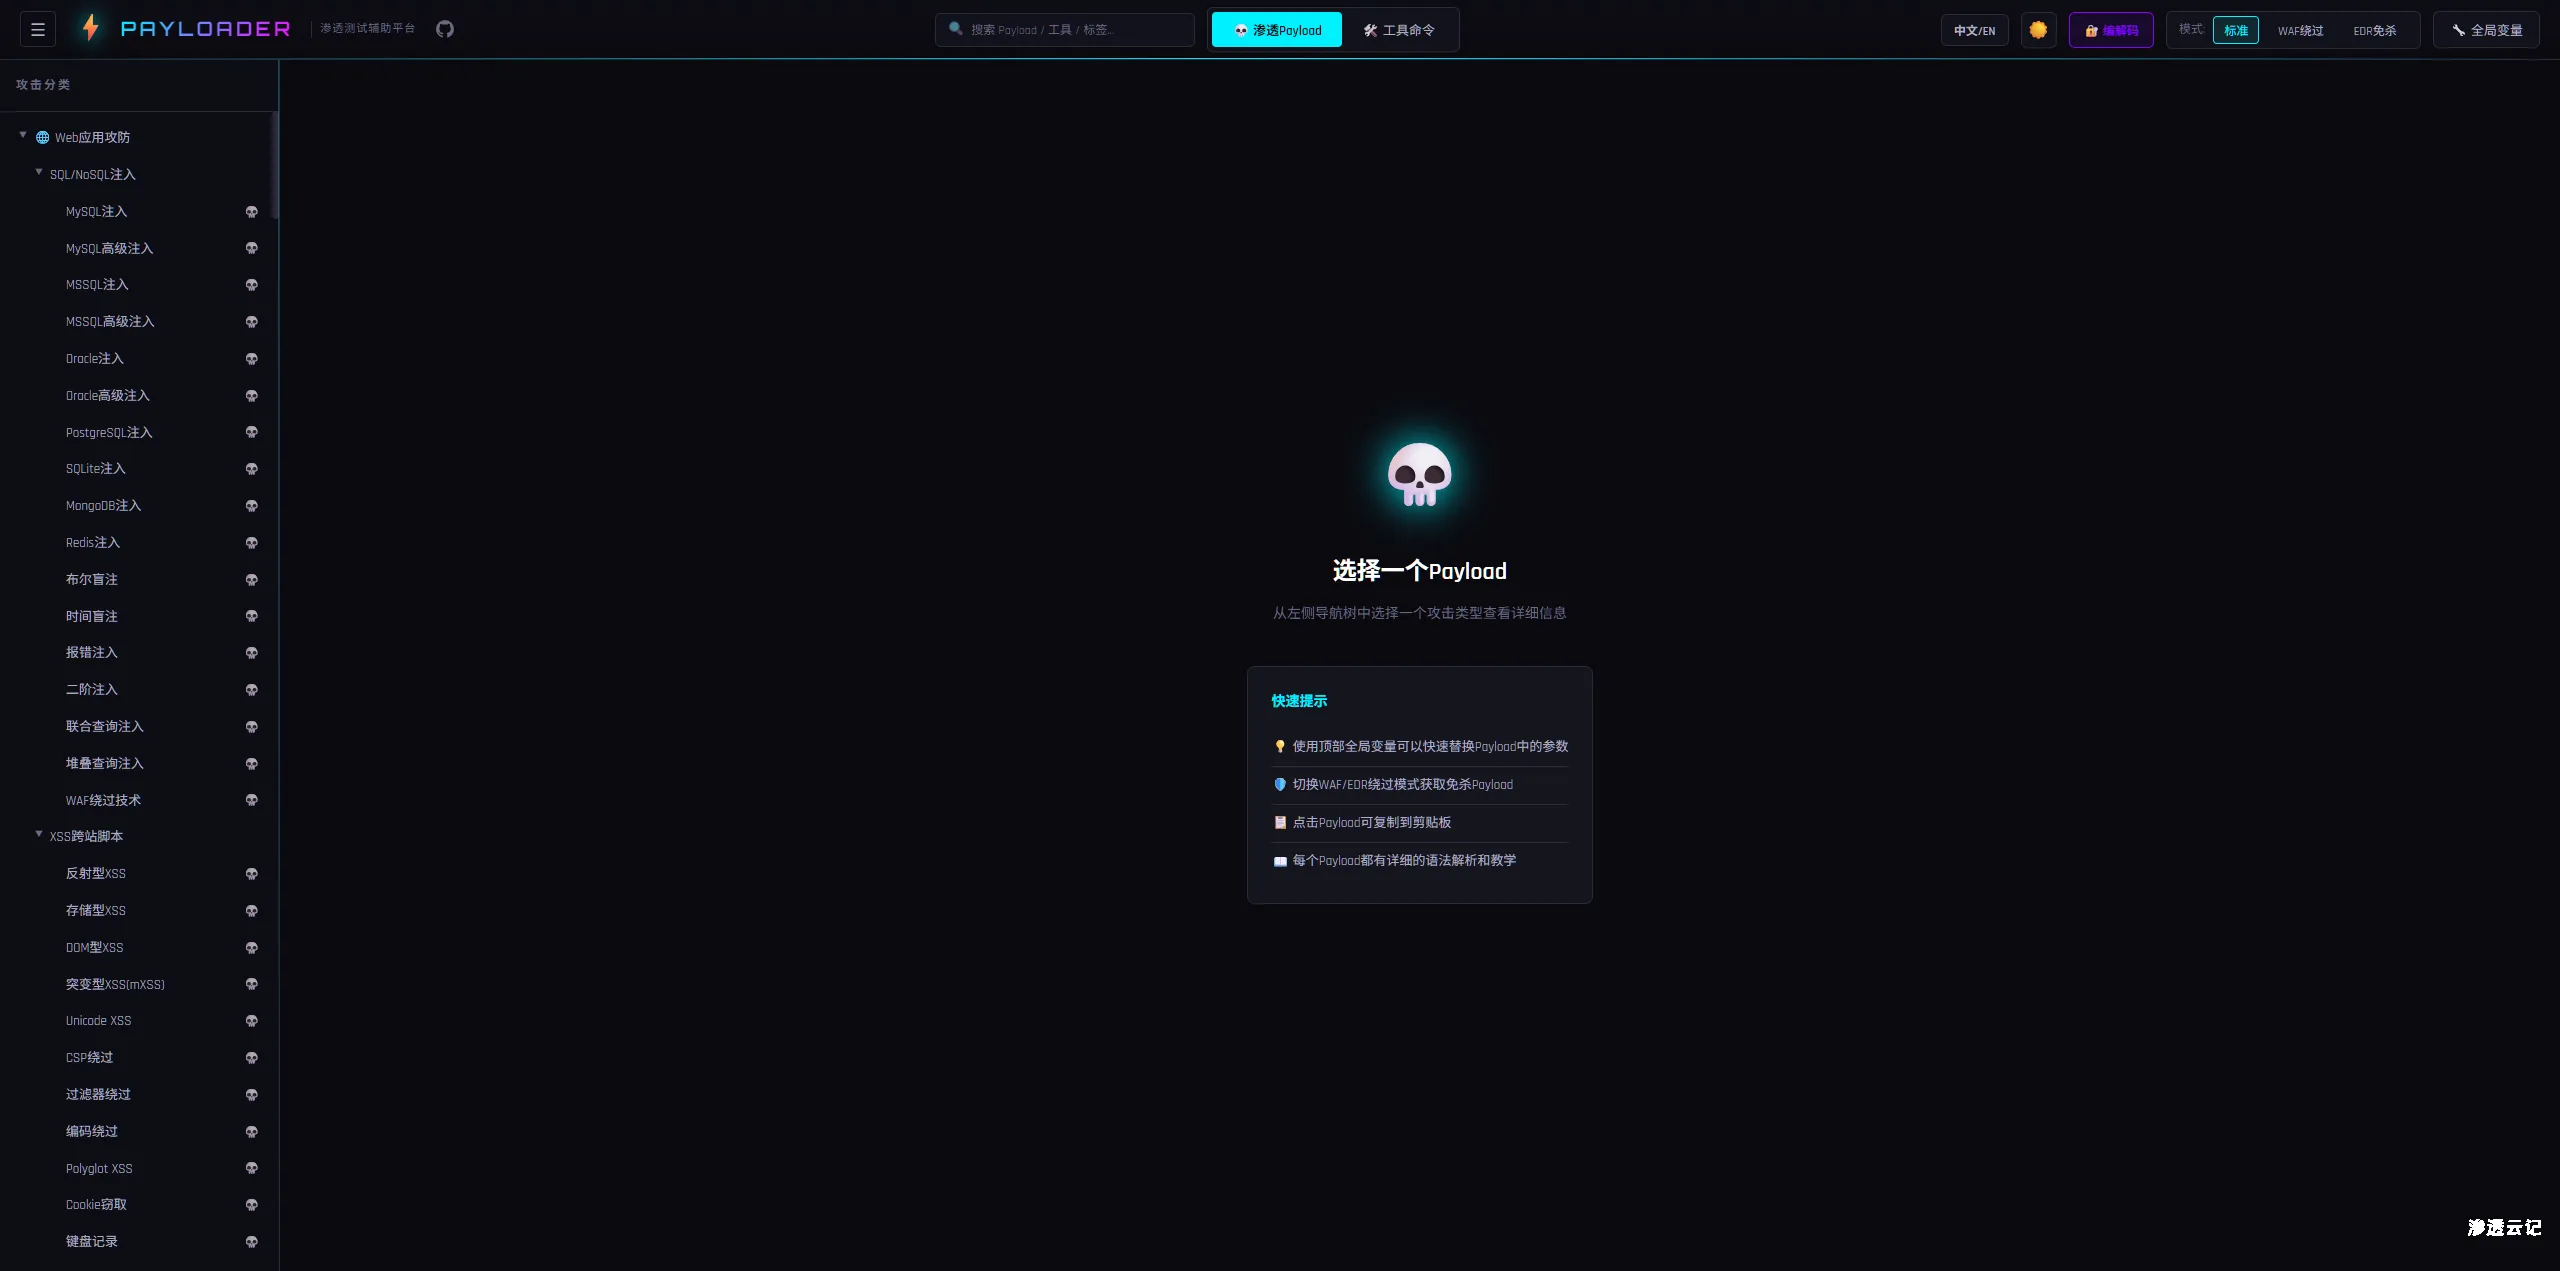
渗透测试Payload速查平台 | Pentest Payload Quick Reference
项目地址:https://github.com/3516634930/Payloader ⚡ Payloader — 渗透测试辅助平台 📸 功能预览 主界面 — 攻击分类导航 左侧树形导航覆盖 23 类 Web 攻击 + 11 类内网渗透,右侧快速提示...
2026年3月31日 14:21CVE-2021-36260: Hikvision IP camera/NVR – Remote Command Execution
漏洞标题 CVE-2021-36260: Hikvision IP camera/NVR - Remote Command Execution 漏洞描述 Certain Hikvision products contain a command injection vulnerability in the web server due to t...
2021年4月12日 07:01CVE-2018-19127: PHPCMS 2008 – Remote Code Execution via Template Injection
漏洞标题 CVE-2018-19127: PHPCMS 2008 - Remote Code Execution via Template Injection 漏洞描述 PHPCMS 2008 suffers from an unauthenticated RCE via template injection in type.php, whe...
2018年7月2日 16:45CVE-2016-3978: Fortinet FortiOS – Open Redirect/Cross-Site Scripting
漏洞标题 CVE-2016-3978: Fortinet FortiOS - Open Redirect/Cross-Site Scripting 漏洞描述 FortiOS Web User Interface in 5.0.x before 5.0.13, 5.2.x before 5.2.3, and 5.4.x before 5.4.0...
2016年6月21日 11:06CVE-2023-32243: WordPress Elementor Lite 5.7.1 – Arbitrary Password Reset
漏洞标题 CVE-2023-32243: WordPress Elementor Lite 5.7.1 - Arbitrary Password Reset 漏洞描述 Improper Authentication vulnerability in WPDeveloper Essential Addons for Elementor allo...
2023年4月22日 08:36CVE-2019-16313: ifw8 Router ROM v4.31 – Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 - Credential Discovery 漏洞描述 ifw8 Router ROM v4.31 is vulnerable to credential disclosure via action/usermanager.htm HTML source c...
2019年8月11日 04:25CVE-2022-42118: Liferay Portal – Cross-site Scripting
漏洞标题 CVE-2022-42118: Liferay Portal - Cross-site Scripting 漏洞描述 A Cross-site scripting (XSS) vulnerability in the Portal Search module in Liferay Portal 7.1.0 through 7.4.2...
2022年12月17日 13:37CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年4月25日 00:59
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

