
最新发布第92页

CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
 2022年11月15日 05:20
CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 – Local File Inclusion
漏洞标题 CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 - Local File Inclusion 漏洞描述 In avatar_uploader v7.x-1.0-beta8 the view.php program doesn't restrict file path...
2018年10月7日 19:02CVE-2021-22707: EVlink City < R8 V3.4.0.1 - Authentication Bypass
漏洞标题 CVE-2021-22707: EVlink City < R8 V3.4.0.1 - Authentication Bypass 漏洞描述 A CWE-798: Use of Hard-coded Credentials vulnerability exists in EVlink City (EVC1S22P4 / EVC...
2021年5月30日 10:02CVE-2023-6379: OpenCMS 14 & 15 – Cross Site Scripting
漏洞标题 CVE-2023-6379: OpenCMS 14 & 15 - Cross Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in Alkacon Software Open CMS, affecting versions 14 and 15 of t...
2023年11月5日 01:26CVE-2025-49001: Dataease JWT 认证绕过漏洞
漏洞标题 CVE-2025-49001: Dataease JWT 认证绕过漏洞 漏洞描述 CVE-2025-49001 是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程 fofa: body="/js/index-0.0.0-dataease.js...
2025年1月13日 13:41CVE-2020-16139: Cisco Unified IP Conference Station 7937G – Denial-of-Service
漏洞标题 CVE-2020-16139: Cisco Unified IP Conference Station 7937G - Denial-of-Service 漏洞描述 Cisco Unified IP Conference Station 7937G 1-4-4-0 through 1-4-5-7 allows attackers t...
2020年12月24日 10:09CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting 漏洞描述 WordPress Simple Giveaways plugin before 2.36.2 contains a cross-site scripting vulne...
2021年10月3日 22:44CVE-2017-17059: WordPress amtyThumb Posts 8.1.3 – Cross-Site Scripting
漏洞标题 CVE-2017-17059: WordPress amtyThumb Posts 8.1.3 - Cross-Site Scripting 漏洞描述 WordPress amty-thumb-recent-post plugin 8.1.3 contains a cross-site scripting vulnerability...
2017年12月13日 10:17CVE-2018-11473: Monstra CMS 3.0.4 – Cross-Site Scripting
漏洞标题 CVE-2018-11473: Monstra CMS 3.0.4 - Cross-Site Scripting 漏洞描述 Monstra CMS 3.0.4 contains a cross-site scripting vulnerability via the registration form (i.e., the logi...
2018年3月5日 02:52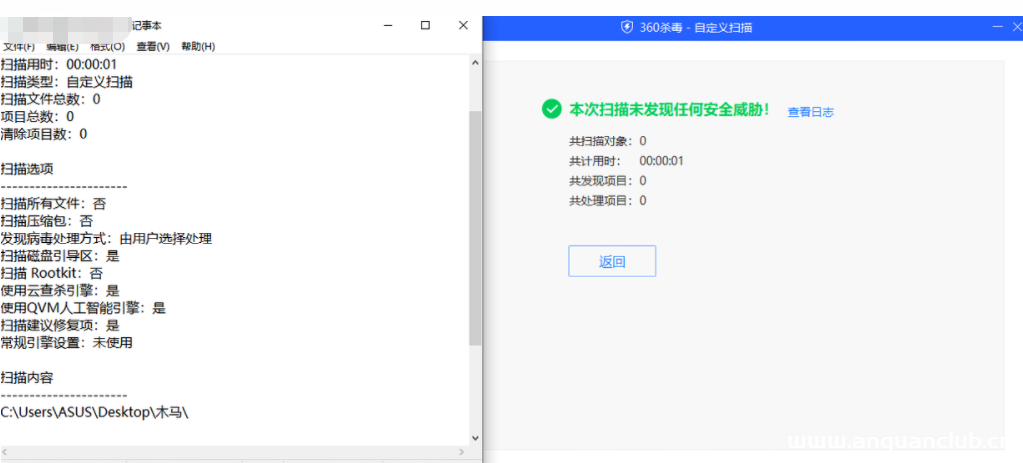
形而上学,不行退学的一句话
0x01 前言 文章写完了,绕过了360杀毒,绕过了火绒,绕过了电脑管家,总结了些简单的姿势,确是没骗过win10的防病毒,剩下的这部分是从Typora的历史记录里找的,,,已经没有想法再来一遍了,,...
2022年3月10日 23:32Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
2018年7月23日 09:02CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution
漏洞标题 CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution 漏洞描述 WordPress themes including Shapely <= 1.2.7, NewsMag <= 2.4.1, Activel...
2020年4月3日 01:07CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control
漏洞标题 CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control 漏洞描述 WordPress WPQA plugin before 5.5 is susceptible to improper access control. The plugin lacks authe...
2022年7月6日 04:20CVE-2024-36991: Splunk Enterprise – Local File Inclusion
漏洞标题 CVE-2024-36991: Splunk Enterprise - Local File Inclusion 漏洞描述 In Splunk Enterprise on Windows versions below 9.2.2, 9.1.5, and 9.0.10, an attacker could perform a path...
2024年7月14日 14:07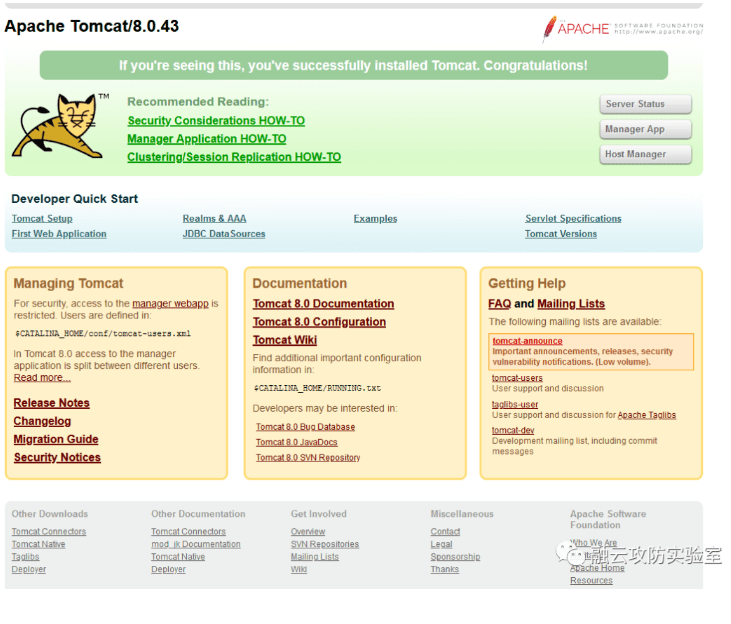
-CVE-2017-12615任意文件上传利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12615任意文件上传利用 Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
2023年1月31日 19:55CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection
漏洞标题 CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection 漏洞描述 WordPress RSVPMaker plugin through 9.3.2 contains a SQL injection vulnerability due to insufficient ...
2022年7月28日 23:35
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

