
最新发布第930页
centos 6.9 升级glibc动态库的详细过程_Linux
glibc是gnu发布的libc库,即c运行库,glibc是linux系统中最底层的api,几乎其它任何运行库都会依赖于glibc。这篇文章主要介绍了centos 6.9 升级glibc动态库的详细过程,需要的朋友可以参考下 gli...
 2026年9月13日 11:45

Appspace服务端请求伪造漏洞(CVE-2021-27670)
漏洞标题 Appspace服务端请求伪造漏洞(CVE-2021-27670) 漏洞描述 Appspace 6.2.4存在漏洞,允许通过api/v1/core/proxy/jsonprequest接口来进行服务端请求伪造,危害系统安全。 PoC代码 暂无
2021年4月24日 18:56
使用docker搭建一套开发环境全家桶的详细教程_docker
这篇文章主要介绍了使用docker搭建一套开发环境全家桶,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 DNMP介绍 DNMP(Docker + Nginx + MySQL + ...
2023年5月20日 20:49CVE-2018-0127: Cisco RV132W/RV134W Router – Information Disclosure
漏洞标题 CVE-2018-0127: Cisco RV132W/RV134W Router - Information Disclosure 漏洞描述 Cisco RV132W ADSL2+ Wireless-N VPN Routers and Cisco RV134W VDSL2 Wireless-AC VPN Routers could...
2018年1月21日 21:55CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年3月15日 08:23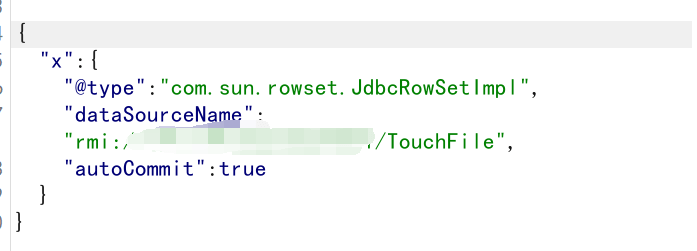
vulhub漏洞复现之fastjson1.2.47反弹shell
前言 现在java站越来越多啦,面试也基本上全部问的都是java呀,加油呀 什么是json? 借用人家的表达:“.json是用来存储简单的数据结构和对象的文件。json是一种轻量级的数据交换格式,基于ECMA...

 2023年8月18日 06:48
CVE-2023-29887: Nuovo Spreadsheet Reader 0.5.11 – Local File Inclusion
漏洞标题 CVE-2023-29887: Nuovo Spreadsheet Reader 0.5.11 - Local File Inclusion 漏洞描述 A Local File inclusion vulnerability in test.php in spreadsheet-reader 0.5.11 allows remote...
2023年7月27日 18:13CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection
漏洞标题 CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection 漏洞描述 WordPress Title Experiments Free plugin before 9.0.1 contains a SQL injection vulnerabil...
2022年9月20日 12:13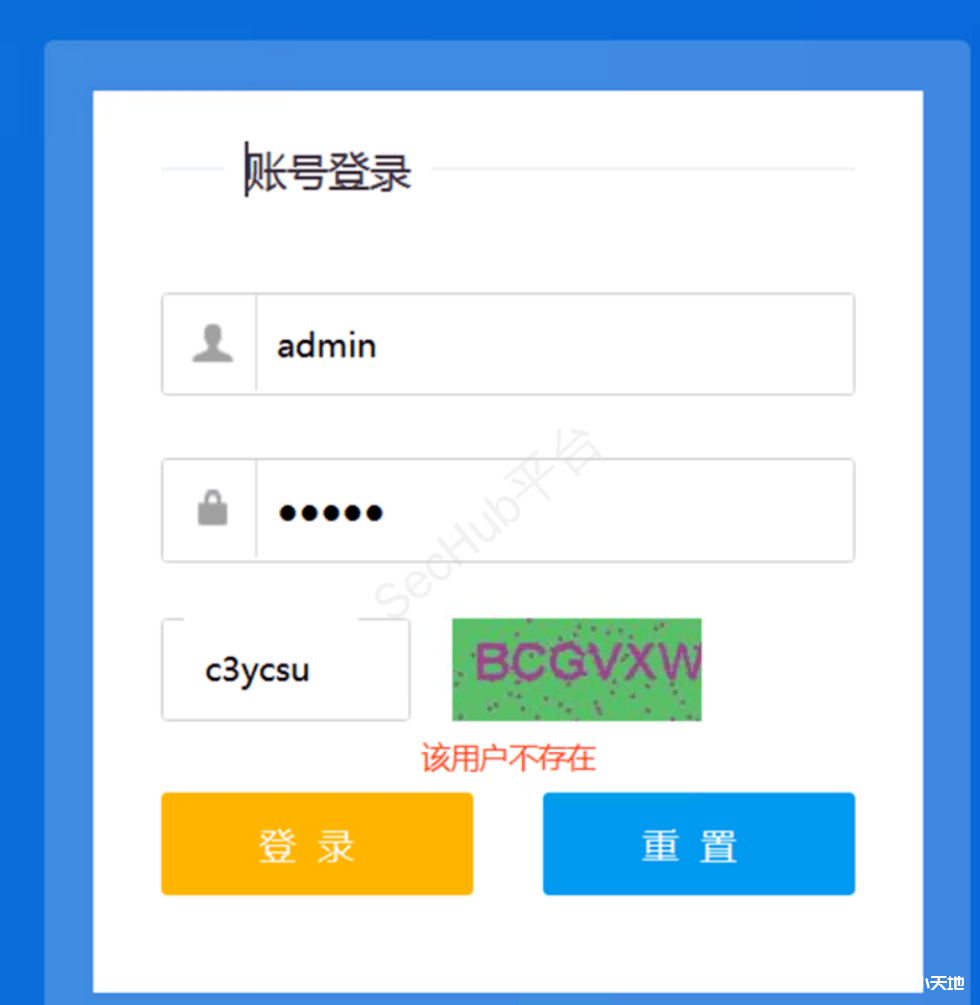
针对登录页面渗透测试的思路全总结
免责声明 本文发布的工具和脚本,仅用作测试和学习研究,禁止用于商业用途,不能保证其合法性,准确性,完整性和有效性,请根据情况自行判断。如果任何单位或个人认为该项目的脚本可能涉嫌侵犯...
2023年9月5日 20:22CVE-2023-27032: PrestaShop AdvancedPopupCreator – SQL Injection
漏洞标题 CVE-2023-27032: PrestaShop AdvancedPopupCreator - SQL Injection 漏洞描述 In the module “Advanced Popup Creator” (advancedpopupcreator) from Idnovate for PrestaShop, a gu...
2023年6月7日 16:07CVE-2023-32235: Ghost CMS < 5.42.1 - Path Traversal
漏洞标题 CVE-2023-32235: Ghost CMS < 5.42.1 - Path Traversal 漏洞描述 Ghost before 5.42.1 allows remote attackers to read arbitrary files within the active theme's folder v...
2023年4月4日 00:57CVE-2022-30073: WBCE CMS 1.5.2 – Cross-Site Scripting
漏洞标题 CVE-2022-30073: WBCE CMS 1.5.2 - Cross-Site Scripting 漏洞描述 WBCE CMS 1.5.2 contains a stored cross-site scripting vulnerability via \admin\user\save.php Display Name pa...
2022年9月14日 00:30CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting
漏洞标题 CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting 漏洞描述 WordPress Admin Font Editor 1.8 and before contains a reflected cross-site scripting...
2016年5月17日 21:09CVE-2022-1906: WordPress Copyright Proof <=4.16 - Cross-Site-Scripting
漏洞标题 CVE-2022-1906: WordPress Copyright Proof <=4.16 - Cross-Site-Scripting 漏洞描述 WordPress Copyright Proof plugin 4.16 and prior contains a cross-site scripting vulnerab...
2022年5月22日 07:14
bugbounty技巧聚合20211112
漏洞报告 【Judge.me 】The response shows the nginx version http://hackerone.com/reports/1395068 【Slack 250刀】Cross-site leak allows attacker to de-anonymize members of his team f...
2022年3月10日 23:39CVE-2023-1454: Jeecg-boot 3.5.0 qurestSql – SQL Injection
漏洞标题 CVE-2023-1454: Jeecg-boot 3.5.0 qurestSql - SQL Injection 漏洞描述 A vulnerability classified as critical has been found in jeecg-boot 3.5.0. This affects an unknown part ...
2023年7月8日 20:07
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

