
最新发布第932页

CVE-2025-6205: DELMIA Apriso – Broken Access Control
漏洞标题 CVE-2025-6205: DELMIA Apriso - Broken Access Control 漏洞描述 DELMIA Apriso Release 2020 through Release 2025 contains a broken access control vulnerability caused by miss...
 2025年3月2日 08:29
CVE-2020-10548: rConfig 3.9.4 – SQL Injection
漏洞标题 CVE-2020-10548: rConfig 3.9.4 - SQL Injection 漏洞描述 rConfig 3.9.4 and previous versions have unauthenticated devices.inc.php SQL injection. Because nodes' password...
2020年5月29日 04:21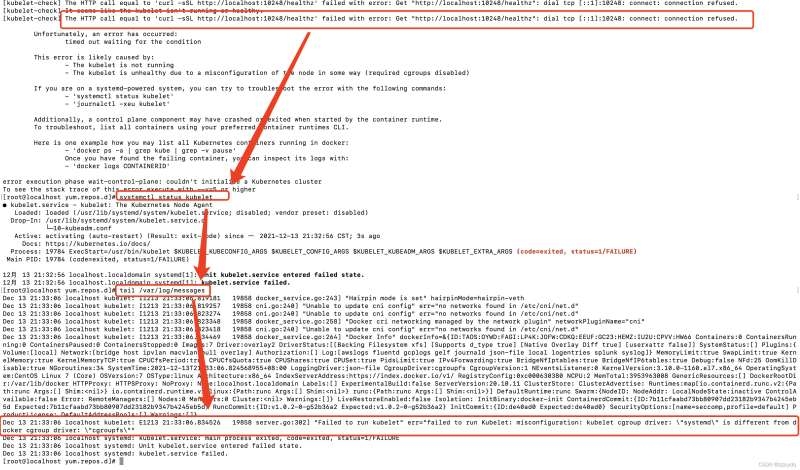
centos7系统部署k8s集群详细介绍_Linux
目录1 版本、规划1.1 版本信息:1.2集群规划2.部署1、关闭防火墙2、关闭selinux3、关闭swap4、添加主机名和IP对应关系5、将桥接的IPV4流量传递给iptables的链6、安装docker 安装:7、添加阿里云...
2022年6月14日 23:03CVE-2025-44136: MapTiler Tileserver-php v2.0 – Unauthenticated XSS
漏洞标题 CVE-2025-44136: MapTiler Tileserver-php v2.0 - Unauthenticated XSS 漏洞描述 MapTiler Tileserver-php v2.0 contains a reflected XSS caused by unencoded reflection of the GET...
2025年3月26日 01:35CVE-2025-1098: Ingress-Nginx Controller – Configuration Injection via Unsanitized Mirror Annotations
漏洞标题 CVE-2025-1098: Ingress-Nginx Controller - Configuration Injection via Unsanitized Mirror Annotations 漏洞描述 A security issue was discovered in ingress-nginx https-//gith...
2025年12月22日 05:08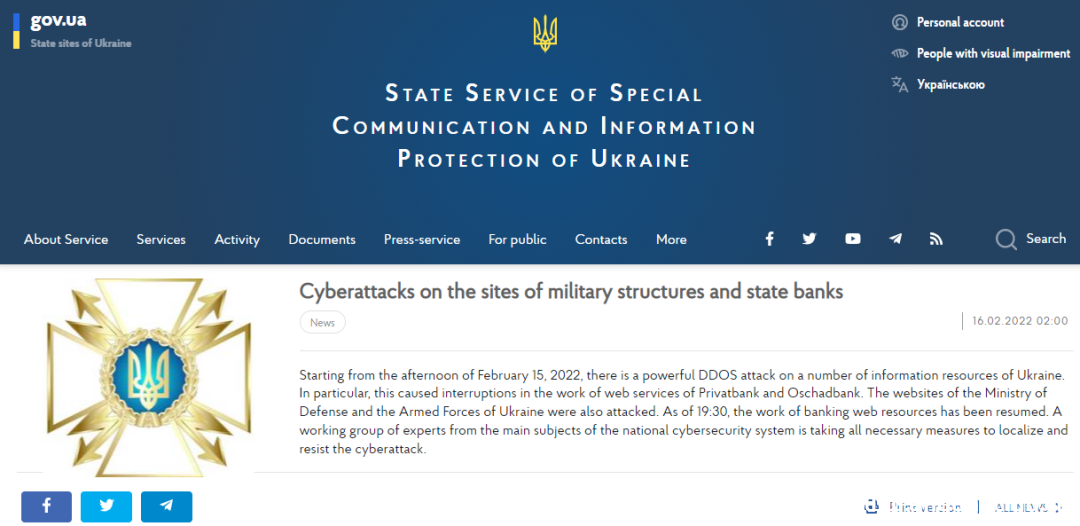
乌克兰国防部及国有银行网站因DDoS攻击而关闭
据报道,乌克兰国防部和武装部队以及该国的两家国有银行Privatbank(乌克兰最大的银行)和Oschadbank(国家储蓄银行)的官方门户网站于2月15日受到分布式拒绝服务(DDoS)攻击。 本次网络...
2022年3月10日 23:40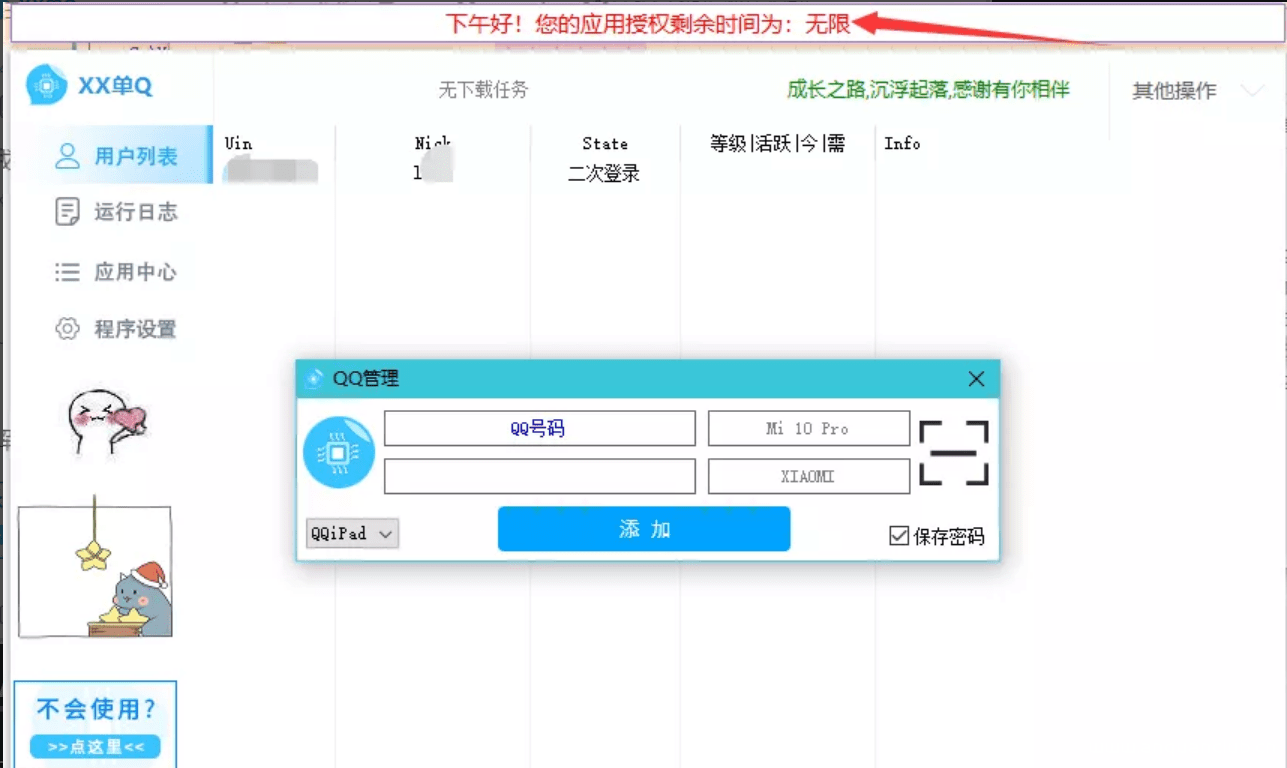
小栗子5.2.1框架 单Q破解版使用教程
前言 这几天,我逛搜索引擎时.发现我的破解码实现工程被多个论坛转载,我觉得有必要出来出一个半官方的教程了.(作为算法实现者.) 对破解码算法有兴趣的可以看我这个帖子:http://www.iculture.cc/f...

 2023年1月16日 12:15
CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年10月7日 12:50
关于tomcat部署应用无法访问前端页面的问题_Tomcat
这篇文章主要介绍了关于tomcat部署应用无法访问前端页面的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 最近在做实训项目的时候使用到了 s...
2023年2月14日 21:59CVE-2025-34023: Karel IP Phone IP1211 Web Management Panel – Local File Inclusion
漏洞标题 CVE-2025-34023: Karel IP Phone IP1211 Web Management Panel - Local File Inclusion 漏洞描述 Karel IP Phone IP1211 Web Management Panel is vulnerable to local file inclusion...
2025年3月16日 13:23CVE-2024-39250: EfroTech Timetrax v8.3 – Sql Injection
漏洞标题 CVE-2024-39250: EfroTech Timetrax v8.3 - Sql Injection 漏洞描述 EfroTech Timetrax v8.3 was discovered to contain an unauthenticated SQL injection vulnerability via the q p...
2024年12月24日 10:34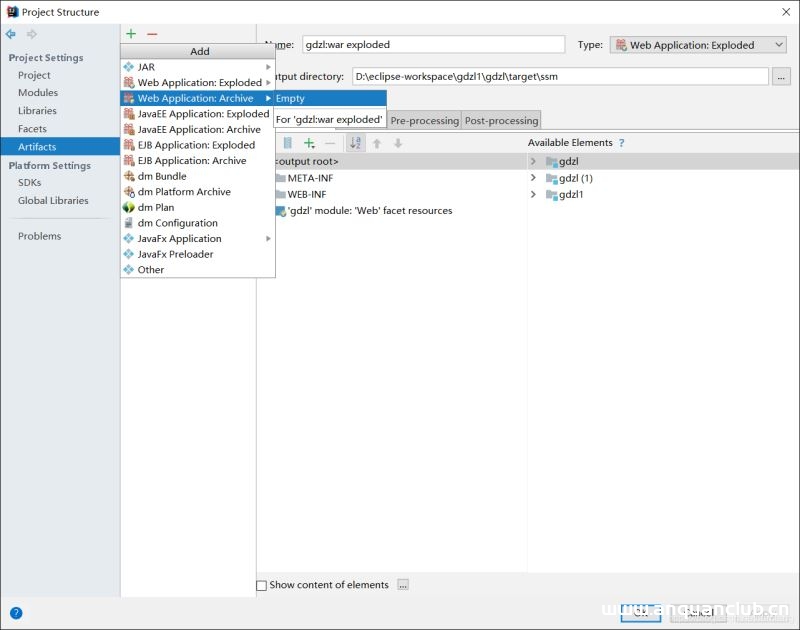
idea打包成war包部署到tomcat及访问路径问题(图文详解)_Tomcat
这篇文章主要介绍了idea打包war包部署到tomcat以及访问路径问题,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 idea将web项目...
2024年2月9日 20:24CVE-2011-4804: Joomla! Component com_kp – ‘Controller’ Local File Inclusion
漏洞标题 CVE-2011-4804: Joomla! Component com_kp - 'Controller' Local File Inclusion 漏洞描述 A directory traversal vulnerability in the obSuggest (com_obsuggest) compone...
2011年12月2日 01:08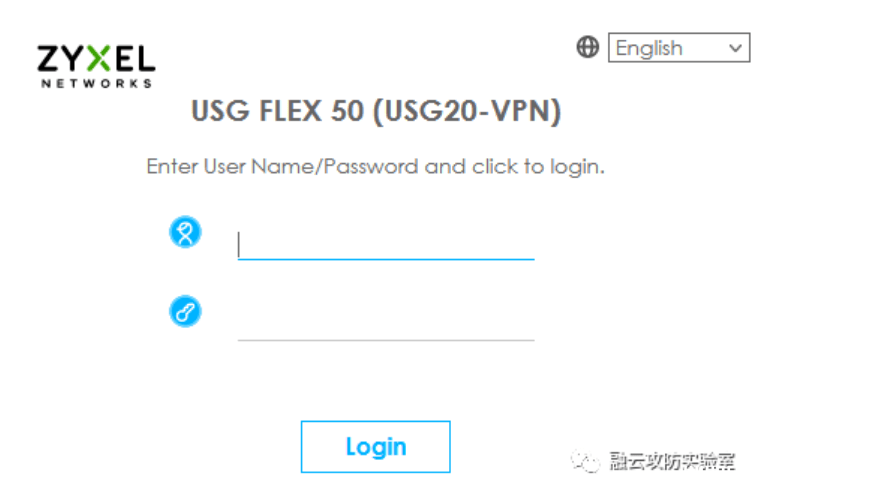
CVE-2022-30525 Zyxel 防火墙命令注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-30525 Zyxel 防火墙命令注入漏洞 2022 年 5 月 12 日,Zyxel(合勤)发布安全公告,修复了其防火墙设备中未经身份验证的远程...
2023年2月12日 11:39CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion
漏洞标题 CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion 漏洞描述 WordPress Button Generator before 2.3.3 within the wow-company admin menu page allows...
2021年9月20日 04:49CVE-2020-8194: Citrix ADC and Citrix NetScaler Gateway – Remote Code Injection
漏洞标题 CVE-2020-8194: Citrix ADC and Citrix NetScaler Gateway - Remote Code Injection 漏洞描述 Citrix ADC and NetScaler Gateway are susceptible to remote code injection. An attac...
2020年10月5日 20:32
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

