
最新发布第934页

CVE-2021-20323: Keycloak 10.0.0 – 18.0.0 – Cross-Site Scripting
漏洞标题 CVE-2021-20323: Keycloak 10.0.0 - 18.0.0 - Cross-Site Scripting 漏洞描述 Keycloak 10.0.0 to 18.0.0 contains a cross-site scripting vulnerability via the client-registratio...
 2021年11月11日 15:00
CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting 漏洞描述 The plugin is affected by a cross-site scripting vulnerability within ...
2021年10月11日 02:35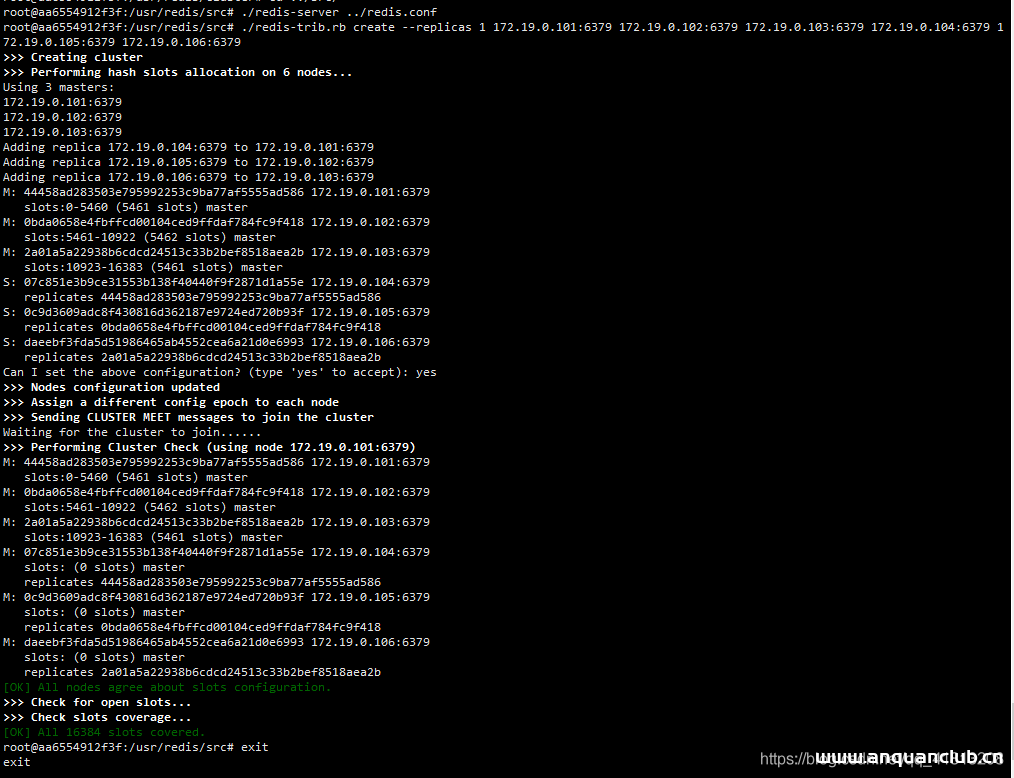
基于docker搭建redis集群的方法_docker
这篇文章主要介绍了基于docker搭建redis集群的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载redis镜像 docker pull yyyyttttwwww/redi...
2022年11月20日 20:17CVE-2020-35749: WordPress Simple Job Board <2.9.4 - Local File Inclusion
漏洞标题 CVE-2020-35749: WordPress Simple Job Board <2.9.4 - Local File Inclusion 漏洞描述 WordPress Simple Job Board prior to version 2.9.4 is vulnerable to arbitrary file retr...
2020年7月10日 00:33CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation
漏洞标题 CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation 漏洞描述 An Improper Access Control vulnerability...
2021年1月21日 08:40CVE-2018-20463: WordPress JSmol2WP <=1.07 - Local File Inclusion
漏洞标题 CVE-2018-20463: WordPress JSmol2WP <=1.07 - Local File Inclusion 漏洞描述 WordPress JSmol2WP plugin 1.07 is susceptible to local file inclusion via ../ directory traver...
2018年8月15日 14:49CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
2022年6月1日 19:15CVE-2024-55415: DevDojo Voyager <=1.8.0 - Arbitrary File Read
漏洞标题 CVE-2024-55415: DevDojo Voyager <=1.8.0 - Arbitrary File Read 漏洞描述 DevDojo Voyager through 1.8.0 is vulnerable to path traversal at the /admin/compass. PoC代码
2024年1月22日 06:38CVE-2024-36991: Splunk Enterprise – Local File Inclusion
漏洞标题 CVE-2024-36991: Splunk Enterprise - Local File Inclusion 漏洞描述 In Splunk Enterprise on Windows versions below 9.2.2, 9.1.5, and 9.0.10, an attacker could perform a path...
2024年5月17日 23:08CVE-2022-1029: Limit Login Attempts – Stored Cross-Site Scripting
漏洞标题 CVE-2022-1029: Limit Login Attempts - Stored Cross-Site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.72 contains a stored cross-site scripting caused ...
2022年6月22日 17:00Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360)
漏洞标题 Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360) 漏洞描述 Adobe ColdFusion是一种用于构建动态Web应用程序的服务器端编程语言和开发平台。ColdFusion的...
2023年12月4日 04:14
Sodinokibi/REvil勒索软件团伙乌克兰成员被引渡美国受审
美国司法部消息,22岁的Yaroslav Vasinskyi被指控为Sodinokibi / REvil勒索软件团伙成员,其实施了多次勒索软件攻击,包括2021年7月对Kaseya的攻击(该攻击使全球数百家公司瘫痪数日)。该男子...

 2022年3月10日 18:18

bugbounty技巧聚合20220210
漏洞报告 垂直越权900$ http://hackerone.com/reports/1102652 bucket信息泄露500$ http://hackerone.com/reports/1102546 TikTok XSS 6000$ http://hackerone.com/reports/1452375 挖洞技巧 如...
2022年3月10日 23:30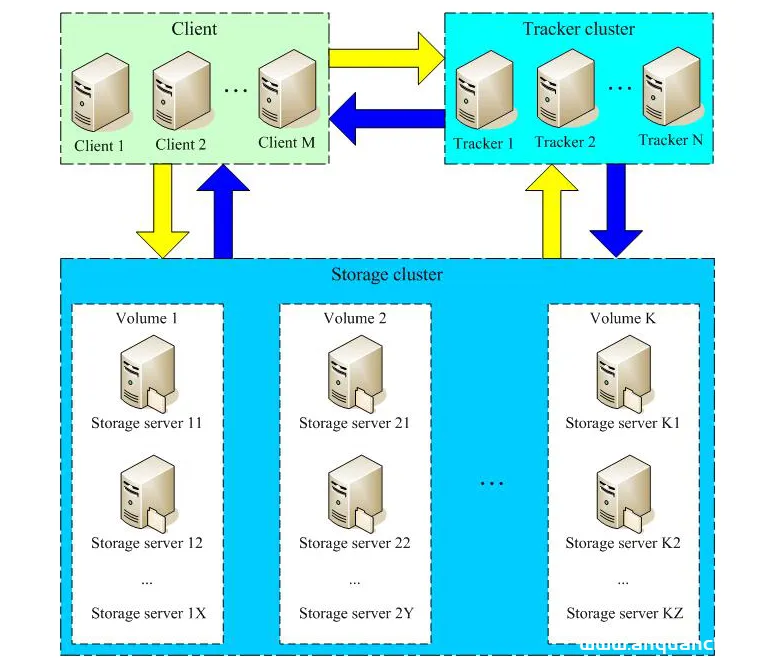
用nginx+FastDFS一步步搭建文件管理系统_服务器其它
FastDFS 是一个开源的高性能分布式文件系统(DFS)。 它的主要功能包括:文件存储,文件同步和文件访问,以及高容量和负载平衡。主要解决了海量数据存储问题,特别适合以中小文件(建议范围:4K...
2023年4月16日 20:56CVE-2024-35584: openSIS < 9.1 - SQL Injection
漏洞标题 CVE-2024-35584: openSIS < 9.1 - SQL Injection 漏洞描述 SQL injection vulnerability in Ajax.php, ForWindow.php, ForExport.php, Modules.php, functions/HackingLogFnc.php i...
2024年8月19日 17:52CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
2023年7月13日 00:08
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

