
最新发布第937页

CVE-2024-3495: WordPress Country State City Dropdown <=2.7.2 - SQL Injection
漏洞标题 CVE-2024-3495: Wordpress Country State City Dropdown <=2.7.2 - SQL Injection 漏洞描述 The Country State City Dropdown CF7 plugin for WordPress is vulnerable to SQL Inje...
 2024年8月27日 22:39
CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change
漏洞标题 CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change 漏洞描述 The Nokri – Job Board WordPress Theme theme for WordPr...
2024年3月7日 09:37CVE-2025-44148: MailEnable Mail Service < v10 - Cross-Site Scripting
漏洞标题 CVE-2025-44148: MailEnable Mail Service < v10 - Cross-Site Scripting 漏洞描述 Cross Site Scripting (XSS) vulnerability in MailEnable before v10 allows a remote attacker...
2025年12月24日 12:01CVE-2023-1454: Jeecg Boot QuerySql sql injection
漏洞标题 CVE-2023-1454: Jeecg Boot QuerySql sql injection 漏洞描述 JeecgBoot是一款基于BPM的低代码平台!前后端分离架构 SpringBoot 2.x,SpringCloud,Ant Design&Vue,Mybatis-plus...
2023年8月22日 14:07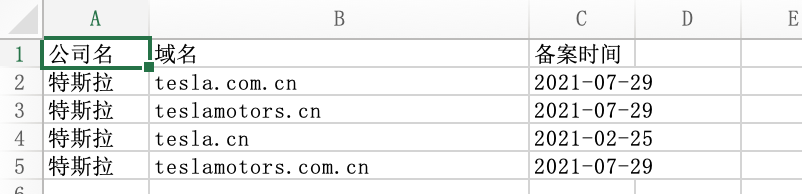
信息收集系列之自动化工具ShuiZe_0x727
0x01 前言 最近0x727团队开源了一款信息收集自动化工具-水泽。可以说是一见钟情,使用很丝滑,代码清晰适合二次开发。skr~skr~ 0x02 体验一条龙服务 以我们的老朋友tesla.cn为例子,跑一下脚...
2022年3月10日 23:34CVE-2025-24893 XWiki 存在远程代码执行漏洞
漏洞标题 CVE-2025-24893 XWiki 存在远程代码执行漏洞 漏洞描述 CVE-2025-24893 XWiki 存在远程代码执行漏洞 PoC代码 暂无
2025年10月7日 14:35CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年11月17日 20:15CVE-2025-0868: DocsGPT – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-0868: DocsGPT - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability, that could result in Remote Code Execution (RCE), has been found in DocsGPT. Due t...
2025年11月29日 13:35CVE-2014-1842: Titan FTP Server Search Function < 10.40 - User Enumeration
漏洞标题 CVE-2014-1842: Titan FTP Server Search Function < 10.40 - User Enumeration 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal vu...
2014年8月9日 21:06Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年6月8日 22:53CVE-2023-42344: OpenCMS – XML external entity (XXE)
漏洞标题 CVE-2023-42344: OpenCMS - XML external entity (XXE) 漏洞描述 users can execute code without authentication. An attacker can execute malicious requests on the OpenCms serve...
2023年9月24日 22:06CVE-2020-10199: Nexus Repository before 3.21.2 allows JavaEL Injection
漏洞标题 CVE-2020-10199: Nexus Repository before 3.21.2 allows JavaEL Injection 漏洞描述 漏洞触发需要任意账户权限 body="Nexus Repository Manager" app="Nexus-Reposito...
2020年2月14日 04:14CVE-2020-13117: Wavlink Multiple AP – Remote Command Injection
漏洞标题 CVE-2020-13117: Wavlink Multiple AP - Remote Command Injection 漏洞描述 Wavlink products are affected by a vulnerability that may allow remote unauthenticated users to exe...
2020年1月23日 02:19CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection
漏洞标题 CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection 漏洞描述 Subrion CMS before 4.1.5.10 has a SQL injection vulnerability in /front/search.php via the $_GET array. P...
2017年4月27日 13:21
PDF解析器html/XSS 实现SSRF
上次安全小天地审核整理SSRF的时候找我沟通,聊到了PDF的SSRF,当时答应了找找之前的存档写个文档。遂写下改小菜文。大佬们勿喷。(文章写于去年,随便记录的文章,可能存在逻辑或者图片的丢失...
2022年3月10日 23:37CVE-2021-46422: Telesquare SDT-CW3B1 admin.cgi 远程命令执行漏洞
漏洞标题 CVE-2021-46422: Telesquare SDT-CW3B1 admin.cgi 远程命令执行漏洞 漏洞描述 Telesquare SDT-CW3B1 1.1.0版本中存在命令注入漏洞,攻击者通过漏洞可以获取服务器权限 fofa: app="...
2021年3月6日 03:47
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

