
最新发布第937页

CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure
漏洞标题 CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure 漏洞描述 mndpsingh287 WP File Manager v6.4 and lower fails to restrict external access to...
 2020年7月8日 16:16
CVE-2014-1843: Titan FTP Server < 10.40 - User Properties Traversal
漏洞标题 CVE-2014-1843: Titan FTP Server < 10.40 - User Properties Traversal 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal vulnerabi...
2014年6月29日 20:15CVE-2023-37979: Ninja Forms < 3.6.26 - Cross-Site Scripting
漏洞标题 CVE-2023-37979: Ninja Forms < 3.6.26 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape a parameter before outputting it back in the page, leading ...
2023年9月16日 11:32CVE-2024-55956: Cleo Harmony < 5.8.0.24 - File Upload Vulnerability
漏洞标题 CVE-2024-55956: Cleo Harmony < 5.8.0.24 - File Upload Vulnerability 漏洞描述 In Cleo Harmony before 5.8.0.24, VLTrader before 5.8.0.24, and LexiCom before 5.8.0.24, an ...
2024年6月8日 14:00CVE-2022-0592: MapSVG < 6.2.20 - Unauthenticated SQLi
漏洞标题 CVE-2022-0592: MapSVG < 6.2.20 - Unauthenticated SQLi 漏洞描述 The MapSVG WordPress plugin before 6.2.20 does not validate and escape a parameter via a REST endpoint be...
2022年1月20日 14:34(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年11月8日 05:28Argo CD未经身份验证访问敏感设置(CVE-2024-37152)
漏洞标题 Argo CD未经身份验证访问敏感设置(CVE-2024-37152) 漏洞描述 Argo CD 是用于 Kubernetes 的声明式 GitOps 持续交付工具。该漏洞允许未经身份验证访问 /api/v1/settings端点公开的敏感...
2024年6月19日 07:20CVE-2020-29395: WordPress EventON Calendar 3.0.5 – Cross-Site Scripting
漏洞标题 CVE-2020-29395: Wordpress EventON Calendar 3.0.5 - Cross-Site Scripting 漏洞描述 Wordpress EventON Calendar 3.0.5 is vulnerable to cross-site scripting because it allows a...
2020年10月17日 09:10CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年8月17日 20:13CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting
漏洞标题 CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting 漏洞描述 WordPress Feed Them Social plugin before 3.0.1 contains a reflected cross-site scriptin...
2022年2月18日 00:24CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-4260: WordPress WP-Ban <1.69.1 - Stored Cross-Site Scripting 漏洞描述 WordPress WP-Ban plugin before 1.69.1 contains a stored cross-site scripting vulnerabilit...
2022年3月3日 15:18CVE-2016-1000143: WordPress Photoxhibit 2.1.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000143: WordPress Photoxhibit 2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Photoxhibit 2.1.8 contains a reflected cross-site scripting vulnerability which all...
2016年10月4日 07:40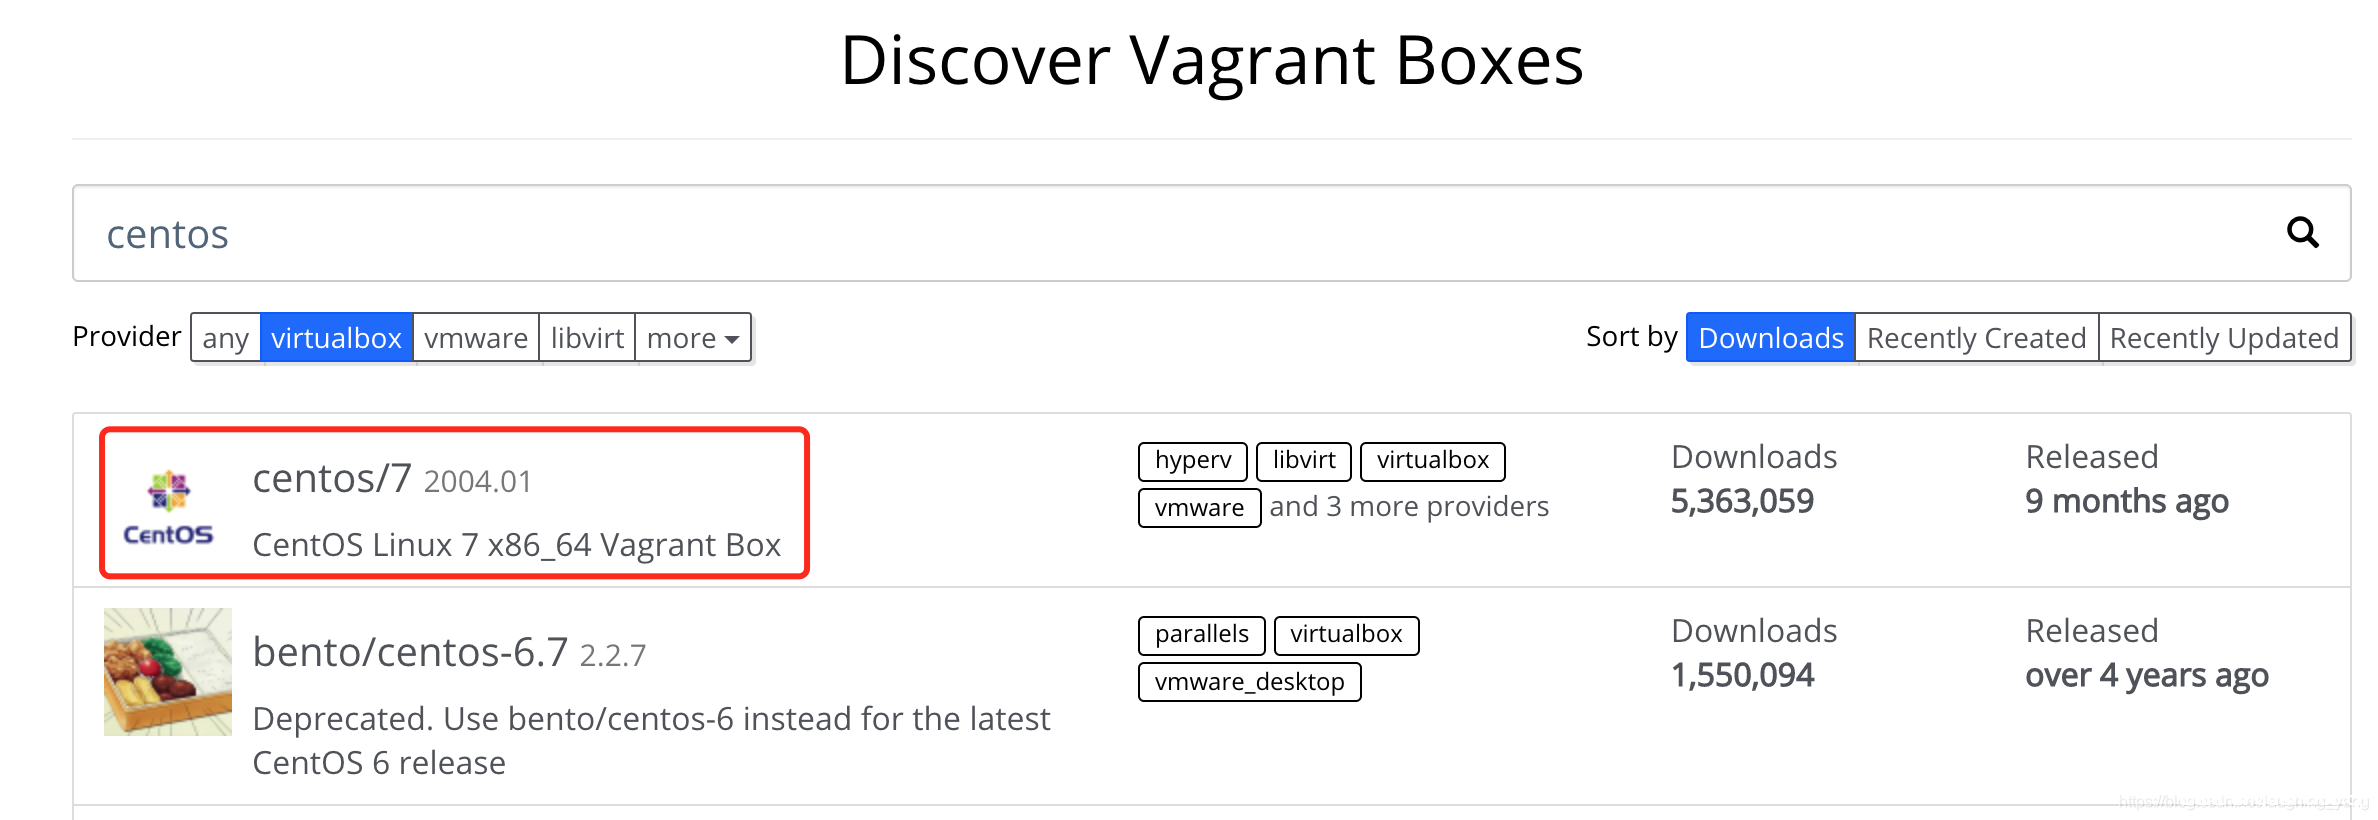
vagrant+virtualBox构建虚拟机的方法_VirtualBox
这篇文章主要介绍了vagrant+virtualBox构建虚拟机,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、介绍 Vagrant是一个构建和管理虚拟机(Virtu...
2022年9月28日 20:35
nginx常用命令放入shell脚本详解_nginx
这篇文章主要介绍了nginx常用命令放入shell脚本详解,文章讲解的很清晰,有感兴趣的同学可以研究下 1、创建一个文件夹存放nginx的shell脚本 /usr/local/task/nginx 1)重启nginx的shell脚本 vim...
2022年9月16日 22:20CVE-2022-1388: F5 BIG-IP iControl – REST Auth Bypass RCE
漏洞标题 CVE-2022-1388: F5 BIG-IP iControl - REST Auth Bypass RCE 漏洞描述 F5 BIG-IP 16.1.x versions prior to 16.1.2.2, 15.1.x versions prior to 15.1.5.1, 14.1.x versions prior to ...
2022年8月16日 17:16
超星学习通刷课 自动化脚本工具 | 完成任务点
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们分享了大学慕课Mooc和智慧树的相关教程,可以参考下面的文章 图文教程 ...

 2022年6月1日 21:30

2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

