
最新发布第938页

CVE-2023-22480: KubeOperator Foreground `kubeconfig` – File Download
漏洞标题 CVE-2023-22480: KubeOperator Foreground `kubeconfig` - File Download 漏洞描述 KubeOperator is an open source Kubernetes distribution focused on helping enterprises plan, d...
 2023年2月19日 05:02
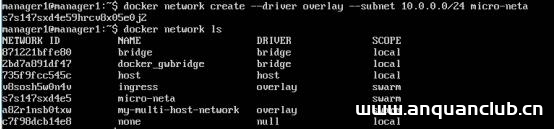
解决Docker network Create加–subnet后遇到问题_docker
这篇文章主要介绍了解决Docker network Create加--subnet后遇到问题。具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 Docker network Create加–subnet后,使用docker networ...
2023年1月7日 20:36Confluence viewdefaultdecorator.action-任意文件读取(CVE-2015-8399)
漏洞标题 Confluence viewdefaultdecorator.action-任意文件读取(CVE-2015-8399) 漏洞描述 【漏洞对象】Atlassian Confluence 【涉及版本】<5.8.17 【漏洞描述】该漏洞源于spaces/viewdefaul...
2015年4月7日 11:17
docker安装redis5.0.3的方法步骤_docker
这篇文章主要介绍了docker安装redis5.0.3的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、拉取官方5...
2026年4月5日 11:45CVE-2021-31316: CentOS Web Panel – SQL Injection
漏洞标题 CVE-2021-31316: CentOS Web Panel - SQL Injection 漏洞描述 The unprivileged user portal part of CentOS Web Panel is affected by a SQL Injection via the 'idsession'...
2021年11月1日 21:56CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion
漏洞标题 CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion 漏洞描述 WordPress All-in-One Video Gallery plugin before 2.5.0 is susceptible to local...
2021年9月20日 13:43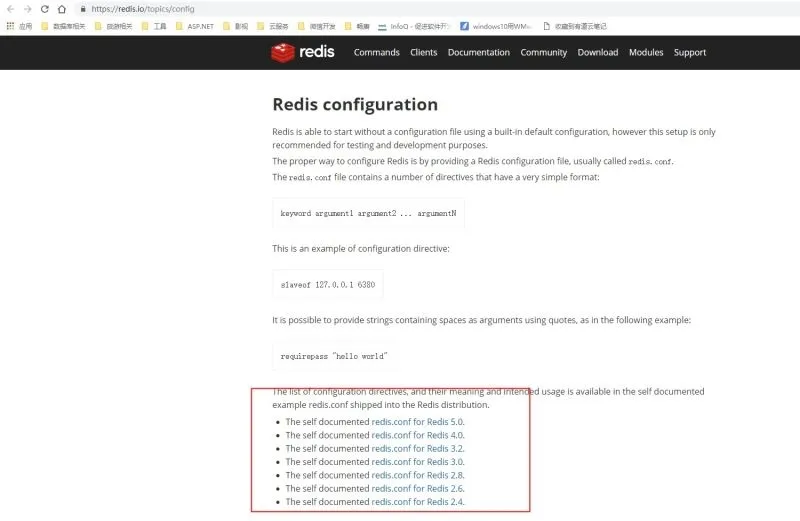
docker安装redis 5.0.7并挂载外部配置和数据问题_docker
Redis 是一个开源的使用 ANSI C 语言编写、支持网络、可基于内存亦可持久化的日志型、Key-Value 的 NoSQL 数据库,并提供多种语言的 API。这篇文章主要介绍了docker安装redis 5.0.7并挂载外部配...
2026年5月17日 11:45CVE-2021-24657: Limit Login Attempts WordPress – Stored Cross-site Scripting
漏洞标题 CVE-2021-24657: Limit Login Attempts WordPress - Stored Cross-site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.50 contains a stored cross-site script...
2021年9月18日 23:58Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞
漏洞标题 Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞 漏洞描述 Apache OFBiz存在XML外部实体注入漏洞,此漏洞是由于httpService接口对用户的请求验证不当导致的。 PoC代码 暂无
2018年3月13日 14:38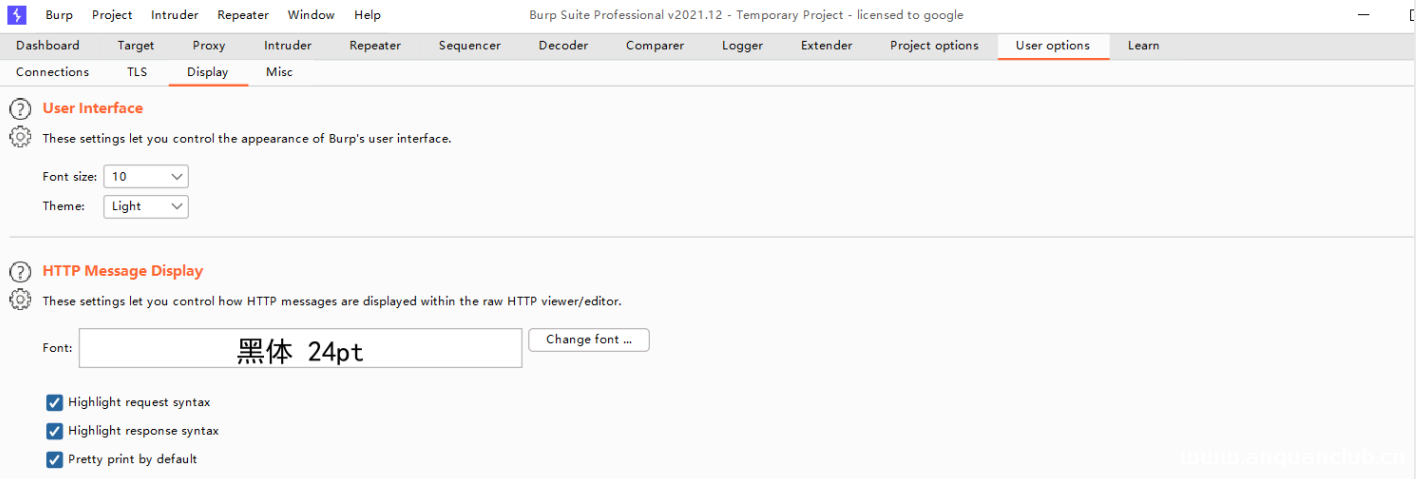
武装你的Burpsuite
武装我的Burpsuite 最近在我新的虚拟机上,安装了Burp 2021.12版本,顺便重新装一下一些插件,供我在挖掘SRC中可以更加方便,获取更多的信息。 解决光标错位 一般我拿到Burp必做的一件事就是把...
2022年3月10日 23:39CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution
漏洞标题 CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution 漏洞描述 Improper Control of Generation of Code ('Code Injection&...
2025年6月21日 11:10
美德联合执法拿下世界最大暗网市场
本周二,美国司法部和德国联邦警察公布了其一次联合执法行动的成果——拆除了世界上最大的暗网市场之一Hydra,查获并扣押了Hydra的服务器和价值2500万美元的比特币。Hydra是一个使用俄语的地下...
2022年4月6日 21:17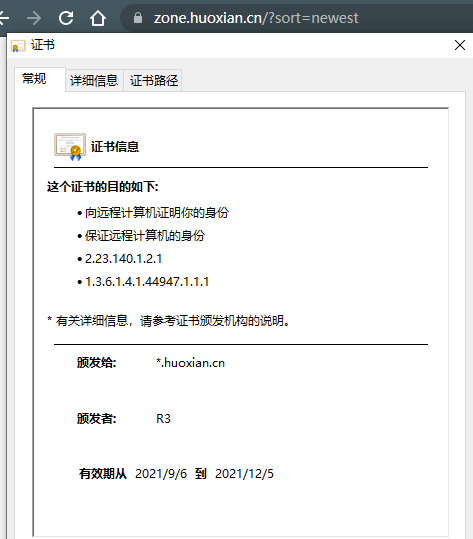
批量获取网站SSL证书里的域名
大佬们在日常刷洞过程中,或者批量扫某个POC时,总会扫到很多未知资产或者结果量太大一个个去验证资产归属太费时费力。而一些https站点的证书中能看到证书归属,一般通过证书定位的资产都比较准...
2022年3月10日 23:33CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年9月7日 10:16CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free
漏洞标题 CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow an ...
2025年11月22日 21:57CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 – Cross-Site Scripting
漏洞标题 CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 - Cross-Site Scripting 漏洞描述 Oracle Secure Global Desktop Administration Console 4.4 contains a ...
2018年8月6日 23:15
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

