
最新发布第93页

CVE-2020-17496: vBulletin 5.5.4 – 5.6.2- Remote Command Execution
漏洞标题 CVE-2020-17496: vBulletin 5.5.4 - 5.6.2- Remote Command Execution 漏洞描述 vBulletin versions 5.5.4 through 5.6.2 allow remote command execution via crafted subWidgets dat...
 2020年5月10日 15:42
CVE-2018-17431: Comodo Unified Threat Management Web Console – Remote Code Execution
漏洞标题 CVE-2018-17431: Comodo Unified Threat Management Web Console - Remote Code Execution 漏洞描述 Comodo Firewall & Central Manager (UTM) All Release before 2.7.0 & 1....
2018年1月27日 00:32CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting 漏洞描述 ManageEngine ADSelfService Plus before 6121 contains a stored cross-site sc...
2022年3月28日 09:29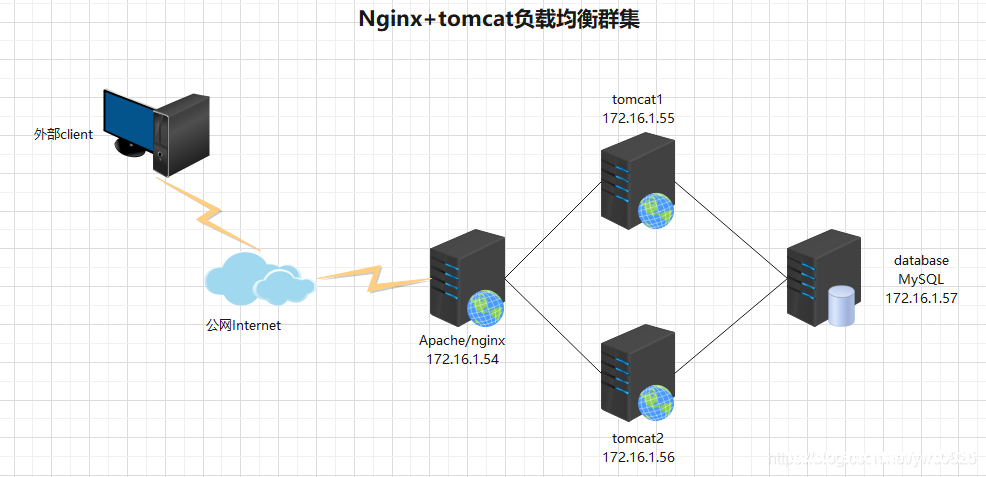
Nginx+tomcat负载均衡集群的实现方法_nginx
这篇文章主要介绍了Nginx+tomcat负载均衡集群,的实现方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 实验环境如下 这里需要准备4台服务器(...
2022年10月20日 20:30CVE-2022-0660: Microweber <1.2.11 - Information Disclosure
漏洞标题 CVE-2022-0660: Microweber <1.2.11 - Information Disclosure 漏洞描述 Microweber before 1.2.11 is susceptible to information disclosure. An error message is generated in ...
2022年2月9日 07:49CVE-2024-23692: Rejetto HTTP File Server – Template injection
漏洞标题 CVE-2024-23692: Rejetto HTTP File Server - Template injection 漏洞描述 This vulnerability allows a remote, unauthenticated attacker to execute arbitrary commands on the af...
2024年1月5日 03:58CVE-2024-58136: Yii2 PHP Framework < 2.0.52 - Remote Code Execution
漏洞标题 CVE-2024-58136: Yii2 PHP Framework < 2.0.52 - Remote Code Execution 漏洞描述 Yii2 PHP Framework before 2.0.52 is vulnerable to remote code execution via improper valida...
2024年9月20日 15:21CVE-2024-24565: CrateDB数据库任意文件读取漏洞
漏洞标题 CVE-2024-24565: CrateDB数据库任意文件读取漏洞 漏洞描述 CrateDB is a distributed SQL database that makes it simple to store and analyze massive amounts of data in real-time...
2024年9月13日 05:58CVE-2018-11759: Apache Tomcat JK Connect <=1.2.44 - Manager Access
漏洞标题 CVE-2018-11759: Apache Tomcat JK Connect <=1.2.44 - Manager Access 漏洞描述 Apache Tomcat JK (mod_jk) Connector 1.2.0 to 1.2.44 allows specially constructed requests to...
2018年1月22日 13:00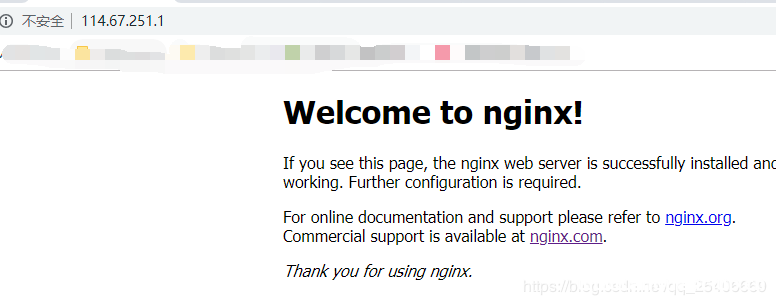
详解docker nginx 容器启动挂载到本地_docker
这篇文章主要介绍了详解docker nginx 容器启动挂载到本地,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 首先ngin...
2023年9月13日 20:09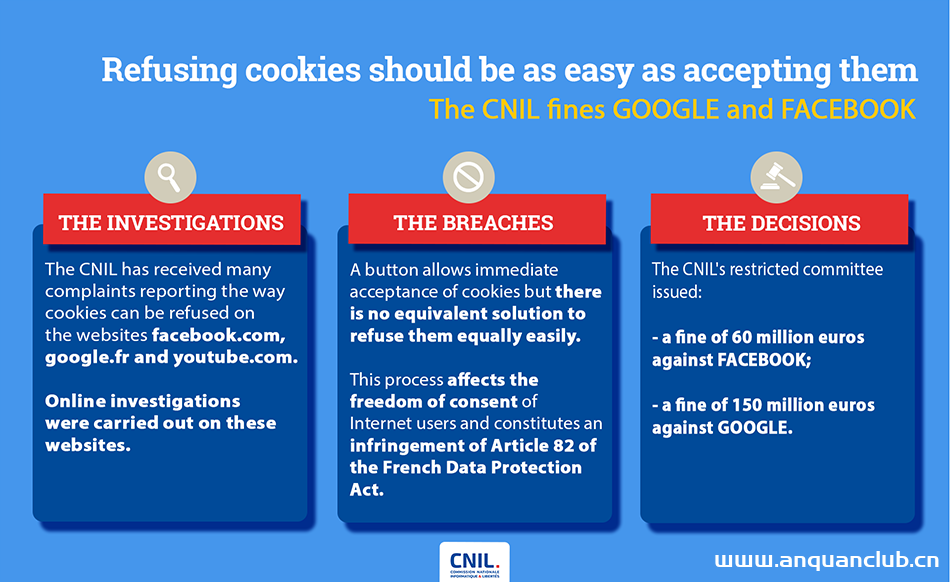
法国罚谷歌脸书共2.1亿欧元,因用户无法简单拒绝Cookie
上周,法国数据保护监管机构国家信息自由委员会(CNIL)对Facebook和谷歌分别处以了1.5亿欧元和6000万欧元的罚款,因为它们违反了《法国数据保护法》,未能为用户提供拒绝Cookie的简单方式。CNI...
2022年3月10日 23:39
高级蓝队溯源手册
溯源手册 本溯源手册,分技巧与实战两大篇幅旨在帮助大家可以快速上手并在实战中运用,也可充当字典的作用,在溯源过程中可以翻一翻,更全面的溯源,故某些内容可能会简化。 技巧篇 通常情况下...

 2023年6月16日 16:30
CVE-2021-42192: KONGA 0.14.9 – Privilege Escalation
漏洞标题 CVE-2021-42192: KONGA 0.14.9 - Privilege Escalation 漏洞描述 KONGA 0.14.9 allows attackers to set higher privilege users to full administration access. The attack vector i...
2021年2月9日 16:14CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 – Directory Traversal
漏洞标题 CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 - Directory Traversal 漏洞描述 Wowza Streaming Engine 4.7.4.01 allows traversal of the directory structure and retr...
2018年8月12日 19:05CVE-2021-40150: Reolink E1 Zoom Camera <=3.0.0.716 - Information Disclosure
漏洞标题 CVE-2021-40150: Reolink E1 Zoom Camera <=3.0.0.716 - Information Disclosure 漏洞描述 Reolink E1 Zoom camera through 3.0.0.716 is susceptible to information disclosure. ...
2021年8月28日 07:41CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞
漏洞标题 CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞 漏洞描述 Spring Cloud Function 是基于Spring Boot 的函数计算框架,它抽象出所有传输细节和基础架构,允许开发人员保...
2022年4月21日 05:39
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

