
最新发布第940页

CVE-2010-5028: Joomla! Component JE Job 1.0 – Local File Inclusion
漏洞标题 CVE-2010-5028: Joomla! Component JE Job 1.0 - Local File Inclusion 漏洞描述 A SQL injection vulnerability in the JExtensions JE Job (com_jejob) component 1.0 for Joomla! a...
 2010年12月20日 03:29
CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年11月17日 17:58CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting
漏洞标题 CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting 漏洞描述 The WP-Optimize WordPress plugin before 3.2.13 and SrbTransLatin WordPress plugin b...
2023年10月25日 04:19CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting
漏洞标题 CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting 漏洞描述 The Abandoned Cart Lite for WooCommerce and Abandoned Cart Pro for WooCommer...
2019年7月16日 13:41
CVE-2018-9208 jquery-picture-cut任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2018-9208 jquery-picture-cut任意文件上传 picture cut是一个jquery插件,以非常友好和简单的方式处理图像,具有基于bootstrap或j...
2023年2月10日 11:26CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 – 12.5.232 – Java Deserialization
漏洞标题 CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 - 12.5.232 - Java Deserialization 漏洞描述 Zoho ManageEngine OpManager Stable build before 125203 (and Released build be...
2020年3月18日 17:54CVE-2023-22952: SugarCRM Unauthenticated – Remote Code Execution
漏洞标题 CVE-2023-22952: SugarCRM Unauthenticated - Remote Code Execution 漏洞描述 In SugarCRM before 12.0. Hotfix 91155, a crafted request can inject custom PHP code through the E...
2023年9月10日 11:16CVE-2021-25104: WordPress Ocean Extra <1.9.5 - Cross-Site Scripting
漏洞标题 CVE-2021-25104: WordPress Ocean Extra <1.9.5 - Cross-Site Scripting 漏洞描述 WordPress Ocean Extra plugin before 1.9.5 contains a cross-site scripting vulnerability. Th...
2021年10月17日 22:31CVE-2016-1000153: WordPress Tidio Gallery <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2016-1000153: WordPress Tidio Gallery <=1.1 - Cross-Site Scripting 漏洞描述 WordPress plugin tidio-gallery v1.1 contains a reflected cross-site scripting vulnerabil...
2016年12月1日 05:35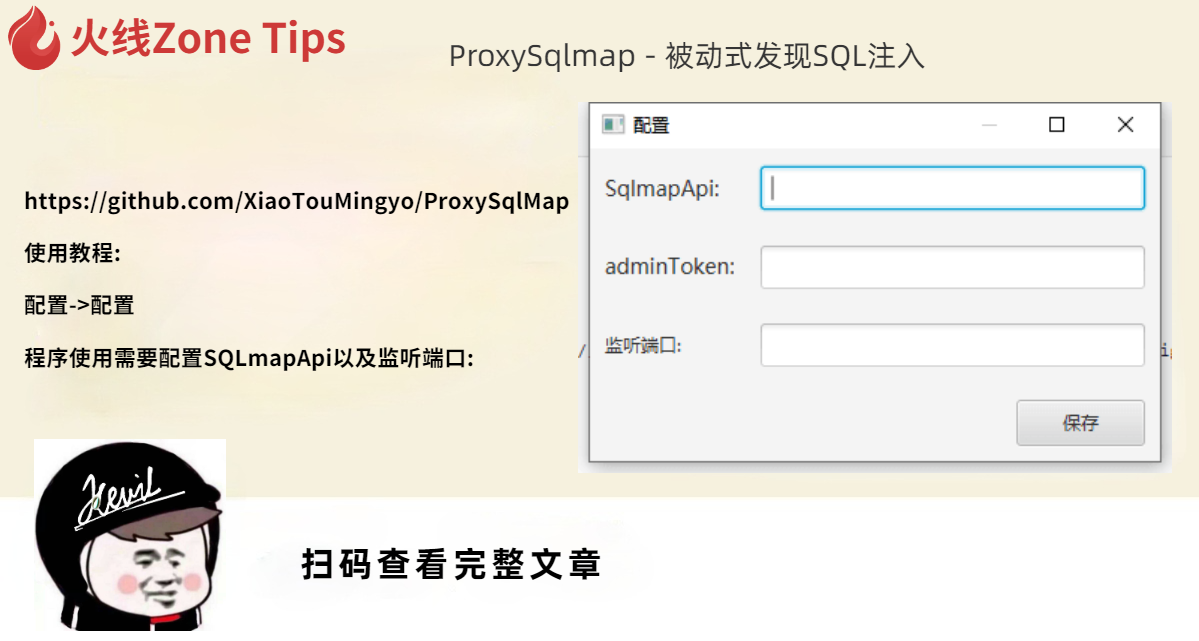
ProxySqlmap – 被动式发现SQL注入
http://github.com/XiaoTouMingyo/ProxySqlMap 使用教程: 配置->配置 程序使用需要配置SQLmapApi以及监听端口: 在SQLMAP中使用命令开开启SQLmapApi: sqlmapapi -s --host=0.0.0.0 --port=889...
2022年3月10日 23:36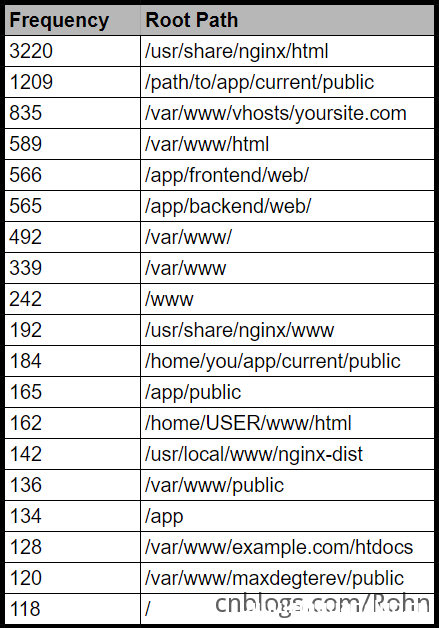
Nginx常见的错误配置举例_nginx
这篇文章主要介绍了Nginx常见的错误配置举例,帮助大家更好的理解和学习使用Nginx,感兴趣的朋友可以了解下 目录Missing root locationOff-By-SlashUnsafe variable useSCRIPT_NAMEUsage of $ur...
2022年8月28日 21:40CVE-2016-1000141: WordPress Page Layout builder v1.9.3 – Cross-Site Scripting
漏洞标题 CVE-2016-1000141: WordPress Page Layout builder v1.9.3 - Cross-Site Scripting 漏洞描述 WordPress plugin Page-layout-builder v1.9.3 contains a cross-site scripting vulnerab...
2016年9月24日 12:40
centos6.6 下 安装 php7 + nginx环境的方法_Linux
这篇文章主要介绍了centos6.6 下 安装 php7 + nginx环境的方法,总结分析了centos6.6 安装 php7 + nginx环境的相关配置命令与操作技巧,需要的朋友可以参考下 本文实例讲述了centos6.6 下 安装 ph...
2024年4月2日 20:04CVE-2020-19283: Jeesns 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2020-19283: Jeesns 1.4.2 - Cross-Site Scripting 漏洞描述 Jeesns 1.4.2 is vulnerable to reflected cross-site scripting in the /newVersion component and allows attackers...
2020年8月26日 13:37CVE-2016-1000130: WordPress e-search <=1.0 - Cross-Site Scripting
漏洞标题 CVE-2016-1000130: WordPress e-search <=1.0 - Cross-Site Scripting 漏洞描述 Wordpress plugin e-search 1.0 and before contains a cross-site scripting vulnerability via da...
2016年10月19日 10:24CVE-2020-24571: NexusDB v4.50.22 Path Traversal
漏洞标题 CVE-2020-24571: NexusDB v4.50.22 Path Traversal 漏洞描述 NexusQA NexusDB before 4.50.23 allows the reading of files via ../ directory traversal. fofa: title="NexusDB&...
2020年8月10日 15:23
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

