
最新发布第940页

CVE-2021-26599: ImpressCMS < 1.4.3 - SQL Injection
漏洞标题 CVE-2021-26599: ImpressCMS < 1.4.3 - SQL Injection 漏洞描述 ImpressCMS before 1.4.3 is vulnerable to SQL injection via the groups parameter in include/findusers.php, al...
 2021年5月9日 04:08
Atlassian Jira XSS(CVE-2018-20824)
漏洞标题 Atlassian Jira XSS(CVE-2018-20824) 漏洞描述 Jira7.13.1版本之前的WallboardServlet资源允许远程攻击者通过cyclePeriod参数中的跨站点脚本漏洞注入任意HTML或JavaScript。 PoC代码 ...
2018年7月4日 18:20CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞
漏洞标题 CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞 漏洞描述 Spring Cloud Function 是基于Spring Boot 的函数计算框架,它抽象出所有传输细节和基础架构,允许开发人员保...
2022年2月17日 05:01
通过Nginx代理转发配置实现跨域的方法(API代理转发)_nginx
这篇文章主要给大家介绍了关于如何通过Nginx代理转发配置实现跨域(API代理转发)的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Nginx具有一定的参考学习价值,需要的朋友们...
2026年10月7日 15:45
nginx worker进程循环的实现_nginx
这篇文章主要介绍了nginx worker进程循环的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 worker进程启动后...
2024年5月28日 20:34
在VMware虚拟机中安装windowsserver2016步骤详解(附激活教程及激活码)
前言 去msdn上面找了一下这个资源,给了一个种子链接,明明记得以前百度网盘可以下载的,结果这次就是不行,无奈下载一个迅雷,结果告诉我没会员不能下载,我都去搜索资源了,怎么可能还去付费...

 2026年3月27日 14:57
CVE-2024-8517: SPIP BigUp Plugin – Remote Code Execution
漏洞标题 CVE-2024-8517: SPIP BigUp Plugin - Remote Code Execution 漏洞描述 SPIP before 4.3.2, 4.2.16, and 4.1.18 is vulnerable to a command injection issue. A remote and unauthenti...
2024年11月21日 21:10CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update
漏洞标题 CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update 漏洞描述 The Order Delivery Date WordPress plugin before 12.3.1 does not have ...
2025年4月12日 08:23CVE-2014-3206: Seagate BlackArmor NAS – Command Injection
漏洞标题 CVE-2014-3206: Seagate BlackArmor NAS - Command Injection 漏洞描述 Seagate BlackArmor NAS allows remote attackers to execute arbitrary code via the session parameter to lo...
2014年5月8日 20:36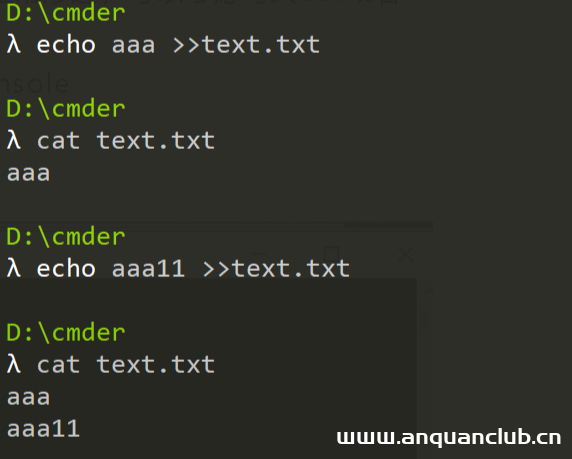
文件写入小技巧
在某些场景,我们可能需要写入bat,vbs,py等文件,当我们逐个echo将字符写入文件时,写入内容会自动换行: 可以通过命令 >>text.txt set/p='test' < nul 避免写入内容被换行 文字来源...
2022年3月10日 23:32Linux删除系统自带版本Python过程详解_Linux
这篇文章主要介绍了Linux删除系统自带版本Python过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 巨坑,切忌不要轻易删除Linux系...
2024年1月16日 20:19Bazarr static 文件读取漏洞(CVE-2024-40348)
漏洞标题 Bazarr static 文件读取漏洞(CVE-2024-40348) 漏洞描述 Bazarr 是 Sonarr 和 Radarr 的配套应用程序,可以根据您的要求管理和下载字幕。Bazaar v1.4.3中的static组件存在一个漏洞,...
2024年8月10日 13:51CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年6月25日 21:24
记一次渗透测试由前端js逆向到后台getshell
前言 记一次渗透测试,上一篇文章也解释了一下渗透测试和红队攻防演练的区别,这里就直接说明一下先前条件:客户只给了一个登录口, 是的,就是只有一个登录口,然后需要尽可能出洞, 重点:旁...
2023年12月4日 10:55CVE-2019-13372: D-Link Central WiFi Manager CWM(100) – Remote Code Execution
漏洞标题 CVE-2019-13372: D-Link Central WiFi Manager CWM(100) - Remote Code Execution 漏洞描述 /web/Lib/Action/IndexAction.class.php in D-Link Central WiFi Manager CWM(100) before ...
2019年9月3日 07:41CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年7月27日 05:08
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

