
最新发布第942页

CVE-2020-25780: Commvault CommCell – Local File Inclusion
漏洞标题 CVE-2020-25780: Commvault CommCell - Local File Inclusion 漏洞描述 CommCell in Commvault before 14.68, 15.x before 15.58, 16.x before 16.44, 17.x before 17.29, and 18.x be...
 2020年8月29日 22:26
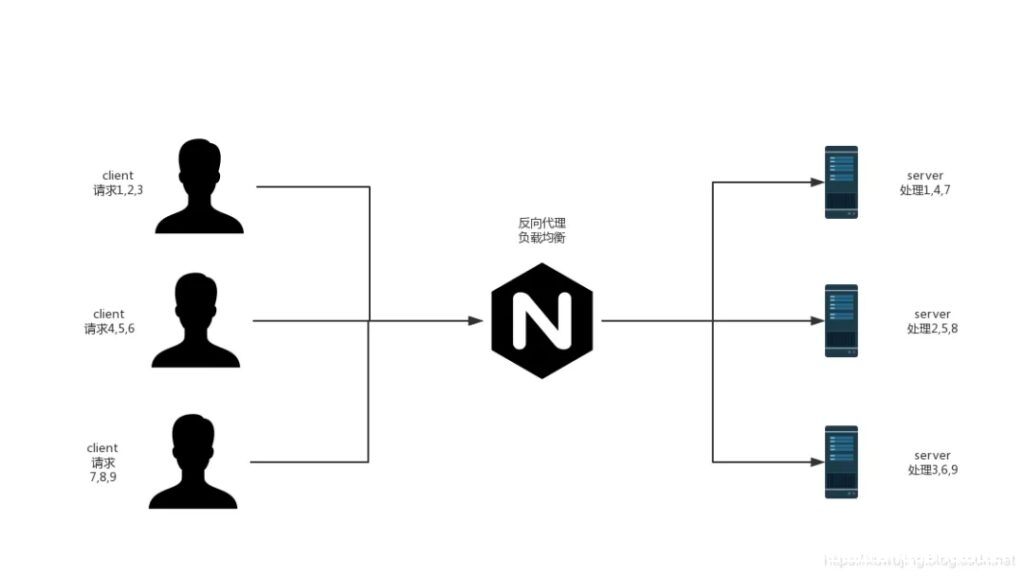
Nginx+SpringBoot实现负载均衡的示例_nginx
这篇文章主要介绍了Nginx优雅的实现负载均衡,帮助大家更好的理解和使用nginx,感兴趣的朋友可以了解下 负载均衡介绍 在介绍Nginx的负载均衡实现之前,先简单的说下负载均衡的分类,主要分为硬...
2023年4月7日 20:56CVE-2024-45388: Hoverfly < 1.10.3 - Arbitrary File Read
漏洞标题 CVE-2024-45388: Hoverfly < 1.10.3 - Arbitrary File Read 漏洞描述 Hoverfly is a lightweight service virtualization/ API simulation / API mocking tool for developers and ...
2024年4月17日 18:36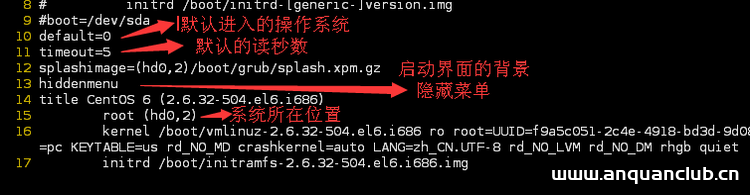
linux引导系统的方法分析_Linux
这篇文章主要介绍了linux引导系统的方法,总结分析了Linux引导系统相关原理、操作命令与注意事项,需要的朋友可以参考下 本文实例讲述了linux引导系统的方法。分享给大家供大家参考,具体如下: ...
2024年3月15日 20:07CVE-2017-5487: WordPress<4.7.1 Exist Username Enumeration
漏洞标题 CVE-2017-5487: Wordpress<4.7.1 Exist Username Enumeration 漏洞描述 WordPress (是一种使用PHP语言开发的博客平台)WordPress 在4.7.0版本之后将REST API插件集成到默认功能之...
2017年3月4日 10:03CVE-2023-5914: Citrix StoreFront – Cross-Site Scripting
漏洞标题 CVE-2023-5914: Citrix StoreFront - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting issue which is exploitable without authentication. This vulnerability was e...
2023年1月22日 19:22CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc
漏洞标题 CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc 漏洞描述 ProFTPD versions before 1.3.3c contain directory traversal vulnerabilities in the mod_s...
2010年5月8日 23:27CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection
漏洞标题 CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection 漏洞描述 The HTML5 Video Player WordPress plugin before 2.5.27 does not sanitize and escape a param...
2024年5月8日 14:13
[ZJCTF 2019]NiZhuanSiWei – buu刷题笔记
进入题目链接 直接就是一段代码需要审计 <?php $text = $_GET['text']; $file = $_GET['file']; $password = $_GET['password']; if(isset($text)&&(file_get_contents($text,'r')==...

 2022年4月18日 14:50
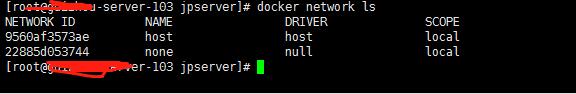
docker添加网桥并设置ip地址范围操作_docker
这篇文章主要介绍了docker添加网桥并设置ip地址范围操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 不知道是因为二进制docker 19.03版本安装后不自动创建docker0网桥,...
2022年7月9日 20:08Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938)
漏洞标题 Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938) 漏洞描述 ApacheTomcat会开启AJP连接器,方便与其他Web服务器通过AJP协议进行交互。由于Tomcat本身也内含了HTTP服务器,因...
2020年10月29日 20:57
CVE-2022-22965 Spring Framework RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22965 Spring Framework RCE Spring Framework是一个开源应用框架,初衷是为了降低应用程序开发的复杂度,具有分层体系结构,...
2023年2月11日 13:10CVE-2021-40539: Zoho ManageEngine ADSelfService Plus v6113 – Unauthenticated Remote Command Execution
漏洞标题 CVE-2021-40539: Zoho ManageEngine ADSelfService Plus v6113 - Unauthenticated Remote Command Execution 漏洞描述 Zoho ManageEngine ADSelfService Plus version 6113 and prior ...
2021年3月31日 22:18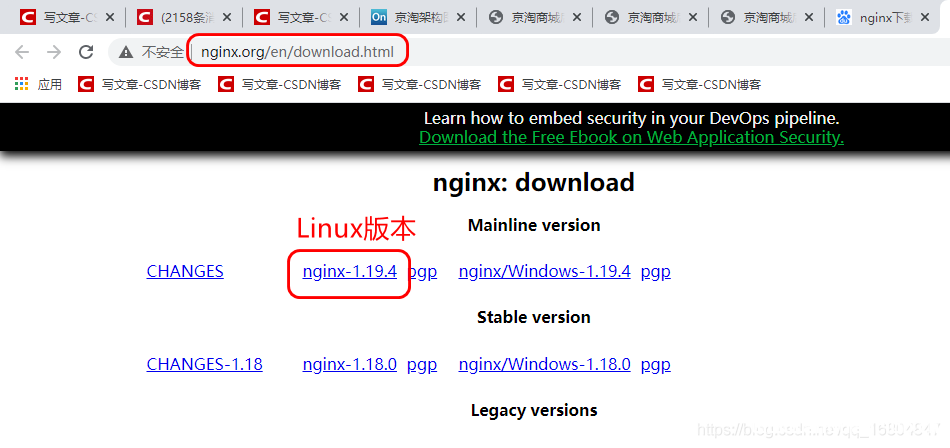
Linux安装Nginx步骤详解_nginx
这篇文章主要介绍了Linux安装Nginx步骤,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1. Nginx安装步骤 1.1 官网介绍 http:/...
2023年2月18日 20:10
Linux tr命令的使用方法_Linux
这篇文章主要介绍了Linux tr命令的使用方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 01. 命令概述 tr命令可...
2024年4月14日 20:43CVE-2017-15647: FiberHome Routers – Local File Inclusion
漏洞标题 CVE-2017-15647: FiberHome Routers - Local File Inclusion 漏洞描述 FiberHome routers are susceptible to local file inclusion in /cgi-bin/webproc via the getpage parameter i...
2017年9月22日 17:49
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

