
最新发布第945页

CVE-2023-42344: OpenCMS – XML external entity (XXE)
漏洞标题 CVE-2023-42344: OpenCMS - XML external entity (XXE) 漏洞描述 users can execute code without authentication. An attacker can execute malicious requests on the OpenCms serve...
 2023年10月22日 00:58
Apache Solr Velocity 模版注入漏洞(CVE-2019-17558)
漏洞标题 Apache Solr Velocity 模版注入漏洞(CVE-2019-17558) 漏洞描述 Apache Solr是美国阿帕奇(Apache)基金会的一款基于Lucene(一款全文搜索引擎)的搜索服务器。该产品支持层面搜索、...
2019年7月7日 00:54CVE-2020-23972: Joomla! Component GMapFP 3.5 – Arbitrary File Upload
漏洞标题 CVE-2020-23972: Joomla! Component GMapFP 3.5 - Arbitrary File Upload 漏洞描述 Joomla! Component GMapFP 3.5 is vulnerable to arbitrary file upload vulnerabilities. An attac...
2020年5月27日 06:05CVE-2021-44910: SpringBlade – Information Leakage
漏洞标题 CVE-2021-44910: SpringBlade - Information Leakage 漏洞描述 SpringBlade is a comprehensive project upgraded and optimized from a commercial-grade project, featuring both a ...
2021年5月24日 04:03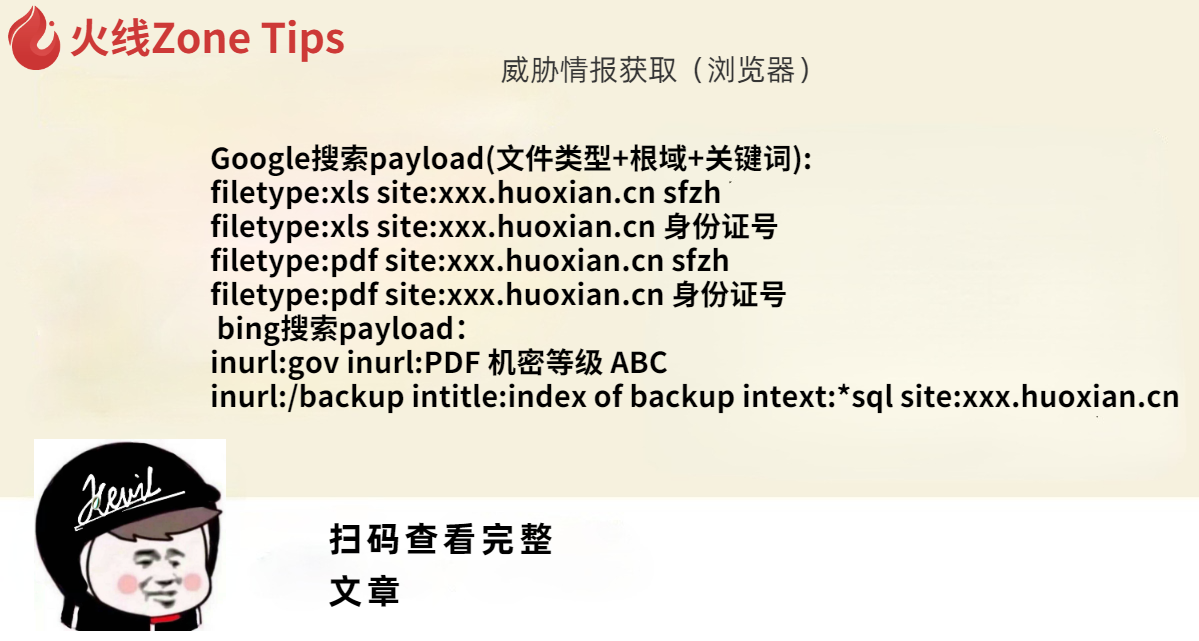
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
2022年3月10日 23:34CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting
漏洞标题 CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting 漏洞描述 The Brafton plugin before 3.4.8 for WordPress has XSS via the wp-admin/admin.php?page=B...
2016年4月29日 00:48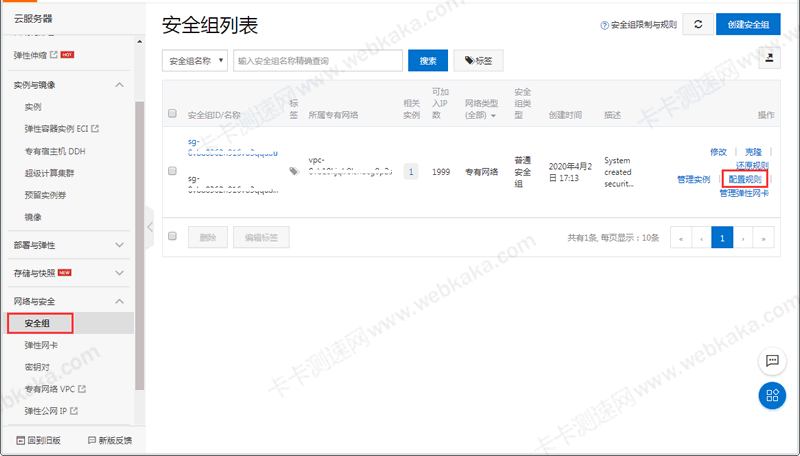
阿里云主机不能用IP访问网站的解决方法(配置安全组规则搞定)_服务器其它
刚买了一台阿里云主机,迫不待及的试试速度,怎知网站访问不了,用IP或绑定域名都无法访问,后来提交工单才知道,需要配置安全组规则才行。针对同样像我一样的新手,本文就介绍一下如何在开通阿...
2023年10月30日 21:05CVE-2022-33119: NUUO NVRsolo Video Recorder 03.06.02 – Cross-Site Scripting
漏洞标题 CVE-2022-33119: NUUO NVRsolo Video Recorder 03.06.02 - Cross-Site Scripting 漏洞描述 NUUO NVRsolo Video Recorder 03.06.02 contains a reflected cross-site scripting vulnera...
2022年1月14日 11:05
简单的威胁情报
0x00 威胁情报的定义: 我个人认为挖威胁情报漏洞就好像是一个侦探一样,对于不是从事威胁情报方向的大众而言,首先应该需要看下定义:From Gartner——威胁情报是基于证据的知识,包括上下文、...
2022年3月10日 23:39CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年9月9日 10:20CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年5月25日 21:45CVE-2023-42343: OpenCMS – Cross-Site Scripting
漏洞标题 CVE-2023-42343: OpenCMS - Cross-Site Scripting 漏洞描述 OpenCMS below 10.5.1 is vulnerable to Cross-Site Scripting vulnerability. PoC代码
2023年3月23日 13:56CVE-2022-33198: WordPress Accordions – Unauthenticated Settings Update
漏洞标题 CVE-2022-33198: WordPress Accordions - Unauthenticated Settings Update 漏洞描述 Unauthenticated WordPress Options Change vulnerability in Biplob Adhikari's Accordions...
2022年11月16日 19:30CVE-2017-10271: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2017-10271: Oracle WebLogic Server - Remote Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent - WLS Security) i...
2017年4月12日 23:11CVE-2021-27519: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27519: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability which allows remote attackers to inject JavaScr...
2021年8月17日 20:08docker常用命令汇总_docker
这篇文章主要介绍了docker常用命令汇总,都是一些常用的基本命令,有需要的同学可以尝试学习下 docker安装 1、要求:linux内核在3.10及其以上 内核版本查看: uname -r 内核升级: yun update 2...
2022年11月11日 20:33
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

