
最新发布第948页

CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection
漏洞标题 CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection 漏洞描述 The Steveas WP Live Chat Shoutbox WordPress plugin through 1.4.2 does not sanitise and es...
 2023年12月12日 23:04
CVE-2025-37164: HPE OneView – Remote Code Execution
漏洞标题 CVE-2025-37164: HPE OneView - Remote Code Execution 漏洞描述 HPE OneView contains a remote code execution vulnerability, letting remote attackers execute arbitrary code, e...
2025年3月21日 05:29CVE-2020-2140: Jenkin Audit Trail <=3.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2140: Jenkin Audit Trail <=3.2 - Cross-Site Scripting 漏洞描述 Jenkins Audit Trail 3.2 and earlier does not escape the error message for the URL Patterns field...
2020年3月7日 15:16Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204)
漏洞标题 Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204) 漏洞描述 AdobeColdFusion是美国奥多比(Adobe)公司的一套快速应用程序开发平台。该平台存在JNDI 利用链,实现了命...
2023年5月29日 22:03CVE-2021-33851: WordPress Customize Login Image <3.5.3 - Cross-Site Scripting
漏洞标题 CVE-2021-33851: WordPress Customize Login Image <3.5.3 - Cross-Site Scripting 漏洞描述 WordPress Customize Login Image plugin prior to 3.5.3 contains a cross-site scrip...
2021年4月19日 01:45
Nginx的location的常见规则优先级问题_nginx
Nginx是反向代理和负载均衡的首选工具,nginx的location配置有许多细节内容在网上不容易找到资料,或者解释不清。本文对Nginx location规则优先级介绍,需要的朋友参考下吧 目录一、Location / ...
2022年6月15日 09:45CVE-2022-1026: Kyocera Net View Address Book Exposure
漏洞标题 CVE-2022-1026: Kyocera Net View Address Book Exposure 漏洞描述 Kyocera multifunction printers running vulnerable versions of Net View unintentionally expose sensitive user...
2022年6月27日 23:58CVE-2018-1000861: Jenkins 2.138 Remote Command Execution
漏洞标题 CVE-2018-1000861: Jenkins 2.138 Remote Command Execution 漏洞描述 A code execution vulnerability exists in the Stapler web framework used by Jenkins 2.153 and earlier, LTS...
2018年7月26日 04:43CVE-2025-24893 XWiki 存在远程代码执行漏洞
漏洞标题 CVE-2025-24893 XWiki 存在远程代码执行漏洞 漏洞描述 CVE-2025-24893 XWiki 存在远程代码执行漏洞 PoC代码 暂无
2025年10月7日 14:35CVE-2024-48455: Netis Wifi Router – Information Disclosure
漏洞标题 CVE-2024-48455: Netis Wifi Router - Information Disclosure 漏洞描述 An issue in Netis Wifi6 Router NX10 2.0.1.3643 and 2.0.1.3582 and Netis Wifi 11AC Router NC65 3.0.0.374...
2024年5月31日 15:45
【Scapy】Scapy-python脚本实现DDOS攻击
编写python脚本实现SYN FLOOD(DDOS) 原理 SYN FLOOD是DDOS的一种,发生在OSI第四层,这种方式利用TCP协议的特性,就是三次握手。攻击者发送TCP SYN,SYN是TCP三次握手中的第一个数据包,当服...

 2022年2月15日 14:50
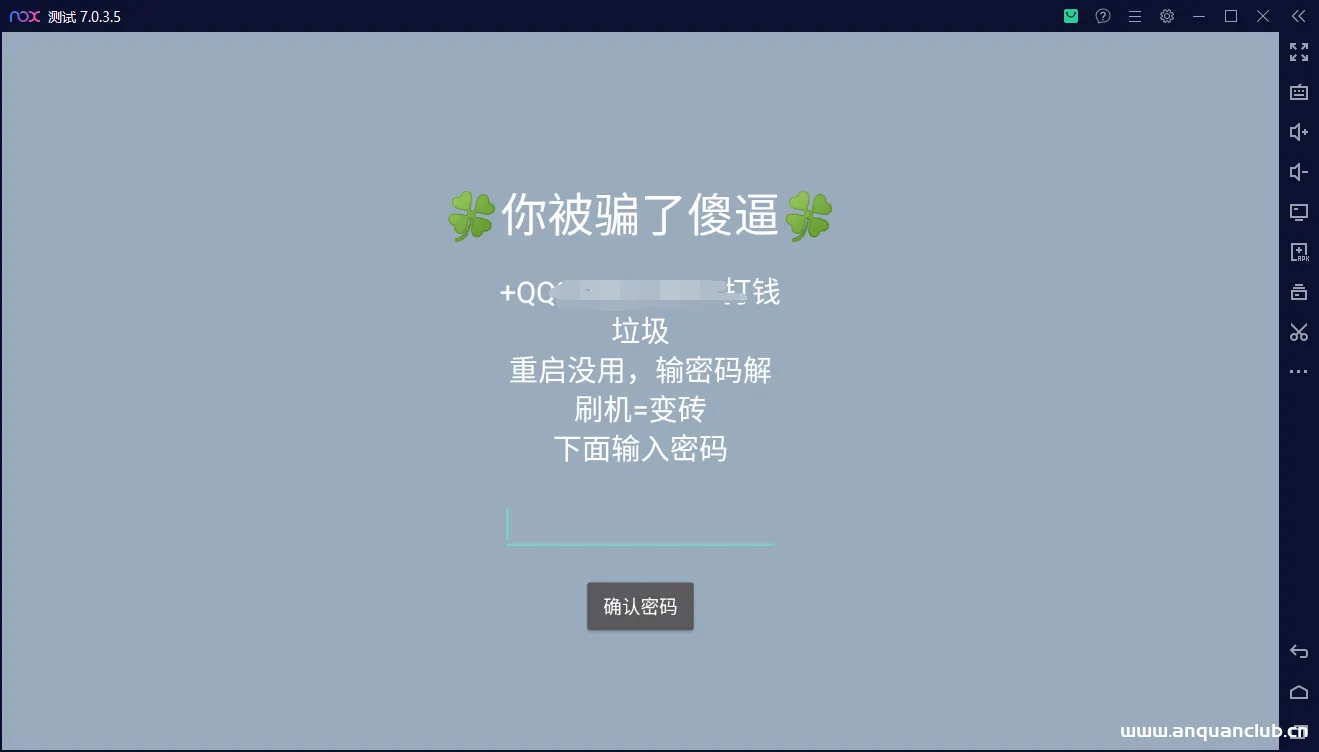
记一次违规锁机APP的渗透测试
0x00前言 今天闲着无聊,发呆时间,好兄弟突然发来一张锁机图片,乍一想锁机这玩意还是咱初中那段时间火啊。因为隐私问题,这里就直接放模拟器运行图片 那些莫名其妙的小软件,大家懂得都懂,都...
2023年1月13日 19:28Apache OFBiz CVE-2024-38856 未授权代码执行漏洞
漏洞标题 Apache OFBiz CVE-2024-38856 未授权代码执行漏洞 漏洞描述 Apache OFBiz存在未授权代码执行漏洞,该漏洞是由于ProgramExport接口对用户的权限校验不当导致的。 PoC代码 暂无
2024年10月26日 08:20CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年7月14日 19:39CVE-2022-29153: HashiCorp Consul/Consul Enterprise – Server-Side Request Forgery
漏洞标题 CVE-2022-29153: HashiCorp Consul/Consul Enterprise - Server-Side Request Forgery 漏洞描述 HashiCorp Consul and Consul Enterprise up to 1.9.16, 1.10.9, and 1.11 are suscept...
2022年11月28日 11:39CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting
漏洞标题 CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting 漏洞描述 WordPress Domain Check plugin before 1.0.17 contains a reflected cross-site scripting vul...
2021年10月23日 19:20
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

