
最新发布第94页

Apache APISIX Dashboard CVE-2021-45232 未授权访问漏洞
漏洞标题 Apache APISIX Dashboard CVE-2021-45232 未授权访问漏洞 漏洞描述 Apache APISIX Dashboard存在未授权访问漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
 2021年11月26日 06:05
Nginx+Keepalived实现双机主备的方法_nginx
这篇文章主要介绍了Nginx+Keepalived实现双机主备的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 前言 首先...
2024年3月3日 21:06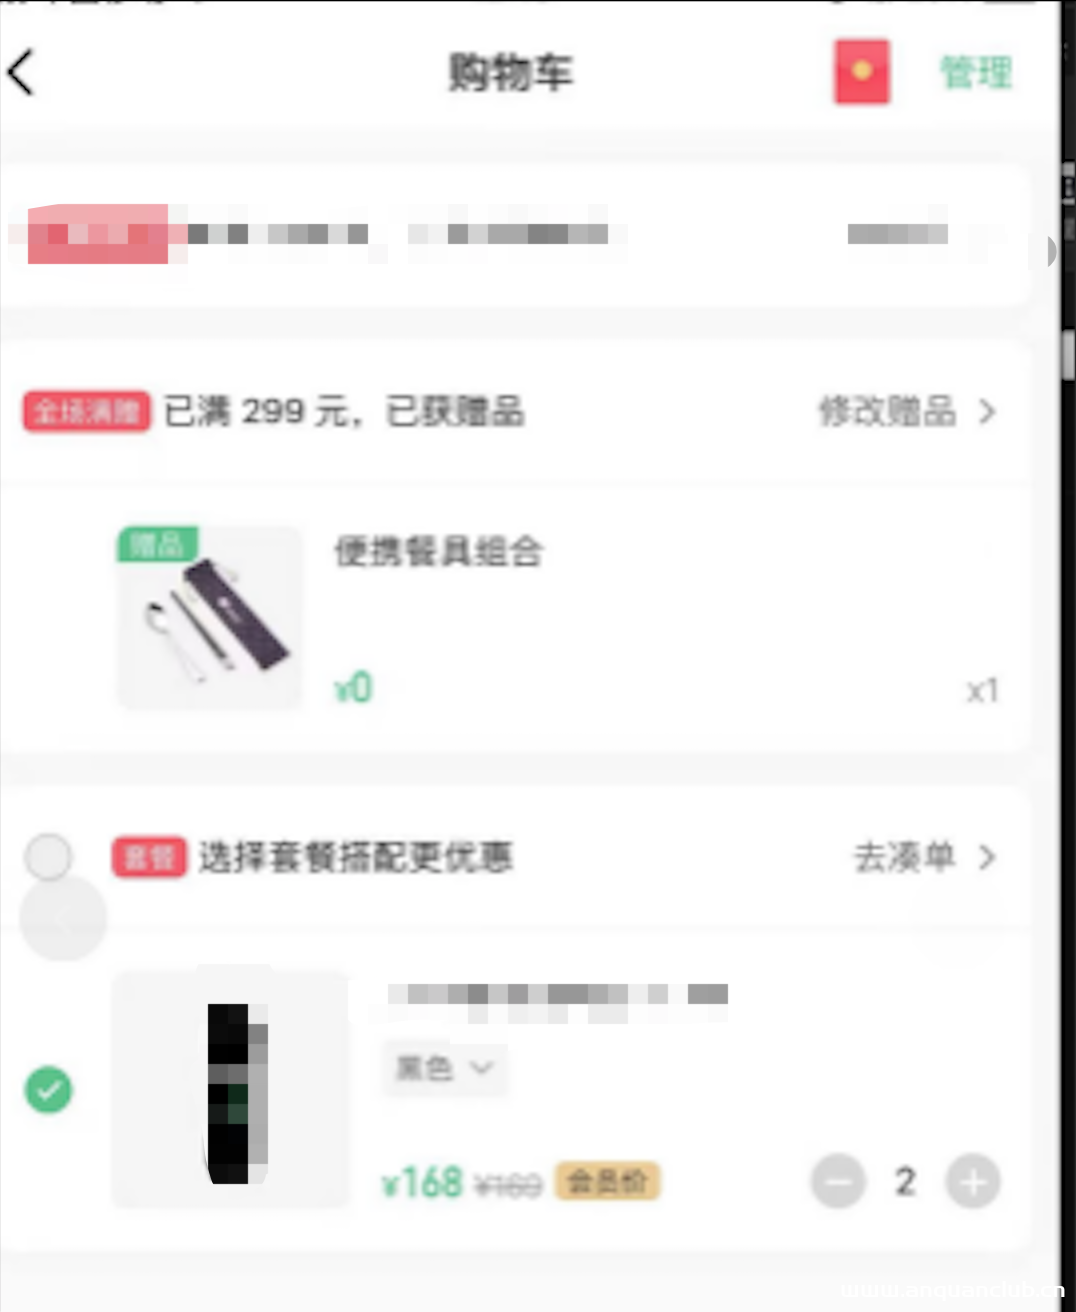
商城的一些逻辑漏洞
之前挖火线的一个私密项目,我参加的时候项目已经开启好几天了,之后在商城的地方挖到了一些漏洞,有几个还是值得分享一下的 一个赠品替换的漏洞 商城里有个满299送赠品的活动,大概是说价格超...
2022年3月10日 23:32CVE-2022-2414: FreeIPA – XML Entity Injection
漏洞标题 CVE-2022-2414: FreeIPA - XML Entity Injection 漏洞描述 Access to external entities when parsing XML documents can lead to XML external entity (XXE) attacks. This flaw allo...
2022年1月19日 11:39CVE-2017-5521: Bypassing Authentication on NETGEAR Routers
漏洞标题 CVE-2017-5521: Bypassing Authentication on NETGEAR Routers 漏洞描述 NETGEAR routers before 6.0.10 allow remote attackers to bypass authentication and gain access to the ro...
2017年3月18日 12:14CVE-2025-8286: Güralp Systems FMUS Series – Unauthenticated Access
漏洞标题 CVE-2025-8286: Güralp Systems FMUS Series - Unauthenticated Access 漏洞描述 Güralp Systems FMUS Series Seismic Monitoring Devices expose an unauthenticated Telnet-based ...
2025年12月30日 22:35CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
2018年10月15日 19:29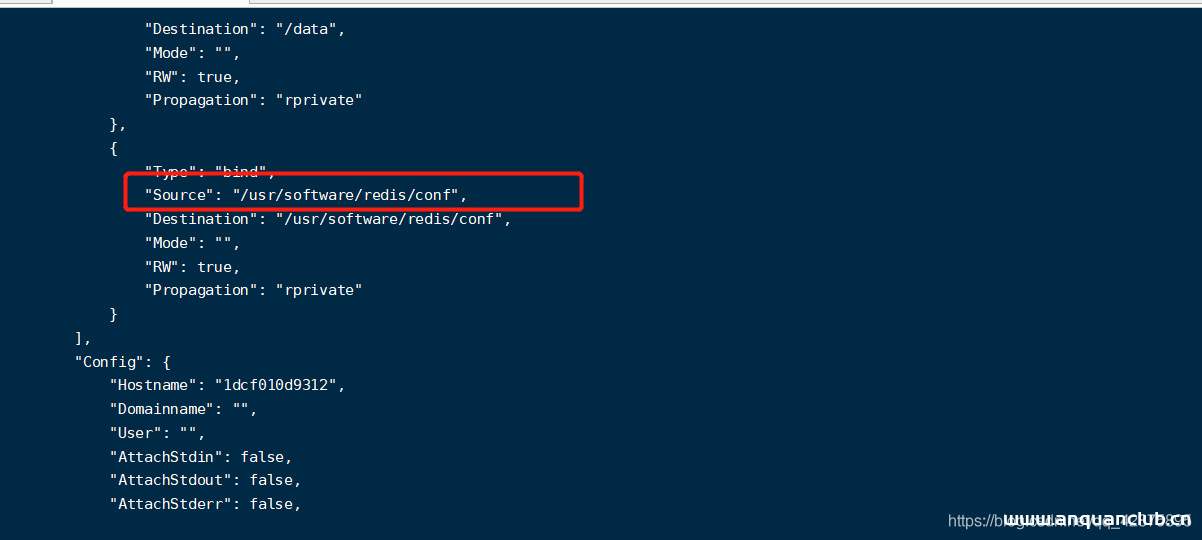
Docker常用命令详解_docker
这篇文章主要介绍了Docker常用命令详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一. 帮助命令 1. 查看当前docker版本 docker version 2. ...
2022年8月24日 20:32CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年3月11日 14:18CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting
漏洞标题 CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting 漏洞描述 WordPress WHMCS Bridge plugin before 6.4b contains a reflected cross-site scripting vulnera...
2021年1月22日 07:35CVE-2018-18809: TIBCO JasperReports Library – Directory Traversal
漏洞标题 CVE-2018-18809: TIBCO JasperReports Library - Directory Traversal 漏洞描述 The default server implementation of TIBCO Software Inc.'s TIBCO JasperReports Library, TIB...
2018年1月18日 16:44Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
2023年2月11日 03:01CVE-2023-39121: Emlog 2.1.9 – SQL Injection
漏洞标题 CVE-2023-39121: Emlog 2.1.9 - SQL Injection 漏洞描述 emlog v2.1.9 contains a SQL injection caused by unsanitized input in the data backup/restore functionality, allowing a...
2023年9月4日 15:29
bugbounty技巧聚合20210818
漏洞报告 MTN Grou #1060518 No rate limit in otp code sending Mail.ru #1255676 Blind XSS Stored and CORS misconfiguration в отчете 'События' сервиса top.mail.ru...
2022年3月10日 23:32AVM FRITZ!Box 7530 AX未授权访问漏洞(CVE-2024-54767)
漏洞标题 AVM FRITZ!Box 7530 AX未授权访问漏洞(CVE-2024-54767) 漏洞描述 AVM FRITZ!Box 7530 AX v7.59组件中的/juis_boxinfo.xml存在访问控制问题,允许攻击者在未经身份验证的情况下获取敏...
2024年8月2日 23:15CVE-2020-24391: Mongo-Express – Remote Code Execution
漏洞标题 CVE-2020-24391: Mongo-Express - Remote Code Execution 漏洞描述 Mongo-Express before 1.0.0 is susceptible to remote code execution because it uses safer-eval to validate us...
2020年12月25日 09:11
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

