
最新发布第950页

Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776)
漏洞标题 Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776) 漏洞描述 【漏洞对象】Apache Struts 2 【涉及版本】2.3-2.3.34,2.5-2.5.16 【漏洞描述】软件存在输入验证漏洞,远程攻击者可...
 2018年5月2日 05:18

Linux修改用户所属组的方法_Linux
在本篇文章里小编给大家整理的是关于Linux修改用户所属组的方法,有需要的朋友们参考下。 Linux修改用户所属组 1、设置某个用户所在组 usermod -g 用户组 用户名 注:-g|--gid,修改用户的gid,...
2024年5月25日 20:42CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass
漏洞标题 CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass 漏洞描述 One Identity Safeguard for Privileged Passwords before 7.5.2 allows unauthor...
2024年2月5日 02:35CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 – Privilege Escalation
漏洞标题 CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 - Privilege Escalation 漏洞描述 Privilege escalation vulnerability exists in the Frontend Logi...
2025年6月25日 14:55CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting 漏洞描述 WordPress Simple Giveaways plugin before 2.36.2 contains a cross-site scripting vulne...
2021年8月17日 09:50CVE-2019-14205: WordPress Nevma Adaptive Images <0.6.67 - Local File Inclusion
漏洞标题 CVE-2019-14205: WordPress Nevma Adaptive Images <0.6.67 - Local File Inclusion 漏洞描述 WordPress Nevma Adaptive Images plugin before 0.6.67 allows remote attackers to ...
2019年12月30日 19:16bugbounty技巧聚合20211118
漏洞报告 【Rockstar Games 1,000 USD】Social Club Account Takeover Via RGL And Steam/Epic Linked Account http://hackerone.com/reports/1235008 【TikTok 500 USD】BYPASSING COMMENTING ...
2022年3月10日 23:33CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection
漏洞标题 CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection 漏洞描述 WordPress RegistrationMagic plugin before 5.0.1.6 contains an authenticated ...
2021年9月1日 09:52
引领全球网安生态共享新模式,ISC2022《我要上ISC》议题征集全球启动!
3月29日,ISC 2022议题征集通道正式开启。本届大会以网安生态共享共建的全新模式,面向全球召集网络安全Speaker,致力构建全球网络安全的“智汇”高地。 作为一年一度的全球性安全峰会,...
2022年3月30日 14:54CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
2021年6月21日 17:20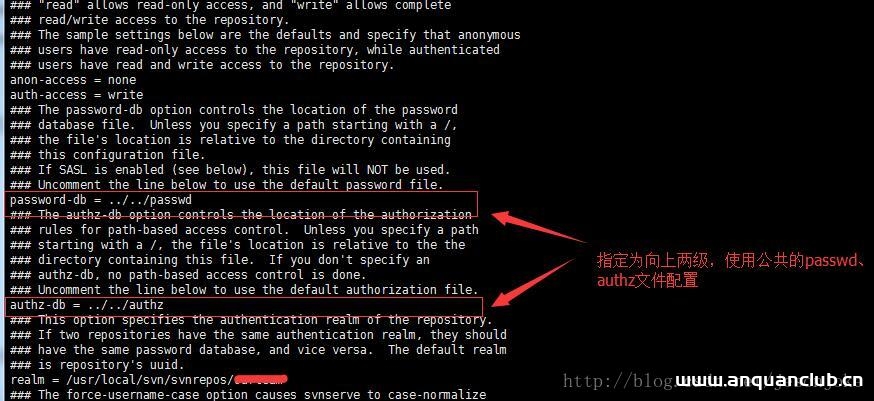
Linux服务器配置多个svn仓库流程详解_Linux
这篇文章主要介绍了linux服务器配置多个svn仓库流程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1、在指定目录建立仓库保存总目录...
2023年9月24日 20:29CVE-2022-0479: Popup Builder Plugin – SQL Injection and Cross-Site Scripting
漏洞标题 CVE-2022-0479: Popup Builder Plugin - SQL Injection and Cross-Site Scripting 漏洞描述 The Popup Builder WordPress plugin before 4.1.1 is vulnerable to SQL Injection and Re...
2022年6月26日 17:23
别让 SSL 证书暴露了你的源站 IP
杂谈 有很多站长(比如我)选择为自己的网站套上cdn,比起加速效果我相信更多人是为了保护自己那脆弱可怜幼小无助的源站ip不被人发现,不过有亿些平台 例如 http://search.censys.io/ 会通过n...

 2022年4月1日 18:36
CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected cross-site scripting vulnerab...
2022年4月6日 20:48CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年6月17日 00:25CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload
漏洞标题 CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload 漏洞描述 WordPress SP Project & Document Manager plugin before 4.22 i...
2021年11月1日 05:19
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

