
最新发布第950页

Docker重命名镜像名称和TAG操作_docker
这篇文章主要介绍了Docker重命名镜像名称和TAG操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用docker images时,可能会出现REPOSITORY和TAG均为none的镜像,如下图...
 2023年2月5日 21:16

CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload
漏洞标题 CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload 漏洞描述 WordPress before 4.9.1 contains a cross-site scripting caused by not requiring unfilte...
2017年11月5日 05:30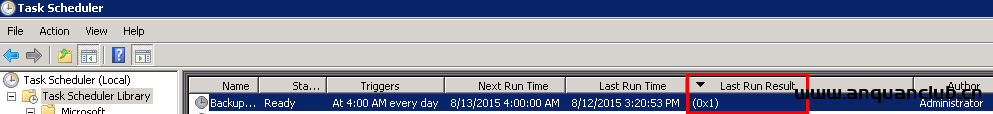
Windows 2008任务计划执行bat脚本失败返回0x1的解决方法_win服务器
这篇文章主要介绍了Windows 2008任务计划执行bat脚本失败返回0x1的解决方法,安全小天地小编一般更倾向于使用vbs来实现功能更强大与简单 测试环境: C:\>systeminfo | findstr /c:'OS Name' O...
2023年12月9日 21:14CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass
漏洞标题 CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass 漏洞描述 One Identity Safeguard for Privileged Passwords before 7.5.2 allows unauthor...
2024年1月8日 03:00CVE-2016-10960: WordPress wSecure Lite < 2.4 - Remote Code Execution
漏洞标题 CVE-2016-10960: WordPress wSecure Lite < 2.4 - Remote Code Execution 漏洞描述 WordPress wsecure plugin before 2.4 is susceptible to remote code execution via shell meta...
2016年2月6日 21:01CVE-2022-35405: Zoho ManageEngine – Remote Code Execution
漏洞标题 CVE-2022-35405: Zoho ManageEngine - Remote Code Execution 漏洞描述 Zoho ManageEngine Password Manager Pro, PAM 360, and Access Manager Plus are susceptible to unauthentica...
2022年4月11日 08:40CVE-2024-3850: Uniview NVR301-04S2-P4 – Cross-Site Scripting
漏洞标题 CVE-2024-3850: Uniview NVR301-04S2-P4 - Cross-Site Scripting 漏洞描述 Uniview NVR301-04S2-P4 contains a reflected cross-site scripting vulnerability via the PATH of LAPI. ...
2024年1月11日 17:21CVE-2020-8209: Citrix XenMobile Server – Local File Inclusion
漏洞标题 CVE-2020-8209: Citrix XenMobile Server - Local File Inclusion 漏洞描述 Citrix XenMobile Server 10.12 before RP2, Citrix XenMobile Server 10.11 before RP4, Citrix XenMobile...
2020年2月12日 00:31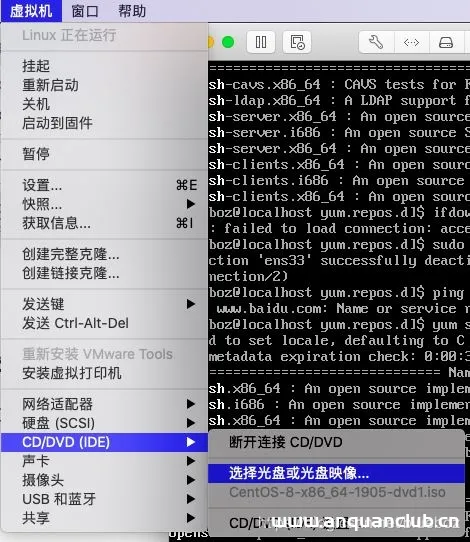
CentOS8 配置本地yum源的详细教程_Linux
centos8发行版通过 BaseOS 和应用流 (AppStream) 仓库发布,这篇文章主要介绍了CentOS8 配置本地yum源的详细教程,需要的朋友可以参考下 centos8发行版通过 BaseOS 和应用流 (AppStream) 仓库发...
2026年5月19日 11:47Atlassian Jira CVE-2022-0540认证绕过漏洞
漏洞标题 Atlassian Jira CVE-2022-0540认证绕过漏洞 漏洞描述 Atlassian Jira存在认证绕过漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年12月25日 06:26CVE-2024-28995: SolarWinds Serv-U – Directory Traversal
漏洞标题 CVE-2024-28995: SolarWinds Serv-U - Directory Traversal 漏洞描述 SolarWinds Serv-U was susceptible to a directory transversal vulnerability that would allow access to read...
2024年3月5日 20:21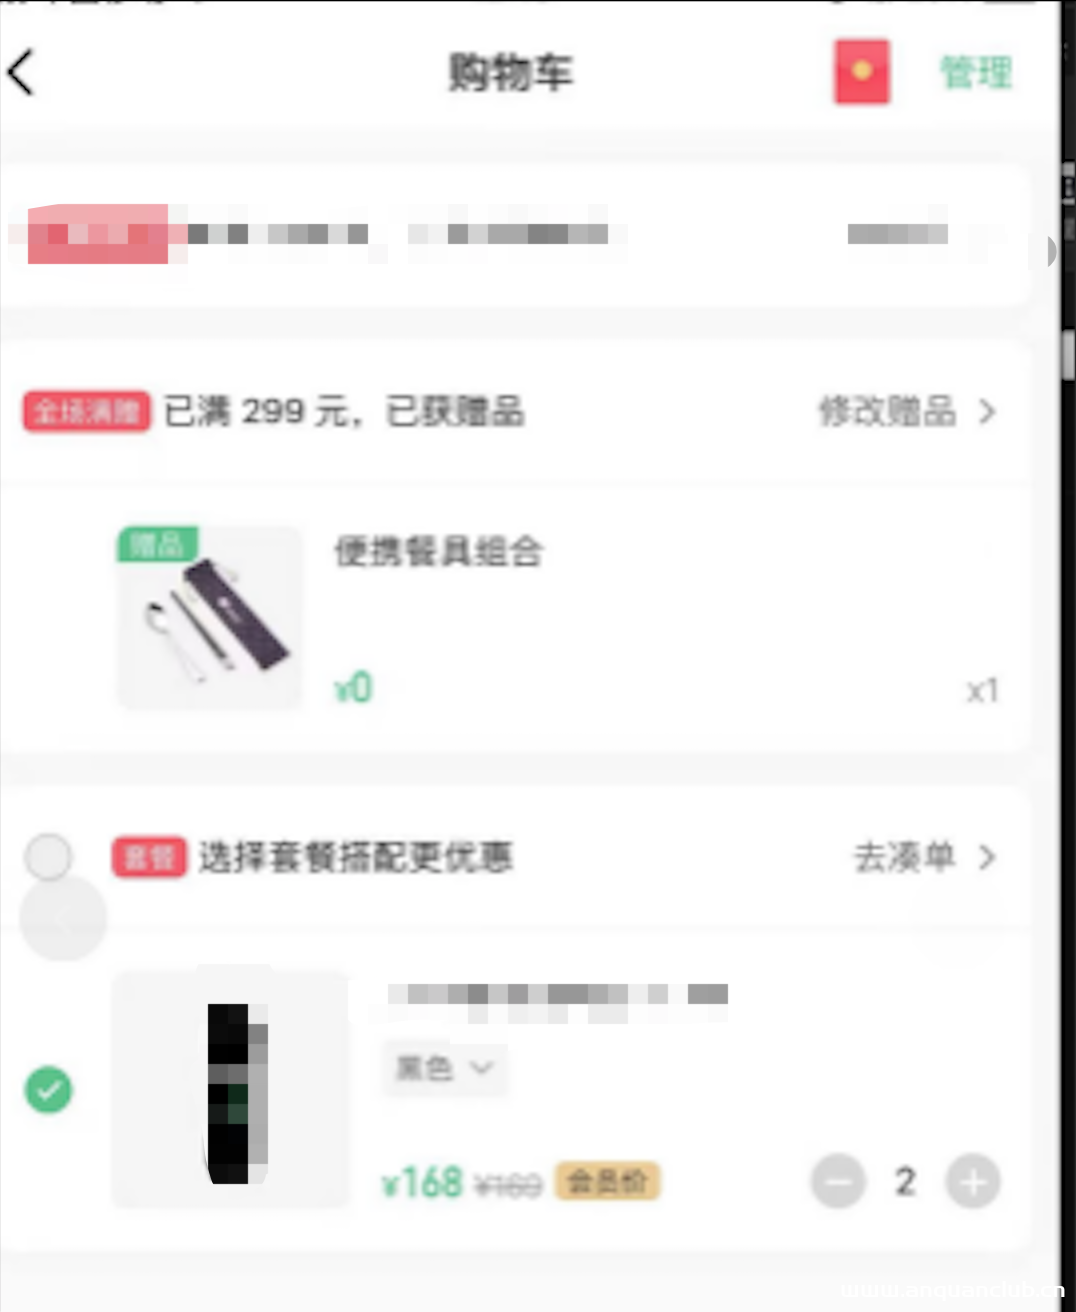
商城的一些逻辑漏洞
之前挖火线的一个私密项目,我参加的时候项目已经开启好几天了,之后在商城的地方挖到了一些漏洞,有几个还是值得分享一下的 一个赠品替换的漏洞 商城里有个满299送赠品的活动,大概是说价格超...
2022年3月10日 23:32CVE-2017-18529: PromoBar by BestWebSoft < 1.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18529: PromoBar by BestWebSoft < 1.1.1 - Cross-Site Scripting 漏洞描述 The promobar plugin before 1.1.1 for WordPress has multiple XSS issues. PoC代码
2017年6月1日 03:14CVE-2022-30489: Wavlink WN-535G3 – Cross-Site Scripting
漏洞标题 CVE-2022-30489: Wavlink WN-535G3 - Cross-Site Scripting 漏洞描述 Wavlink WN-535G3 contains a POST cross-site scripting vulnerability via the hostname parameter at /cgi-bin...
2022年7月28日 14:36CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 – XML Injection
漏洞标题 CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 - XML Injection 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by an XML Injection vulne...
2025年3月21日 16:42CVE-2023-47246: SysAid-On-premise远程代码执行漏洞
漏洞标题 CVE-2023-47246: SysAid-On-premise远程代码执行漏洞 漏洞描述 Sysaid Technologies SysAid是以色列Sysaid Technologies公司的一套IT服务管理解决方案。SysAid On-Premise是SysAid的本...
2023年4月1日 02:31
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

