
最新发布第951页
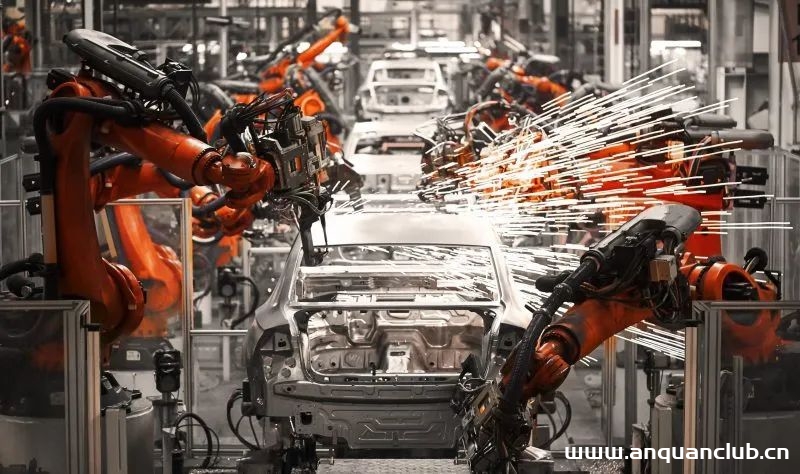
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
 2022年3月10日 23:40

bugbounty技巧聚合20220216
漏洞报告 POST URL跳转? 100$ http://hackerone.com/reports/1358977 爆破使用户无法收到2FA验证码导致无法登录 900$ http://hackerone.com/reports/1406495 挖洞技巧 CVE-2022-22536 EXP http...
2022年3月10日 23:29
CVE-2010-1302: Joomla! Component DW Graph – Local File Inclusion
漏洞标题 CVE-2010-1302: Joomla! Component DW Graph - Local File Inclusion 漏洞描述 A directory traversal vulnerability in dwgraphs.php in the DecryptWeb DW Graphs (com_dwgraphs) co...
2010年10月13日 05:42CVE-2022-3142: NEX-Forms Plugin < 7.9.7 - SQL Injection
漏洞标题 CVE-2022-3142: NEX-Forms Plugin < 7.9.7 - SQL Injection 漏洞描述 The NEX-Forms WordPress plugin before 7.9.7 does not properly sanitise and escape user input before usi...
2022年3月23日 13:49CVE-2010-1307: Joomla! Component Magic Updater – Local File Inclusion
漏洞标题 CVE-2010-1307: Joomla! Component Magic Updater - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Magic Updater (com_joomlaupdater) component for J...
2010年12月1日 07:17CVE-2020-29395: WordPress EventON Calendar 3.0.5 – Cross-Site Scripting
漏洞标题 CVE-2020-29395: Wordpress EventON Calendar 3.0.5 - Cross-Site Scripting 漏洞描述 Wordpress EventON Calendar 3.0.5 is vulnerable to cross-site scripting because it allows a...
2020年6月12日 05:16
记一次某事业单位的二杀
记一次某事业单位的二杀作者:用户iT40DJEXyzhttps://xz.aliyun.com/news/91912文章转载自 先知社区 思路总结:找到同一个子域名的其他网站 把存在弱口令登录成功的响应包复制 然后替换给目标网...

 2026年4月24日 17:11
CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure
漏洞标题 CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure 漏洞描述 A vulnerability has been found in Anhui Xufan Information Technology EasyCVR up to 2.7.0 and classified...
2025年4月22日 10:46CVE-2010-4282: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2010-4282: phpShowtime 2.0 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in Pandora FMS before 3.1.1 allow remote attackers to include an...
2010年7月1日 11:00CVE-2019-2725: Oracle WebLogic Remote Code Execution
漏洞标题 CVE-2019-2725: Oracle WebLogic Remote Code Execution 漏洞描述 Vulnerability in the Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web Services...
2019年4月29日 20:47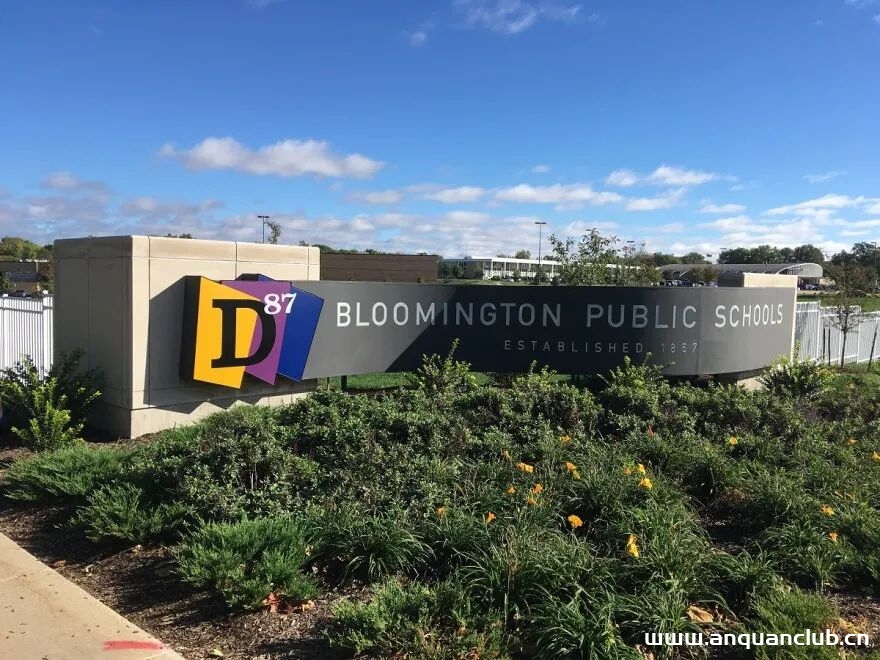
美国学区网络保险费用上涨至去年三倍多
根据伊利诺伊州布卢明顿87学区公布的责任保险费用明细表,其网络保险续保费用从2021年的6661美元跃升至今年的22229美元,增幅约为234%。学区:由州立法机关创设、组织的准市政法人,负责该州公...
2022年3月10日 23:40CVE-2024-47374: LiteSpeed Cache <= 6.5.0.2 - Stored XSS
漏洞标题 CVE-2024-47374: LiteSpeed Cache <= 6.5.0.2 - Stored XSS 漏洞描述 LiteSpeed Technologies LiteSpeed Cache versions up to 6.5.0.2 contain a stored cross-site scripting cau...
2024年4月13日 23:54docker容器调用yum报错的解决办法_docker
在本篇文章里小编给大家分享的是关于docker容器调用yum报错的解决办法,有兴趣的朋友们可以参考下。 dockerfile里或者在容器里执行yum,报错,找不到源(invalid baseurl xxx),但是宿主机上执行...
2024年3月6日 20:39CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution
漏洞标题 CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution 漏洞描述 A remote code execution vulnerability in MobileIron Co...
2020年3月22日 20:59CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 – Directory Traversal
漏洞标题 CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Downloads Attach (com_perchad...
2010年9月12日 16:04CVE-2022-40032: Simple Task Managing System v1.0 – SQL Injection
漏洞标题 CVE-2022-40032: Simple Task Managing System v1.0 - SQL Injection 漏洞描述 SQL injection occurs when a web application doesn't properly validate or sanitize user input...
2022年11月6日 15:51
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

