
最新发布第951页
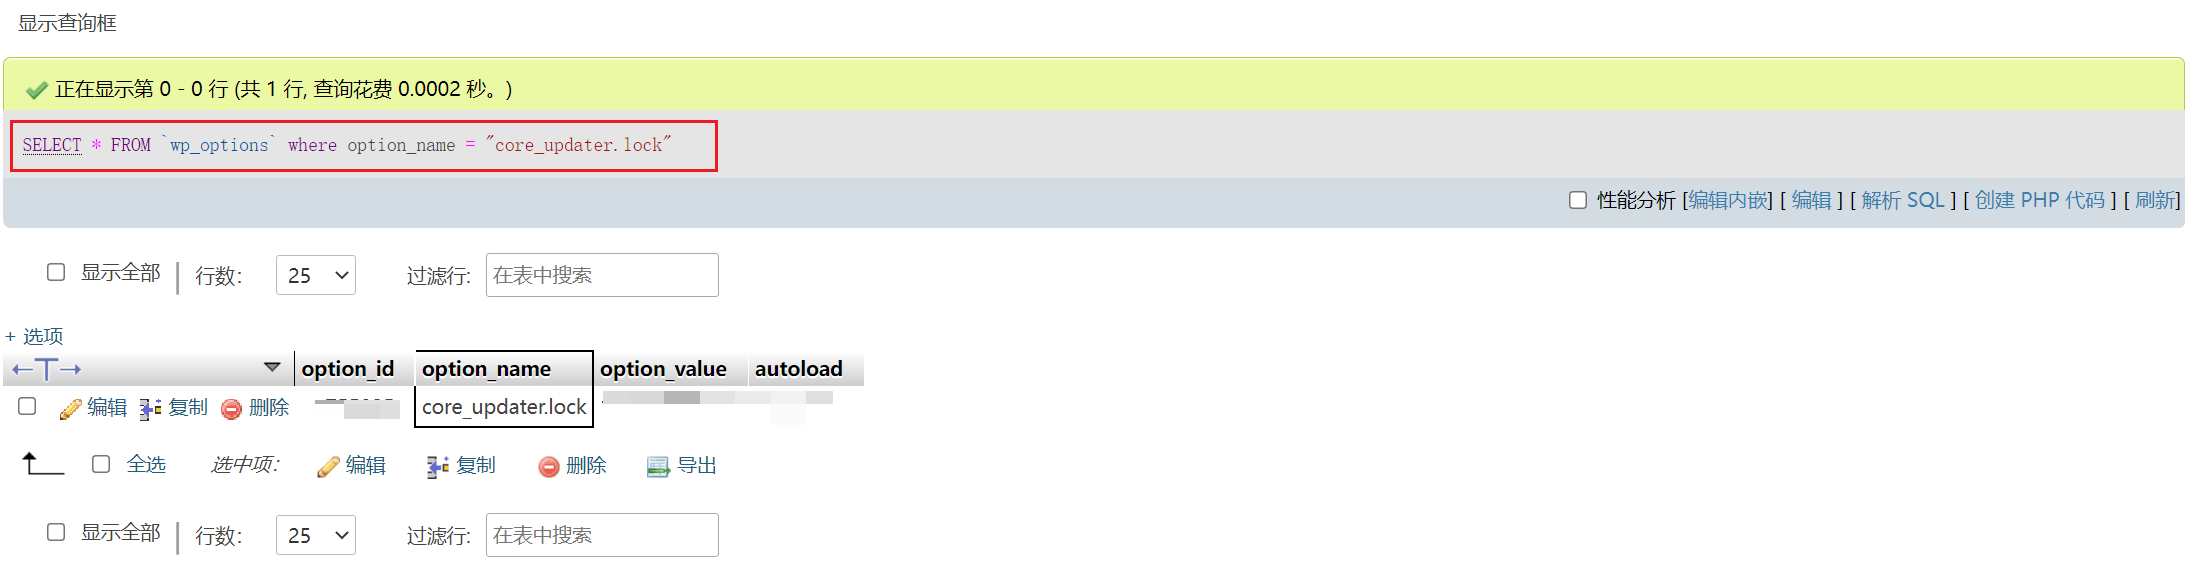
升级WordPress提示另一更新正在进行的原因及解决办法
前言 今天进行wordpress更新的时间遇到了一个小问题:升级WordPress 另一更新正在进行。出现这个提示,多数情况是上传一次的更新还没有结束,然后重新点击了刷新页面,导致更新中断。 原因分析 ...

 2023年10月28日 10:19

Belkin N150 路径遍历(CVE-2014-2962)
漏洞标题 Belkin N150 路径遍历(CVE-2014-2962) 漏洞描述 固件版本低于1.00.08的Belkin N150 F9K1009 v1路由器上的webproccgi模块中存在路径遍历漏洞,远程攻击者可借助getpage参数中的完整路径...
 2014年5月31日 15:29
CVE-2023-42793: JetBrains TeamCity < 2023.05.4 - Remote Code Execution
漏洞标题 CVE-2023-42793: JetBrains TeamCity < 2023.05.4 - Remote Code Execution 漏洞描述 In JetBrains TeamCity before 2023.05.4 authentication bypass leading to RCE on TeamCity ...
2023年5月2日 20:39Cacti CVE-2023-39361 SQL注入漏洞
漏洞标题 Cacti CVE-2023-39361 SQL注入漏洞 漏洞描述 Cacti CVE-2023-39361 SQL注入漏洞 日期: 2024-02-07 | 影响软件: Cacti | PoC代码 暂无
2023年6月28日 02:37CVE-2020-35736: GateOne 1.1 – Local File Inclusion
漏洞标题 CVE-2020-35736: GateOne 1.1 - Local File Inclusion 漏洞描述 GateOne 1.1 allows arbitrary file retrieval without authentication via /downloads/.. local file inclusion becau...
2020年6月16日 18:16CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年2月14日 18:32CVE-2025-53364: Parse Server – GraphQL Schema Information Disclosure
漏洞标题 CVE-2025-53364: Parse Server - GraphQL Schema Information Disclosure 漏洞描述 The Parse Server GraphQL API previously allowed public access to the GraphQL schema without r...
2025年6月12日 07:35CVE-2020-16139: Cisco Unified IP Conference Station 7937G – Denial-of-Service
漏洞标题 CVE-2020-16139: Cisco Unified IP Conference Station 7937G - Denial-of-Service 漏洞描述 Cisco Unified IP Conference Station 7937G 1-4-4-0 through 1-4-5-7 allows attackers t...
2020年12月22日 20:26CVE-2024-22024: Ivanti Connect Secure – XXE
漏洞标题 CVE-2024-22024: Ivanti Connect Secure - XXE 漏洞描述 Ivanti Connect Secure is vulnerable to XXE (XML External Entity) injection. PoC代码
2024年9月25日 14:35CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年3月12日 01:06CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Gadget Factory (com_gadgetfactory) compone...
2010年12月27日 23:40CVE-2016-8706: Memcached Server SASL Authentication – Remote Code Execution
漏洞标题 CVE-2016-8706: Memcached Server SASL Authentication - Remote Code Execution 漏洞描述 An integer overflow in process_bin_sasl_auth function in Memcached, which is responsib...
2016年2月23日 21:07CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure
漏洞标题 CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure 漏洞描述 WordPress Metform plugin through 2.1.3 is susceptible to information disclosure due to improp...
2022年5月14日 18:35
记手工SQL数字报错型注入
前言 上篇已经发了一篇回显型SQL注入,SQL剩下的还有报错型、盲注,今天再记一下报错型的流程,仅做参考 正文 1.先通过引号 判断该网站为数字型,payload直接拼接,无需引号闭合,当网站后直接...
2022年3月10日 23:39CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 – Directory Traversal
漏洞标题 CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Tomcat administrative web interface in ...
2013年6月15日 17:35CVE-2018-7602: Drupal – Remote Code Execution
漏洞标题 CVE-2018-7602: Drupal - Remote Code Execution 漏洞描述 Drupal 7.x and 8.x contain a remote code execution vulnerability that exists within multiple subsystems. This potent...
2018年6月19日 06:23
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

