
最新发布第952页
[原创]CVE-2016-0095提权漏洞学习笔记-二进制漏洞
一.前言 1.漏洞信息 该漏洞是在win32k中的bGetRealizedBrush产生的,是一个内核空指针解引用的漏洞,利用该漏洞可以完成提权操作。由于有公开的POC,所以对这个漏洞的分析和利用就变得简单,POC...
 2022年3月25日 11:05
AWS S3 对象存储攻防
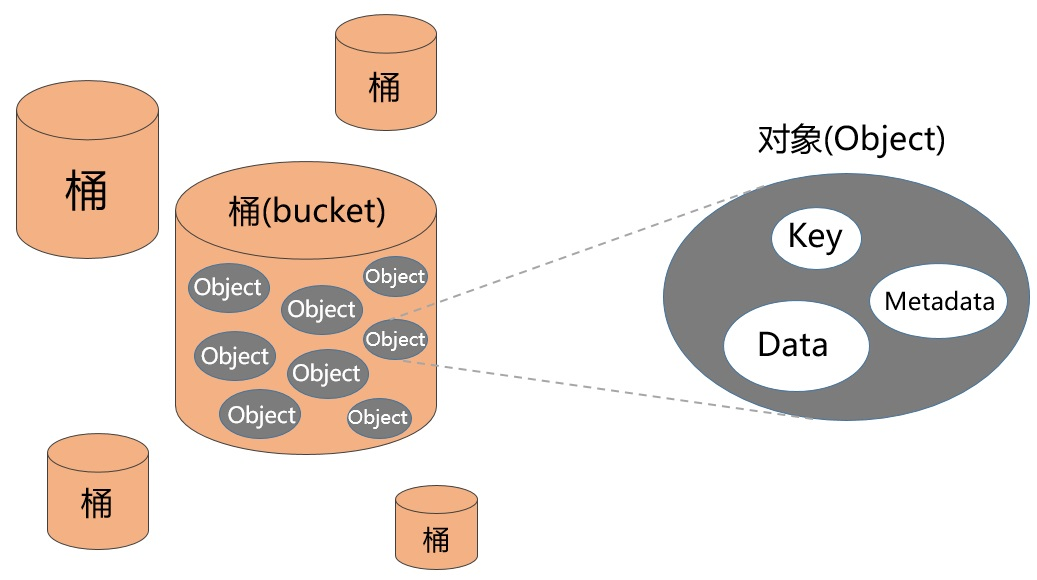
0x00 前言 对象存储(Object-Based Storage),也可以叫做面向对象的存储,现在也有不少厂商直接把它叫做云存储。 说到对象存储就不得不提 Amazon,Amazon S3 (Simple Storage Service) 简单存...
2022年3月10日 23:34
Adobe Connect < 12.1.5文件泄露(CVE-2023-22232)
漏洞标题 Adobe Connect < 12.1.5文件泄露(CVE-2023-22232) 漏洞描述 Adobe Connect版本11.4.5(及更早版本)、12.1.5(及较早版本)受到不当访问控制漏洞的影响,该漏洞可能导致绕过安全功...
2023年7月22日 22:04CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover
漏洞标题 CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover 漏洞描述 Flowise versions 3.0.5 and earlier had a vulnerability in the forgot-password endpoint, which returned vali...
2025年11月16日 10:08Apache Nifi 信息泄露漏洞(CVE-2024-56512)
漏洞标题 Apache Nifi 信息泄露漏洞(CVE-2024-56512) 漏洞描述 ApacheNiFi是一款用于提取、转换和加载数据的软件工具。NiFi通过内置处理器集成了许多不同的数据类型和文件格式。通过集成FTL、S...
2024年10月14日 06:31
docker logs-查看docker容器日志的实现_docker
这篇文章主要介绍了docker logs-查看docker容器日志的实现方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 通过docker logs命令可以查看容器的日志。 命令格式: $ doc...
2022年8月10日 20:46CVE-2019-16932: Visualizer <3.3.1 - Blind Server-Side Request Forgery
漏洞标题 CVE-2019-16932: Visualizer <3.3.1 - Blind Server-Side Request Forgery 漏洞描述 Visualizer prior to 3.3.1 suffers from a blind server-side request forgery vulnerability ...
2019年11月6日 08:07CVE-2021-4073: RegistrationMagic <= 5.0.1.7 - Authentication Bypass
漏洞标题 CVE-2021-4073: RegistrationMagic <= 5.0.1.7 - Authentication Bypass 漏洞描述 RegistrationMagic WordPress plugin versions <= 5.0.1.7 contain an authentication bypass ...
2021年4月13日 18:12Apache Solr XXE漏洞(CVE-2017-12629)
漏洞标题 Apache Solr XXE漏洞(CVE-2017-12629) 漏洞描述 【漏洞对象】Apache Solr 【涉及版本】Apache Solr before 7.1.0 【漏洞描述】该漏洞可用于任何参数为deftype =xmlparser的查询请求,...
2017年3月18日 19:33CVE-2023-49494: DedeCMS v5.7.111 – Cross-Site Scripting
漏洞标题 CVE-2023-49494: DedeCMS v5.7.111 - Cross-Site Scripting 漏洞描述 DedeCMS v5.7.111 was discovered to contain a reflective cross-site scripting (XSS) vulnerability via the c...
2023年6月11日 08:08CVE-2021-41192: Redash Setup Configuration – Default Secrets Disclosure
漏洞标题 CVE-2021-41192: Redash Setup Configuration - Default Secrets Disclosure 漏洞描述 Redash Setup Configuration is vulnerable to default secrets disclosure (Insecure Default I...
2021年6月24日 23:33CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting 漏洞描述 WordPress Persian Woocommerce plugin through 5.8.0 contains a cross-site scripting...
2021年4月24日 21:03(CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞
漏洞标题 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞 漏洞描述 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行...
2024年10月17日 02:02CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple Map (com_multimap...
2010年9月20日 09:39CVE-2020-11441: phpMyAdmin 5.0.2 – CRLF Injection
漏洞标题 CVE-2020-11441: phpMyAdmin 5.0.2 - CRLF Injection 漏洞描述 phpMyAdmin 5.0.2 allows CRLF injection, as demonstrated by %0D%0Astring%0D%0A inputs to login form fields causin...
2020年6月17日 06:53CVE-2015-4127: WordPress Church Admin <0.810 - Cross-Site Scripting
漏洞标题 CVE-2015-4127: WordPress Church Admin <0.810 - Cross-Site Scripting 漏洞描述 WordPress Church Admin plugin before 0.810 allows remote attackers to inject arbitrary web ...
2015年2月11日 00:30
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

