
最新发布第953页

ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞
漏洞标题 ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞 漏洞描述 ConnectWise ScreenConnect存在身份验证绕过漏洞,此漏洞是由于对url验证不充分导致的,特殊的url可绕过验证并访...
 2024年11月28日 23:39
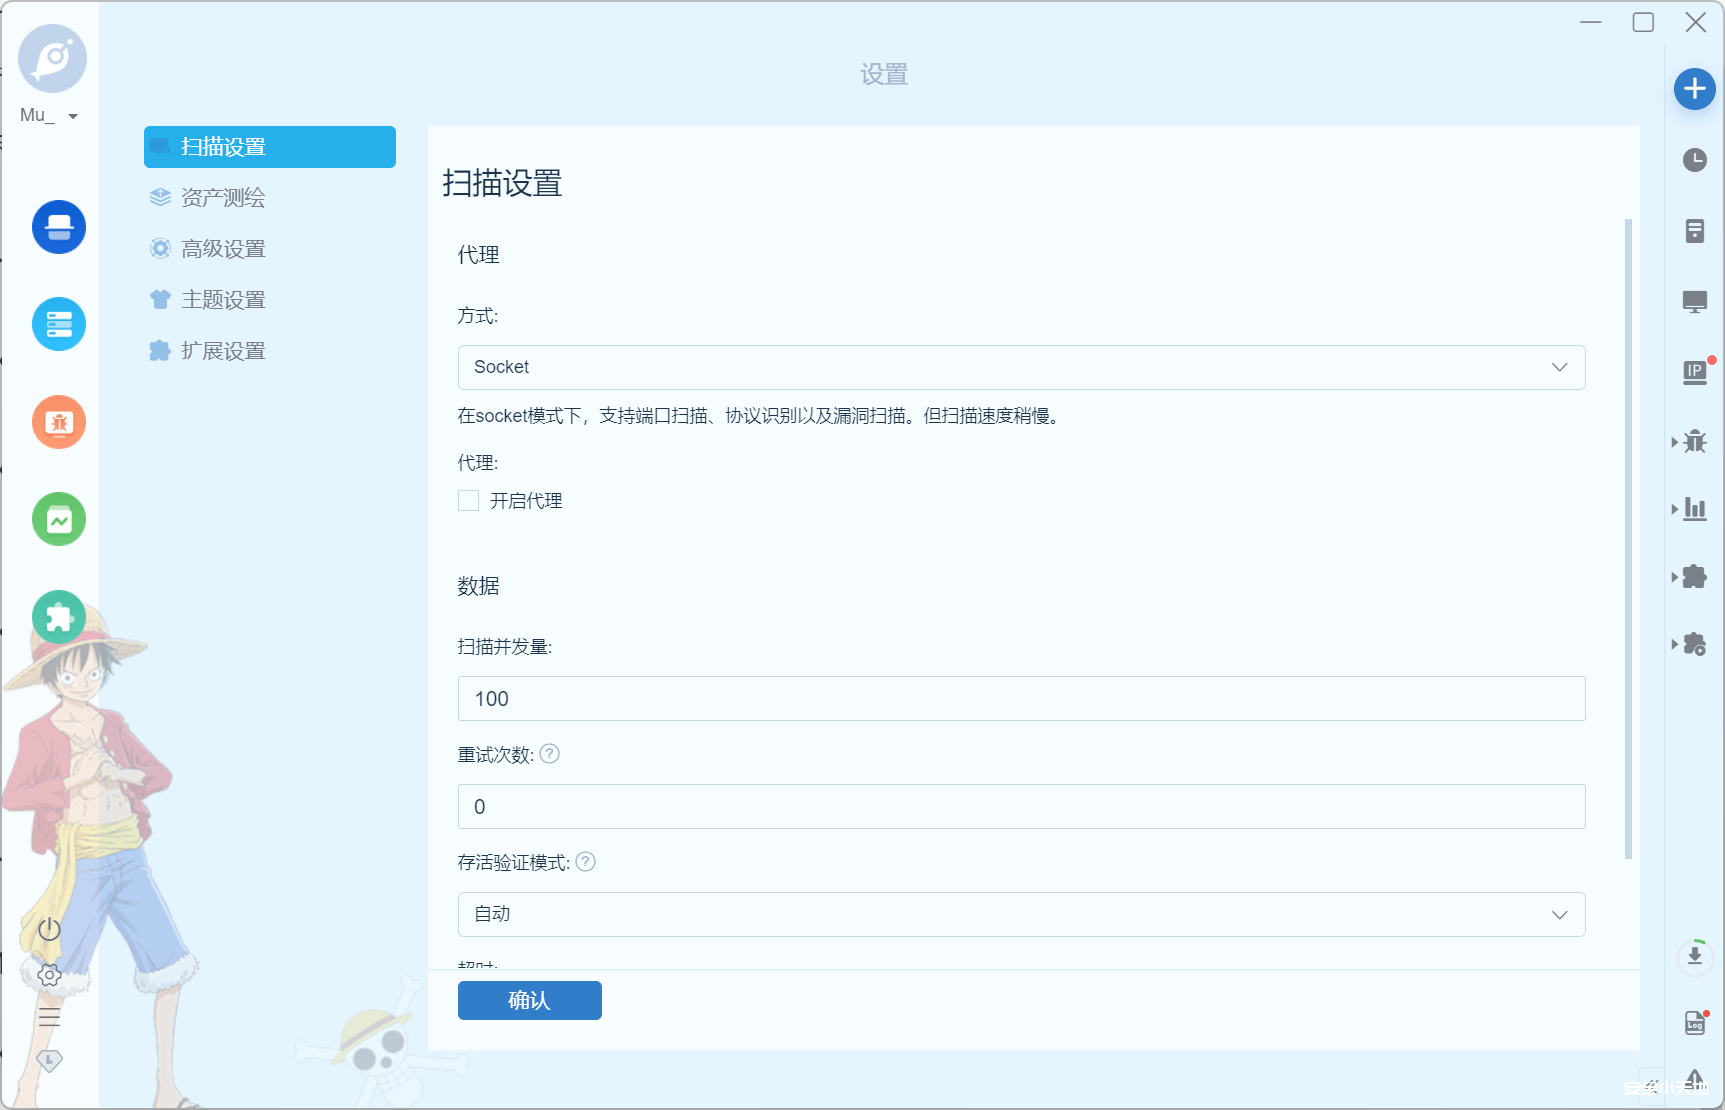
关于全局代理与局部代理的介绍
1. 为什么要全局代理 在渗透的时候要保护好自己啊,不要被溯源到。 在买的一些VPS上做扫描的时候,有可能会触发到VPS厂商(搬瓦工、Vultr的都有遇到过)的安全机制(如DDoS),将我们的VPS停机。做...

 2023年3月26日 11:04
CVE-2021-39350: FV Flowplayer Video Player WordPress plugin – Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-39350: FV Flowplayer Video Player WordPress plugin - Authenticated Cross-Site Scripting 漏洞描述 The FV Flowplayer Video Player WordPress plugin is vulnerable to ...
2021年5月14日 12:53
Navicat 连接服务器端中的docker数据库的方法_docker
这篇文章主要介绍了Navicat 连接服务器端中的docker数据库,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 启动docekr中mysql 容器 使用命令: do...
2022年7月7日 21:14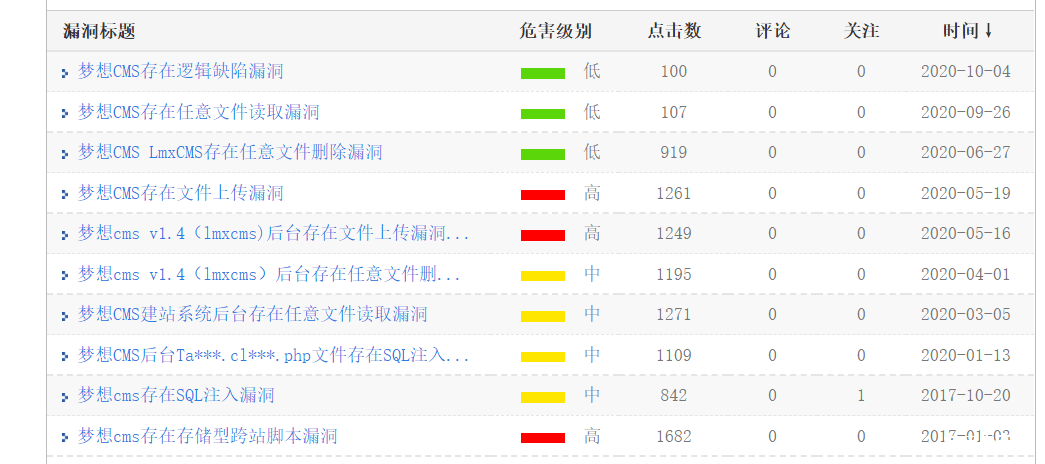
【CNVD-1day代码审计】 梦想CMS1.4代码审计学习
前言 每天学习一天,走大佬走过的路线,向大佬逐步靠近,虽然这个路程很难,同时有一大堆的问题让人劝退,坚持一点是一点吧。 介绍 梦想CMS简称“lmxcms”是一套开源的网站管理系统(cms),无...
2023年6月3日 17:17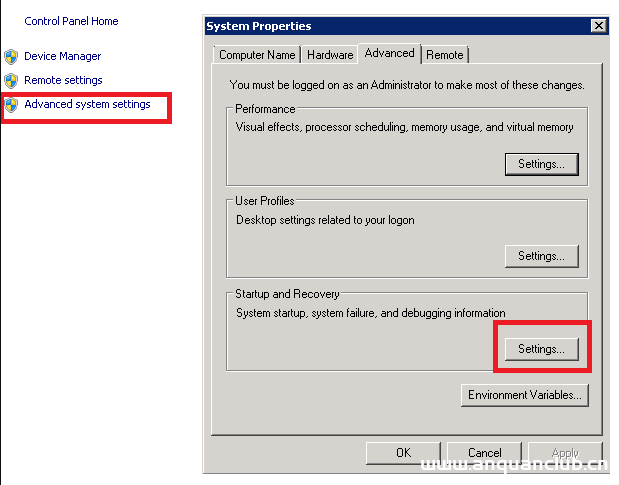
Windows Server 2008 r2服务器无故自动重启故障的解决方法_win服务器
Windows Server 2008服务器自动重启!登陆服务器之后,随便做什么操作,一两分钟服务器就自动重启,这里就给大家分享一下解决方法 Windows Server 2008服务器自动重启!登陆服务器之后,随便做...
2024年6月1日 20:43CVE-2010-1534: Joomla! Component Shoutbox Pro – Local File Inclusion
漏洞标题 CVE-2010-1534: Joomla! Component Shoutbox Pro - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Shoutbox Pro (com_shoutbox) component for Joomla! ...
2010年1月30日 08:21CVE-2018-17283: Zoho ManageEngine OpManager – SQL Injection
漏洞标题 CVE-2018-17283: Zoho ManageEngine OpManager - SQL Injection 漏洞描述 Zoho ManageEngine OpManager before 12.3 Build 123196 does not require authentication for /oputilsServl...
2018年11月6日 22:49CVE-2024-13624: WordPress WPMovieLibrary Plugin <= 2.1.4.8 - Cross-Site Scripting
漏洞标题 CVE-2024-13624: WordPress WPMovieLibrary Plugin <= 2.1.4.8 - Cross-Site Scripting 漏洞描述 The WPMovieLibrary WordPress plugin through version 2.1.4.8 contains a reflec...
2024年9月9日 00:24CVE-2021-40868: Cloudron 6.2 Cross-Site Scripting
漏洞标题 CVE-2021-40868: Cloudron 6.2 Cross-Site Scripting 漏洞描述 In Cloudron 6.2, the returnTo parameter on the login page is vulnerable to cross-site scripting. PoC代码
2021年11月12日 22:34CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting
漏洞标题 CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.6.0 and earlier allows attac...
2017年10月22日 11:10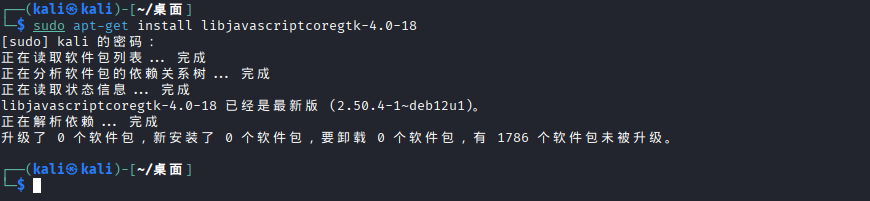
EasyTools 渗透测试工具箱 Kali系统安装教程
前言 本教程演示使用kali系统 └─$ lsb_release -a No LSB modules are available. Distributor ID: Kali Description: Kali GNU/Linux Rolling Release: 2025.4 Codename: kali-rolling EasyT...
2026年3月1日 15:46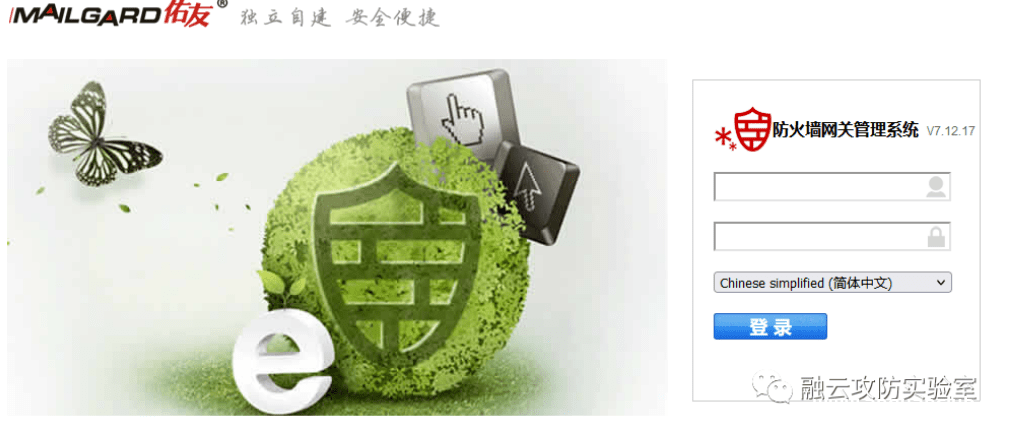
佑友防火墙 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 佑友防火墙 后台命令执行漏洞 佑友防火墙+路由,保障您的网络更安全更稳定。弥补传统路由器因内外人数增加带来的网络延迟和不稳定问题...
2026年2月13日 12:53(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年1月26日 04:18CVE-2021-3293: emlog 5.3.1 Path Disclosure
漏洞标题 CVE-2021-3293: emlog 5.3.1 Path Disclosure 漏洞描述 emlog v5.3.1 is susceptible to full path disclosure via t/index.php, which allows an attacker to see the path to the we...
2021年10月23日 20:12Apache Solr Velocity 模版注入漏洞(CVE-2019-17558)
漏洞标题 Apache Solr Velocity 模版注入漏洞(CVE-2019-17558) 漏洞描述 Apache Solr是美国阿帕奇(Apache)基金会的一款基于Lucene(一款全文搜索引擎)的搜索服务器。该产品支持层面搜索、...
2019年7月7日 00:54
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

