
最新发布第953页

CVE-2024-10915: D-Link NAS – Command Injection via Group Parameter
漏洞标题 CVE-2024-10915: D-Link NAS - Command Injection via Group Parameter 漏洞描述 A vulnerability was found in D-Link DNS-320, DNS-320LW, DNS-325 and DNS-340L up to 20241028. It...
 2024年12月16日 11:21
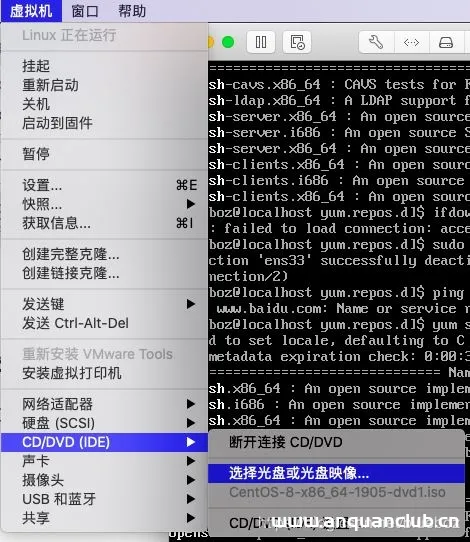
CentOS8 配置本地yum源的详细教程_Linux
centos8发行版通过 BaseOS 和应用流 (AppStream) 仓库发布,这篇文章主要介绍了CentOS8 配置本地yum源的详细教程,需要的朋友可以参考下 centos8发行版通过 BaseOS 和应用流 (AppStream) 仓库发...
2026年5月19日 11:47CVE-2014-6271: ShellShock – Remote Code Execution
漏洞标题 CVE-2014-6271: ShellShock - Remote Code Execution 漏洞描述 GNU Bash through 4.3 processes trailing strings after function definitions in the values of environment variable...
2014年12月7日 14:40
总结Docker不适合部署数据库的7大原因_docker
在本篇文章里小编给大家整理一篇关于Docker不适合部署数据库的7大原因,有兴趣的朋友们可以参考学习下。 近2年Docker非常的火热,各位开发者恨不得把所有的应用、软件都部署在Docker容器中,但...
2022年11月3日 21:55CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年12月20日 08:32CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection
漏洞标题 CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection 漏洞描述 WordPress Gift Vouchers plugin before 4.1.8 contains a blind SQL injection vulnerability vi...
2018年7月4日 17:00CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect
漏洞标题 CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect 漏洞描述 WordPress PhastPress plugin before 1.111 contains an open redirect vulnerability. An attacker can r...
2021年5月13日 05:13CVE-2023-22463: KubePi JwtSigKey – Admin Authentication Bypass
漏洞标题 CVE-2023-22463: KubePi JwtSigKey - Admin Authentication Bypass 漏洞描述 KubePi is a k8s panel. The jwt authentication function of KubePi through version 1.6.2 uses hard-co...
2023年11月10日 04:32CVE-2022-38295: Cuppa CMS v1.0 – Cross Site Scripting
漏洞标题 CVE-2022-38295: Cuppa CMS v1.0 - Cross Site Scripting 漏洞描述 Cuppa CMS v1.0 was discovered to contain a cross-site scripting vulnerability at /table_manager/view/cu_user...
2022年8月24日 00:45CVE-2022-25356: Alt-n/MDaemon Security Gateway <=8.5.0 - XML Injection
漏洞标题 CVE-2022-25356: Alt-n/MDaemon Security Gateway <=8.5.0 - XML Injection 漏洞描述 Alt-n/MDaemon Security Gateway through 8.5.0 is susceptible to XML injection via Securit...
2022年3月17日 01:39CVE-2019-19908: phpMyChat-Plus 1.98 – Cross-Site Scripting
漏洞标题 CVE-2019-19908: phpMyChat-Plus 1.98 - Cross-Site Scripting 漏洞描述 phpMyChat-Plus 1.98 contains a cross-site scripting vulnerability via pmc_username parameter of pass_re...
2019年6月20日 23:19CVE-2018-13317: TOTOLINK A3002RU 1.0.8 – Information Disclosure
漏洞标题 CVE-2018-13317: TOTOLINK A3002RU 1.0.8 - Information Disclosure 漏洞描述 TOTOLINK A3002RU firmware version 1.0.8 contains a vulnerability in which an unauthenticated attac...
2018年1月12日 17:30
匿名者泄露雀巢10GB敏感数据,作为其仍在俄罗斯运营的惩罚
3月22日,匿名者黑客组织在推特账户上发布了瑞士饮品和食品巨头雀巢公司的一份数据库,约有10GB敏感数据泄露,包括公司电子邮件、密码,以及与商业客户相关的数据。同时,匿名者黑客组织还呼吁...
2022年3月27日 14:55CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) – Insecure Deserialization
漏洞标题 CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) - Insecure Deserialization 漏洞描述 A deserialization of untrusted data vulnerability affecting DELMIA Apriso ...
2025年6月7日 22:19
CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting
漏洞标题 CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting 漏洞描述 Jira Subversion ALM for Enterprise before 8.8.2 contains a cross-site scripting...
2020年1月1日 21:39
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

