
最新发布第954页

CVE-2023-4568: PaperCut NG Unauthenticated XMLRPC Functionality
漏洞标题 CVE-2023-4568: PaperCut NG Unauthenticated XMLRPC Functionality 漏洞描述 PaperCut NG allows for unauthenticated XMLRPC commands to be run by default. Versions 22.0.12 and ...
 2023年3月12日 14:38
CVE-2022-31704: VMware vRealize Log Insight – Improper Access Control to RCE
漏洞标题 CVE-2022-31704: VMware vRealize Log Insight - Improper Access Control to RCE 漏洞描述 The vRealize Log Insight contains a broken access control vulnerability. An unauthent...
2022年4月22日 10:46CVE-2016-4977: Spring Security OAuth2 Remote Command Execution
漏洞标题 CVE-2016-4977: Spring Security OAuth2 Remote Command Execution 漏洞描述 Spring Security OAuth versions 2.0.0 to 2.0.9 and 1.0.0 to 1.0.5 contain a remote command execution...
2016年12月8日 21:29CVE-2021-24666: WordPress Podlove Podcast Publisher <3.5.6 - SQL Injection
漏洞标题 CVE-2021-24666: WordPress Podlove Podcast Publisher <3.5.6 - SQL Injection 漏洞描述 WordPress Podlove Podcast Publisher plugin before 3.5.6 is susceptible to SQL inject...
2021年2月5日 03:15CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
2018年3月21日 11:25CVE-2021-39501: EyouCMS 1.5.4 Open Redirect
漏洞标题 CVE-2021-39501: EyouCMS 1.5.4 Open Redirect 漏洞描述 EyouCMS 1.5.4 is vulnerable to an Open Redirect vulnerability. An attacker can redirect a user to a malicious url via ...
2021年8月27日 16:47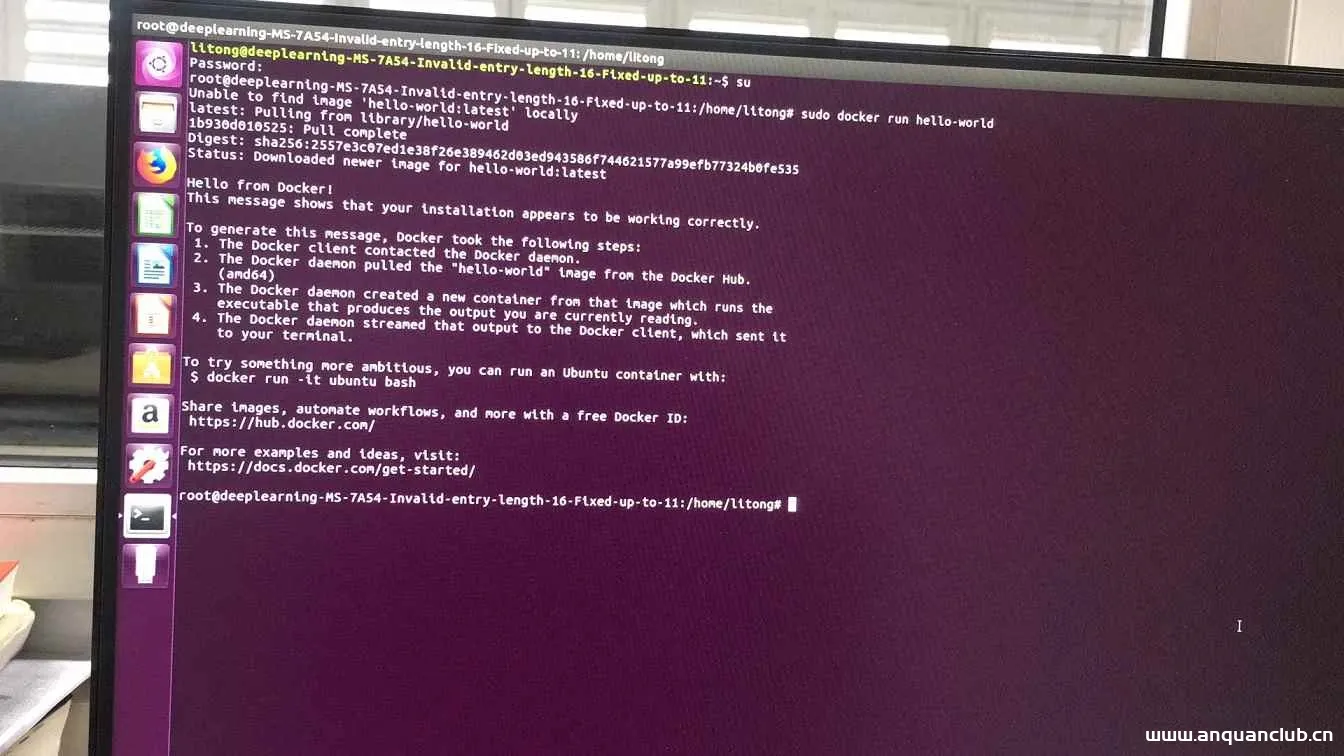
Linux服务器搭建nvidia-docker环境过程详解_Linux
这篇文章主要介绍了Linux服务器搭建nvidia-docker环境过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 docker相当于一个容器,其...
2023年9月10日 21:36CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年4月27日 03:18CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年4月14日 03:04CVE-2007-5728: phpPgAdmin <=4.1.1 - Cross-Site Scripting
漏洞标题 CVE-2007-5728: phpPgAdmin <=4.1.1 - Cross-Site Scripting 漏洞描述 phpPgAdmin 3.5 to 4.1.1, and possibly 4.1.2, is vulnerable to cross-site scripting and allows remote a...
2007年7月31日 04:36
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

 2022年4月14日 15:47
CVE-2025-13486: Advanced Custom Fields Extended < 0.9.2 - Remote Code Execution
漏洞标题 CVE-2025-13486: Advanced Custom Fields Extended < 0.9.2 - Remote Code Execution 漏洞描述 Advanced Custom Fields: Extended WordPress plugin 0.9.0.5 through 0.9.1.1 conta...
2025年1月30日 18:43CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting
漏洞标题 CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape a parameter before outputting it back in the page, leadi...
2024年5月21日 18:19CVE-2013-2251: Apache Struts 2 – DefaultActionMapper Prefixes OGNL Code Execution (S2-016)
漏洞标题 CVE-2013-2251: Apache Struts 2 - DefaultActionMapper Prefixes OGNL Code Execution (S2-016) 漏洞描述 In Struts 2 before 2.3.15.1 the information following "action:&quo...
2013年12月20日 08:47CVE-2016-1000130: WordPress e-search <=1.0 - Cross-Site Scripting
漏洞标题 CVE-2016-1000130: WordPress e-search <=1.0 - Cross-Site Scripting 漏洞描述 Wordpress plugin e-search 1.0 and before contains a cross-site scripting vulnerability via da...
2016年1月28日 11:03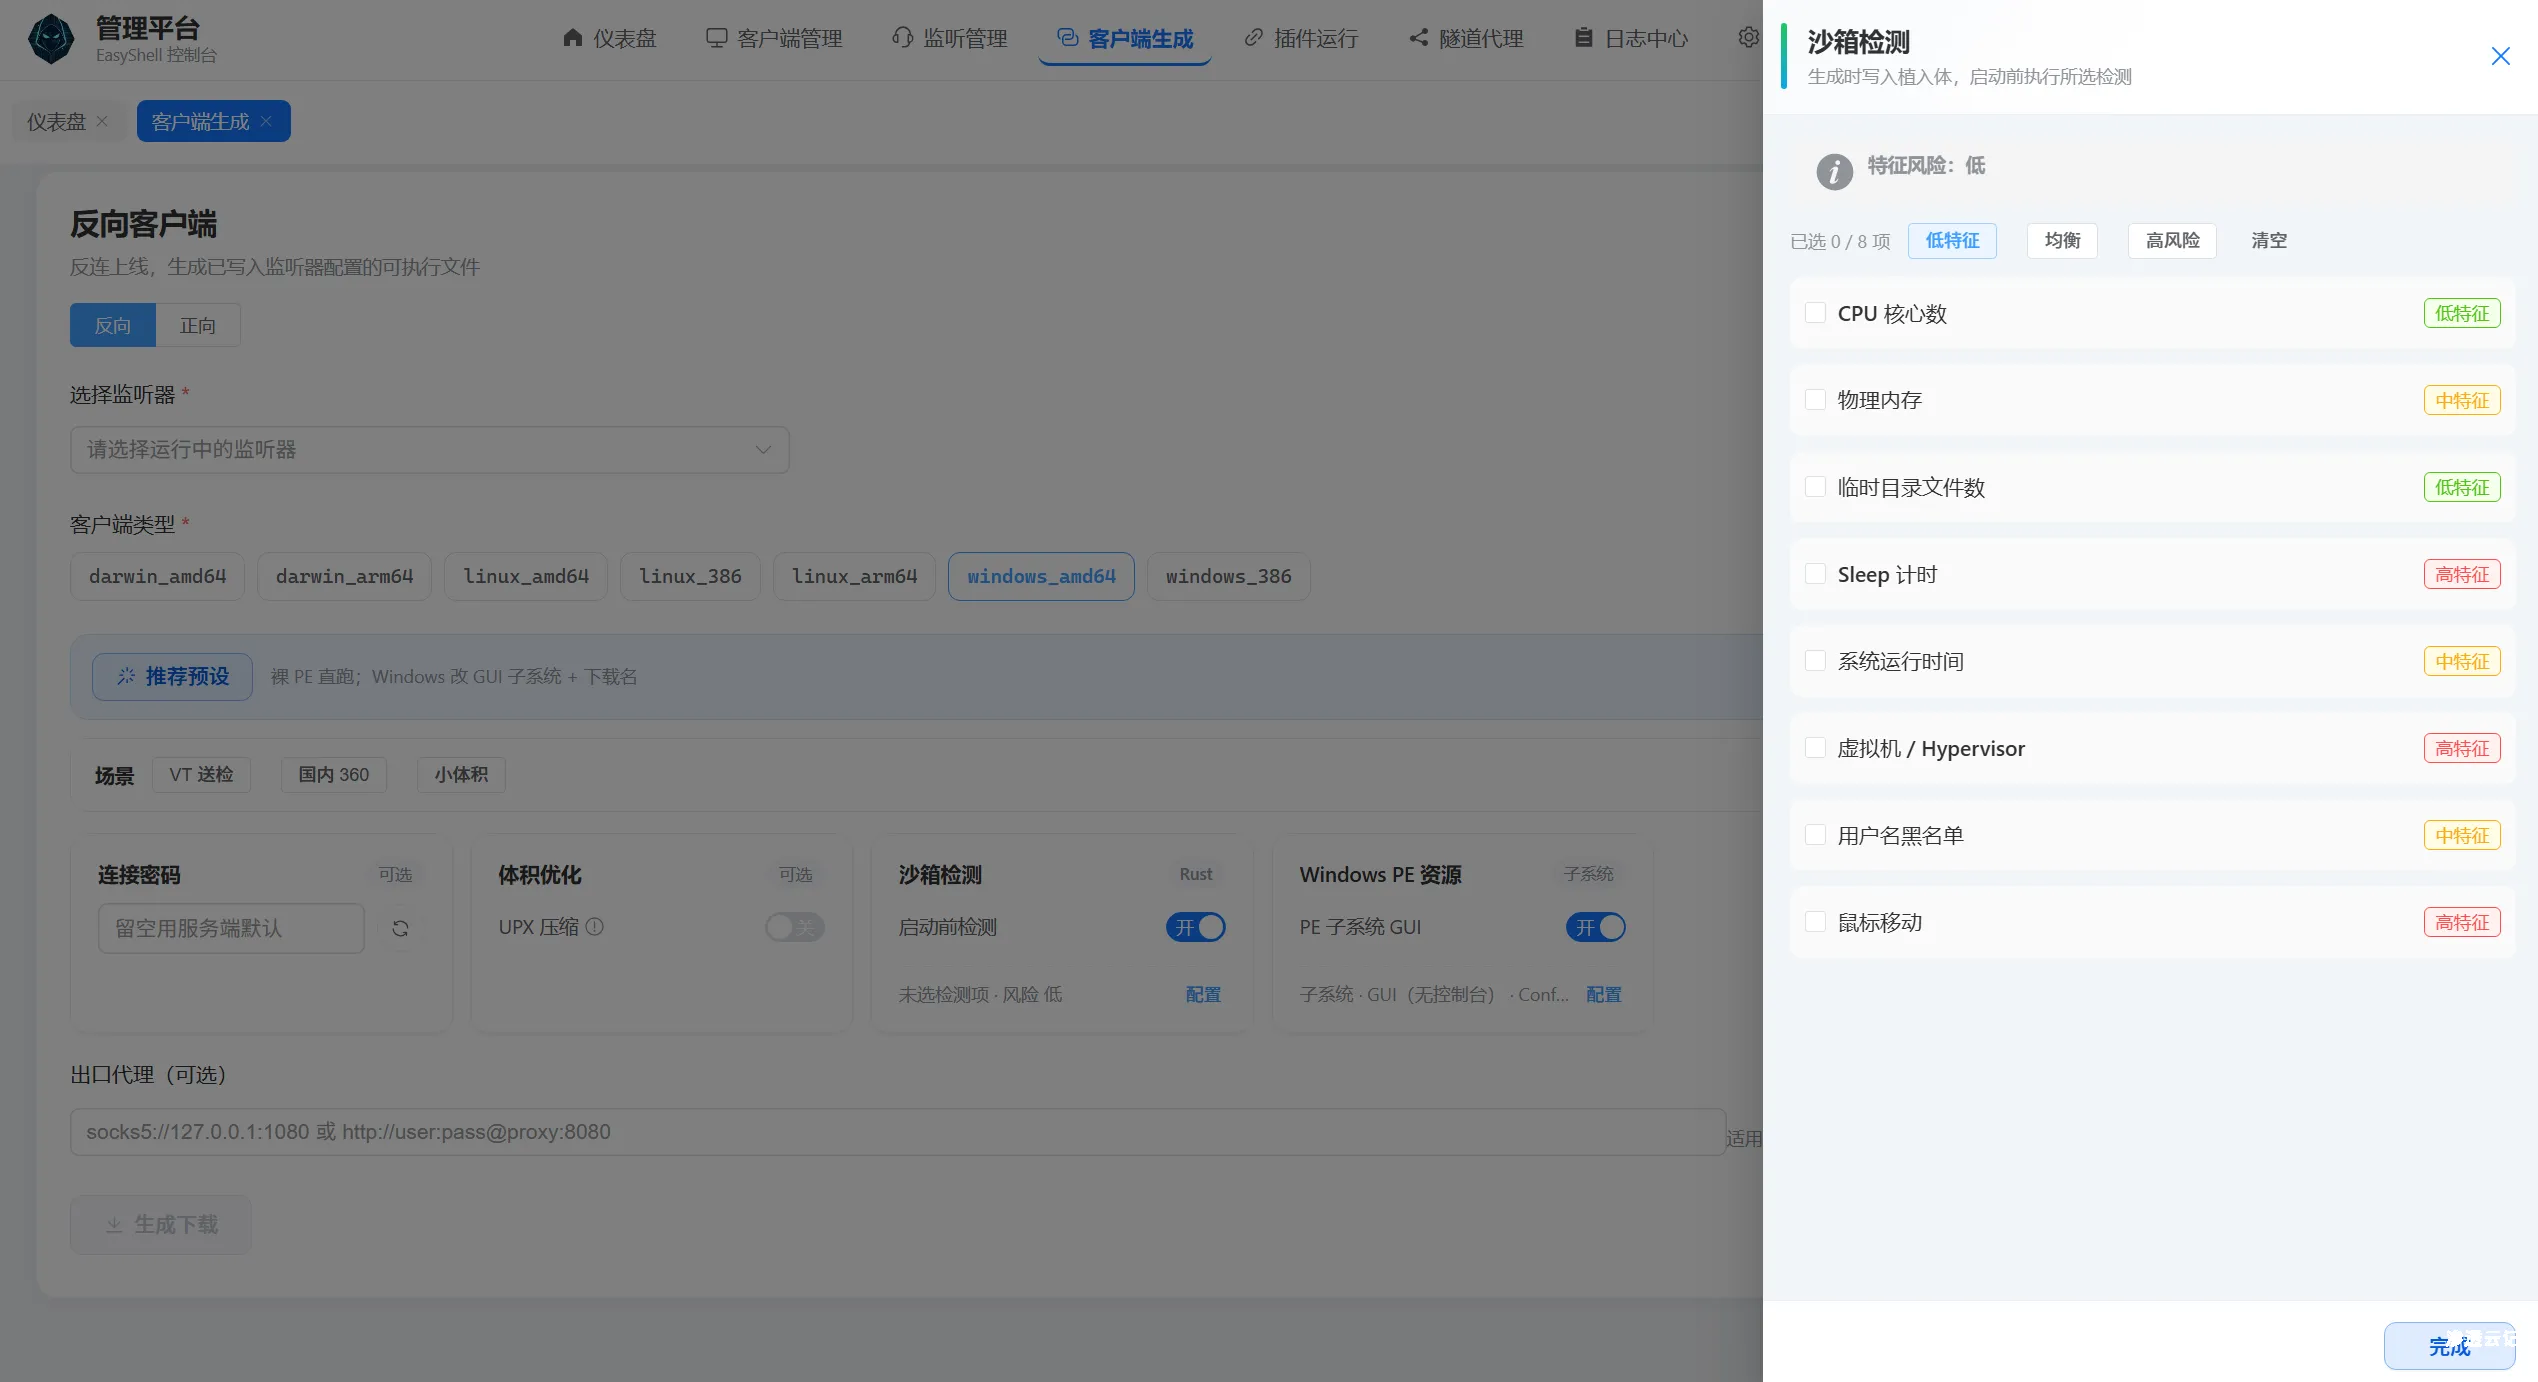
【工具更新】EasyShell v1.8版本更新,重构客户端,减小体积的同时增强免杀效果
前言 经过仔细思考,还是使用rust将客户端进行完整重构了一般,现在构建文件由原来的go(win)的10m压缩至2m,upx压缩之后只有700kb,虽然比不上完全由c/c#实现的客户端吧,但是也还是可以接受...
2026年5月29日 22:08
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

