
最新发布第956页

CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure
漏洞标题 CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure 漏洞描述 WordPress WPS Hide Login plugin before 1.9.1 is susceptible to incorrect authorization...
 2021年6月19日 19:02
CVE-2025-2747: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0006)
漏洞标题 CVE-2025-2747: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0006) 漏洞描述 An authentication bypass vulnerability in Kentico Xperience allows ...
2025年4月15日 13:50CVE-2022-3869: Froxlor < 0.10.38.2. - HTML Injection
漏洞标题 CVE-2022-3869: Froxlor < 0.10.38.2. - HTML Injection 漏洞描述 HTML Injection in GitHub repository froxlor/froxlor prior to 0.10.38.2. PoC代码
2022年8月7日 13:01CVE-2020-35848: Agentejo Cockpit <0.12.0 - NoSQL Injection
漏洞标题 CVE-2020-35848: Agentejo Cockpit <0.12.0 - NoSQL Injection 漏洞描述 Agentejo Cockpit prior to 0.12.0 is vulnerable to NoSQL Injection via the newpassword method of the ...
2020年8月3日 14:04CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
2023年12月12日 11:49CVE-2024-28623: RiteCMS 3.0.0 – Cross-site Scripting
漏洞标题 CVE-2024-28623: RiteCMS 3.0.0 - Cross-site Scripting 漏洞描述 RiteCMS v3.0.0 contains a reflected XSS caused by unsanitized input in the main_menu/edit_section component, ...
2024年9月12日 18:39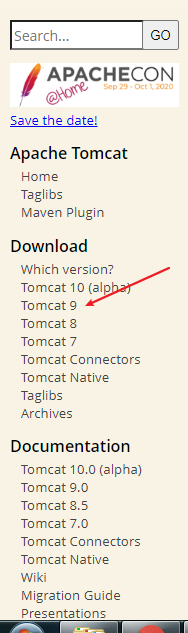
tomcat9 下载安装和配置+整合到eclipse的教程详解_Tomcat
这篇文章主要介绍了tomcat9 下载安装和配置+整合到eclipse,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 tomcat 官网 tomcat...
2023年9月5日 21:03CVE-2017-18516: LinkedIn by BestWebSoft < 1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2017-18516: LinkedIn by BestWebSoft < 1.0.5 - Cross-Site Scripting 漏洞描述 The bws-linkedin plugin before 1.0.5 for WordPress has multiple XSS issues. PoC代码
2017年8月23日 03:14CVE-2023-2986: Abandoned Cart Lite for WooCommerce – Authentication Bypass
漏洞标题 CVE-2023-2986: Abandoned Cart Lite for WooCommerce - Authentication Bypass 漏洞描述 The Abandoned Cart Lite for WooCommerce plugin for WordPress is vulnerable to authentic...
2023年12月11日 22:23CVE-2021-25085: WOOF WordPress plugin – Cross-Site Scripting
漏洞标题 CVE-2021-25085: WOOF WordPress plugin - Cross-Site Scripting 漏洞描述 The WOOF WordPress plugin does not sanitize or escape the woof_redraw_elements parameter before refle...
2021年6月21日 06:26CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting 漏洞描述 The plugin is affected by a cross-site scripting vulnerability within ...
2021年2月22日 20:10CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware – SQL Injection
漏洞标题 CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware - SQL Injection 漏洞描述 NETGEAR ProSafe SSL VPN multiple firmware versions were discovered to contain a SQL injection vul...
2022年6月2日 11:22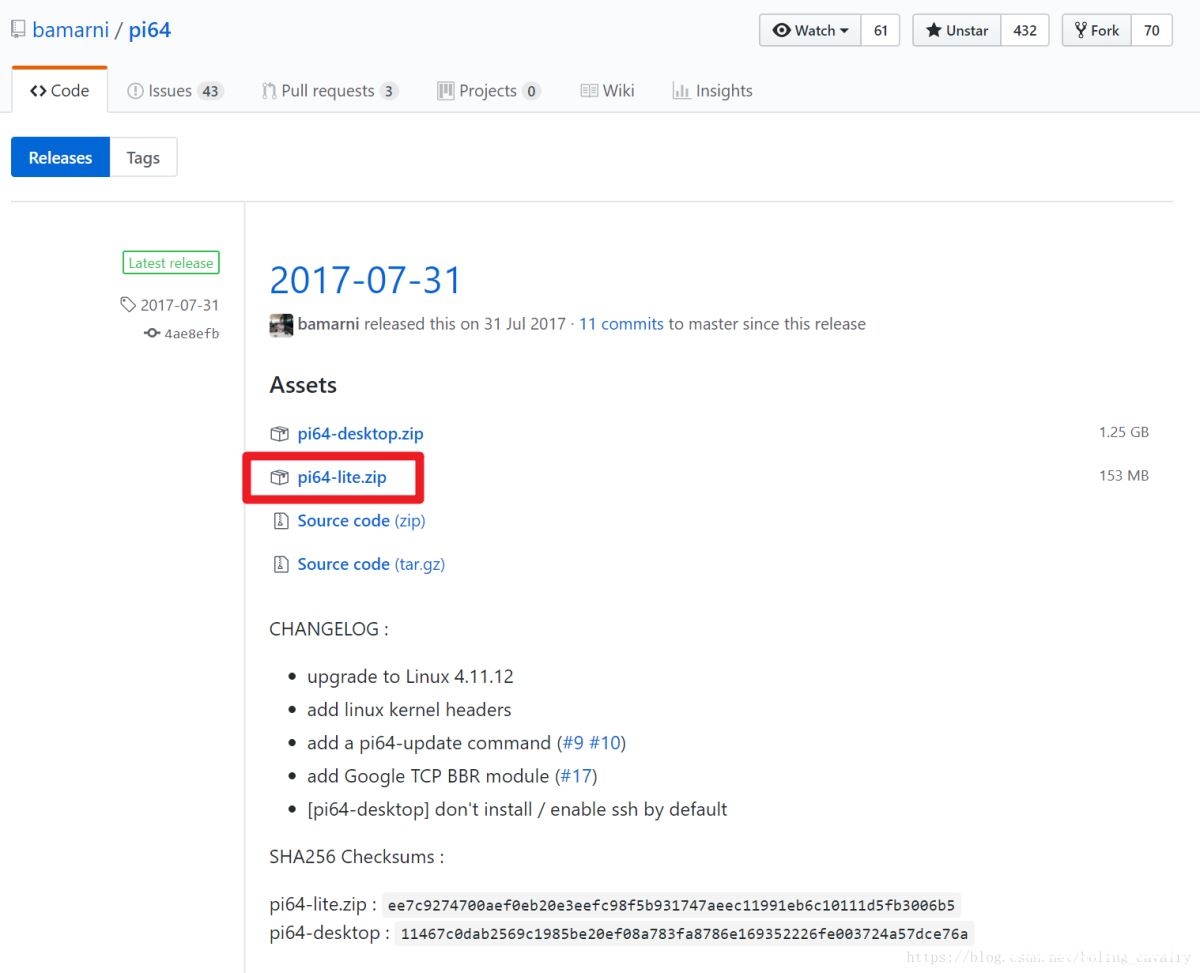
树莓派3B+安装64位ubuntu系统和docker工具的操作步骤详解_docker
这篇文章主要介绍了树莓派3B+安装64位ubuntu系统和docker工具,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 想在树莓派3B上安装一些64位应用(例...
2023年4月24日 20:58CVE-2024-4257: BlueNet Technology Clinical Browsing System 1.2.1 – Sql Injection
漏洞标题 CVE-2024-4257: BlueNet Technology Clinical Browsing System 1.2.1 - Sql Injection 漏洞描述 A vulnerability was found in BlueNet Technology Clinical Browsing System 1.2.1. I...
2024年5月1日 20:55CVE-2022-0381: WordPress Embed Swagger <=1.0.0 - Cross-Site Scripting
漏洞标题 CVE-2022-0381: WordPress Embed Swagger <=1.0.0 - Cross-Site Scripting 漏洞描述 WordPress Embed Swagger plugin 1.0.0 and prior contains a reflected cross-site scripting ...
2022年6月16日 00:28CVE-2025-34045: WeiPHP 5.0 – Path Traversal
漏洞标题 CVE-2025-34045: WeiPHP 5.0 - Path Traversal 漏洞描述 WeiPHP 5.0 contains a path traversal caused by insufficient input validation of the picUrl parameter in /public/index....
2025年5月26日 02:22
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

