
最新发布第956页

企业内训、员工培训、企事业单位及机关部门内训考试平台开源版
微厦在线学习系统是一款集“学、练、测、考”于一体的在线教育系统,支持视频点播,在线直播,在线测试考试,学时统计、学习证明、成绩打印等多种在线学习管理功能。私有化部署,第三方支付,收...
 2024年1月27日 15:56

Appwrite <=1.2.1存在ssrf漏洞(CVE-2023-27159)
漏洞标题 Appwrite <=1.2.1存在ssrf漏洞(CVE-2023-27159) 漏洞描述 Appwrite是一个基于Docker的端到端开发者平台,该系统洞有一个服务器端请求伪造 (SSRF) 漏洞 PoC代码 暂无
 2023年8月7日 09:43
Adobe ColdFusion远程代码执行漏洞(CVE-2021-21087)
漏洞标题 Adobe ColdFusion远程代码执行漏洞(CVE-2021-21087) 漏洞描述 Adobe ColdFusion是Adobe公司的一套快速应用程序开发平台。该平台包括集成开发环境和脚本语言。 Adobe发布了AdobeColdF...
2021年1月12日 22:28
[BJDCTF2020]The mystery of ip – buu刷题笔记
打开,依次尝试点开三个页面,查看各自的源代码,只有一个ip有用,因为题目说的是ip,大概率和X-Forwarded-For有关,关于这个的解释,请大家移步查看这篇文章 抓包flag界面添加X-Forwarded-For...

 2023年1月13日 19:55

linux下快速列出局域网中所有主机名(计算机名)的脚本_Linux
这篇文章主要介绍了linux下快速列出局域网中所有主机名(计算机名)的脚本,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 最近有列出局域网中所...
2023年9月1日 20:47Docker简单入门使用教程_docker
这篇文章主要介绍了Docker简单入门教程,帮助大家开始学习docker容器,感兴趣的朋友可以了解下 前言: Docker 是一个开源的应用容器引擎,让开发者可以打包他们的应用以及依赖包到一个可移植的...
2023年6月13日 20:36CVE-2025-34141: ETQ Reliance – Reflected XSS via SQLConverterServlet
漏洞标题 CVE-2025-34141: ETQ Reliance - Reflected XSS via SQLConverterServlet 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exists in ETQ Reliance CG (legacy) platf...
2025年9月5日 01:08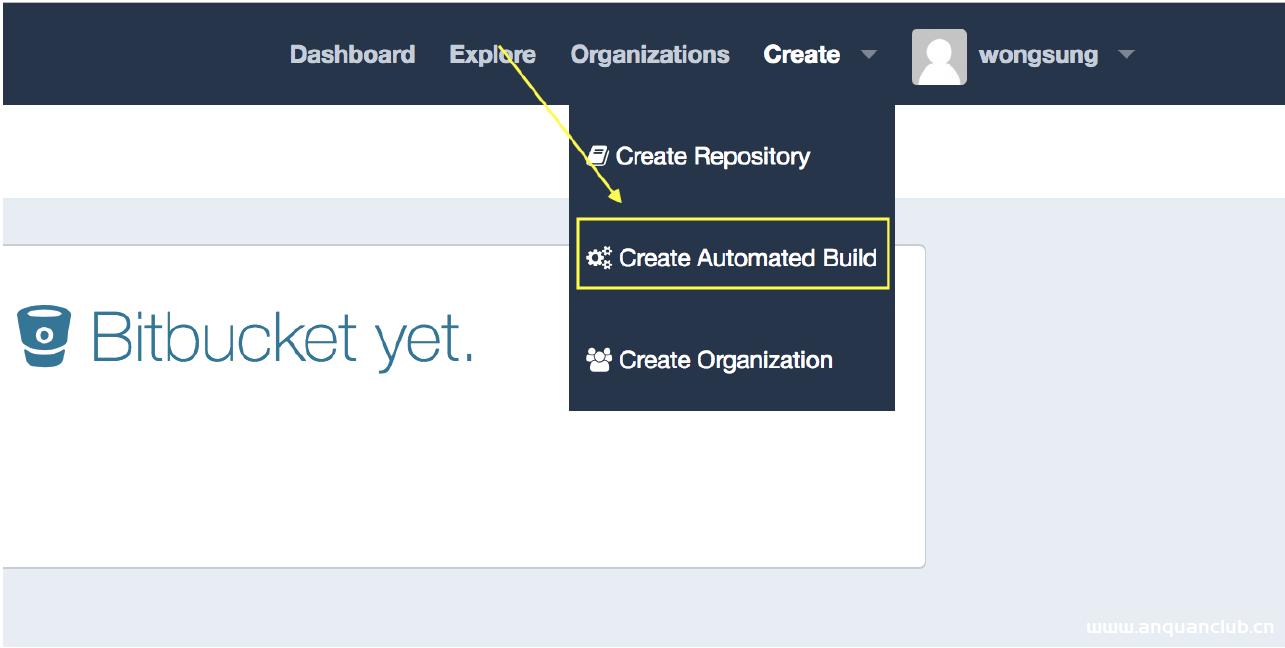
Docker自动化构建Automated Build实现过程图解_docker
这篇文章主要介绍了Docker自动化构建Automated Build实现过程图解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 自动化构建,就是使用Do...
2023年3月18日 21:41CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection
漏洞标题 CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection 漏洞描述 The plugin does not properly sanitise and escape a parameter before using it in a SQL statement, leadi...
2023年5月5日 18:51CVE-2024-36683: PrestaShop productsalert – SQL Injection
漏洞标题 CVE-2024-36683: PrestaShop productsalert - SQL Injection 漏洞描述 In the module 'Products Alert' (productsalert) up to version 1.7.4 from Smart Modules for Prest...
2024年11月2日 00:10CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年4月25日 00:59CVE-2023-47248: PyArrow Flight RPC – Remote Code Execution
漏洞标题 CVE-2023-47248: PyArrow Flight RPC - Remote Code Execution 漏洞描述 PyArrow Flight RPC from v0.14.0 through v14.0.0 allows remote attackers to execute arbitrary code via a...
2023年7月31日 17:20CVE-2023-25573: Metersphere – Arbitrary File Read
漏洞标题 CVE-2023-25573: Metersphere - Arbitrary File Read 漏洞描述 Metersphere is an open source continuous testing platform. In affected versions an improper access control vulne...
2023年3月27日 08:07CVE-2021-34370: Accela Civic Platform <=21.1 - Cross-Site Scripting
漏洞标题 CVE-2021-34370: Accela Civic Platform <=21.1 - Cross-Site Scripting 漏洞描述 Accela Civic Platform through 21.1 contains a cross-site scripting vulnerability via ssoAda...
2021年3月11日 17:55CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass
漏洞标题 CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass 漏洞描述 The tagDiv Composer WordPress plugin before 3.5, required by the Newspaper WordPress the...
2022年12月30日 08:45CVE-2021-32648: OctoberCMS – Account Takeover
漏洞标题 CVE-2021-32648: OctoberCMS - Account Takeover 漏洞描述 octobercms in a CMS platform based on the Laravel PHP Framework. In affected versions of the october/system package ...
2021年4月15日 20:05
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

