
最新发布第95页

bugbounty技巧聚合20211028
漏洞报告 【Reddit 500刀】第三方应用程序可以使用 inAppBrowser 窃取访问令牌以及受保护的文件 http://hackerone.com/reports/1122177 【Reddit 500刀】在端点 http://oauth.reddit.com/api/v2...
 2022年3月10日 23:39
bugbounty技巧聚合20210928
漏洞报告 【Localize 50刀】文档名处的存储xss http://hackerone.com/reports/1321407 【Tor】Tor Browser using --log or --verbose logs the exact connection time a client connects to any...
2022年3月10日 23:33
CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting
漏洞标题 CVE-2021-24498: WordPress Calendar Event Multi View <1.4.01 - Cross-Site Scripting 漏洞描述 WordPress Calendar Event Multi View plugin before 1.4.01 contains an unauthe...
2021年2月12日 11:40CVE-2020-19295: Jeesns 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2020-19295: Jeesns 1.4.2 - Cross-Site Scripting 漏洞描述 Jeesns 1.4.2 is vulnerable to reflected cross-site scripting in the /weibo/topic component and allows attacker...
2020年12月22日 04:24
给Linux定时备份数据库的实现脚本_Linux
这篇文章主要介绍了Linux定时备份数据库实现方式,如果你的服务器数据库需要实现每天定时备份,那么这篇文章会对你大有帮助,有需要的朋友可以借鉴参考下 目录场景:服务器数据库需要实现每天定...
2022年6月15日 09:10CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code
漏洞标题 CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code 漏洞描述 Shodan: http.title:"Login | Control WebPanel" fofa: app="CWP-虚拟主机控制面板" ...
2022年4月1日 06:54CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting 漏洞描述 WordPress MF Gig Calendar plugin 1.1 and prior contains a reflected cross-site scripting...
2021年6月17日 15:09CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload
漏洞标题 CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload 漏洞描述 WordPress SP Project & Document Manager plugin before 4.22 i...
2021年11月4日 17:28
形而上学,不行退学的一句话
0x01 前言 文章写完了,绕过了360杀毒,绕过了火绒,绕过了电脑管家,总结了些简单的姿势,确是没骗过win10的防病毒,剩下的这部分是从Typora的历史记录里找的,,,已经没有想法再来一遍了,,...
2022年3月10日 23:32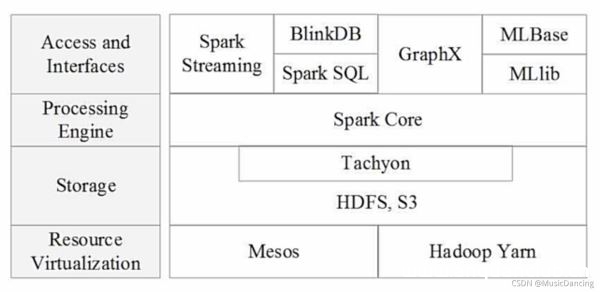
Spark简介以及与Hadoop对比分析_云计算技术
这篇文章主要对Spark作了详细的简介,包含spark的生态系统、基本感念、架构设计、部署应用,以及与Hadoop作了对比,分析其优劣特点,有需要的朋友可以参考下 目录1. Spark 与 Hadoop 比较1.1 Ha...
2022年6月15日 22:44CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting
漏洞标题 CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting 漏洞描述 WordPress Ad Inserter plugin before 2.7.10 contains a cross-site scripting vulnerability. I...
2022年1月8日 12:20CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected cross-site scripting vulnerab...
2022年8月25日 02:05CVE-2022-32417: PBootCMS RCE
漏洞标题 CVE-2022-32417: PBootCMS RCE 漏洞描述 fofa: app="PBOOTCMS" PoC代码
2022年1月16日 23:20Apache Solr XXE漏洞(CVE-2017-12629)
漏洞标题 Apache Solr XXE漏洞(CVE-2017-12629) 漏洞描述 【漏洞对象】Apache Solr 【涉及版本】Apache Solr before 7.1.0 【漏洞描述】该漏洞可用于任何参数为deftype =xmlparser的查询请求,...
2017年2月14日 15:49Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年5月9日 04:01CVE-2022-2756: Kavita <0.5.4.1 - Server-Side Request Forgery
漏洞标题 CVE-2022-2756: Kavita <0.5.4.1 - Server-Side Request Forgery 漏洞描述 Kavita before 0.5.4.1 is susceptible to server-side request forgery in GitHub repository kareadita...
2022年1月10日 22:08
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

