
最新发布第95页
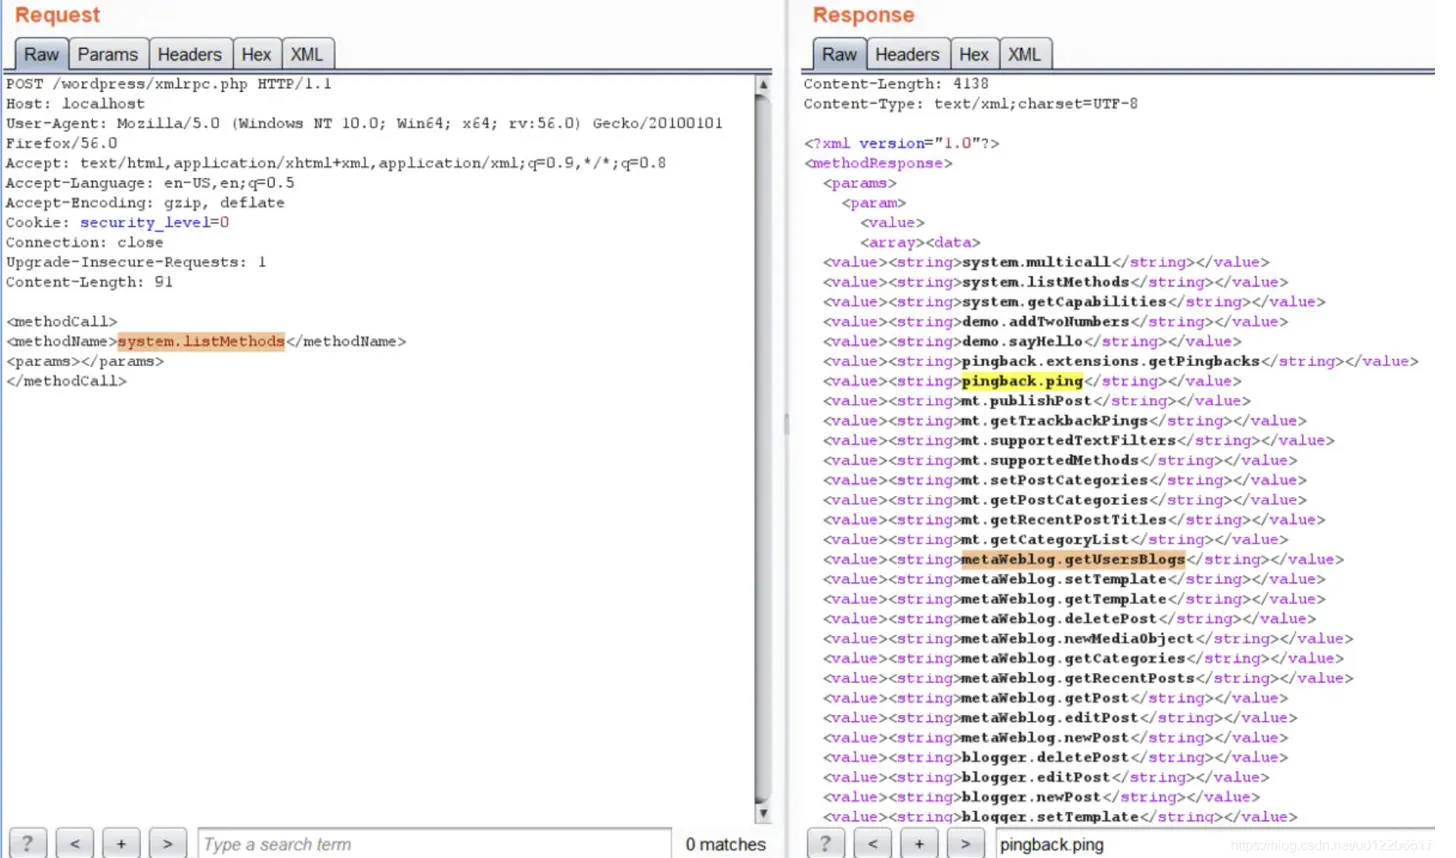
xmlrpc.php 漏洞利用
WordPress采用了XML-RPC接口.并且通过内置函数WordPress API实现了该接口内容。 所以,你可要通过客户端来管理Wordpress。 通过使用WordPress XML-RPC, 你可以使用业界流行博客客户端Weblog Cli...

 2023年1月13日 19:44
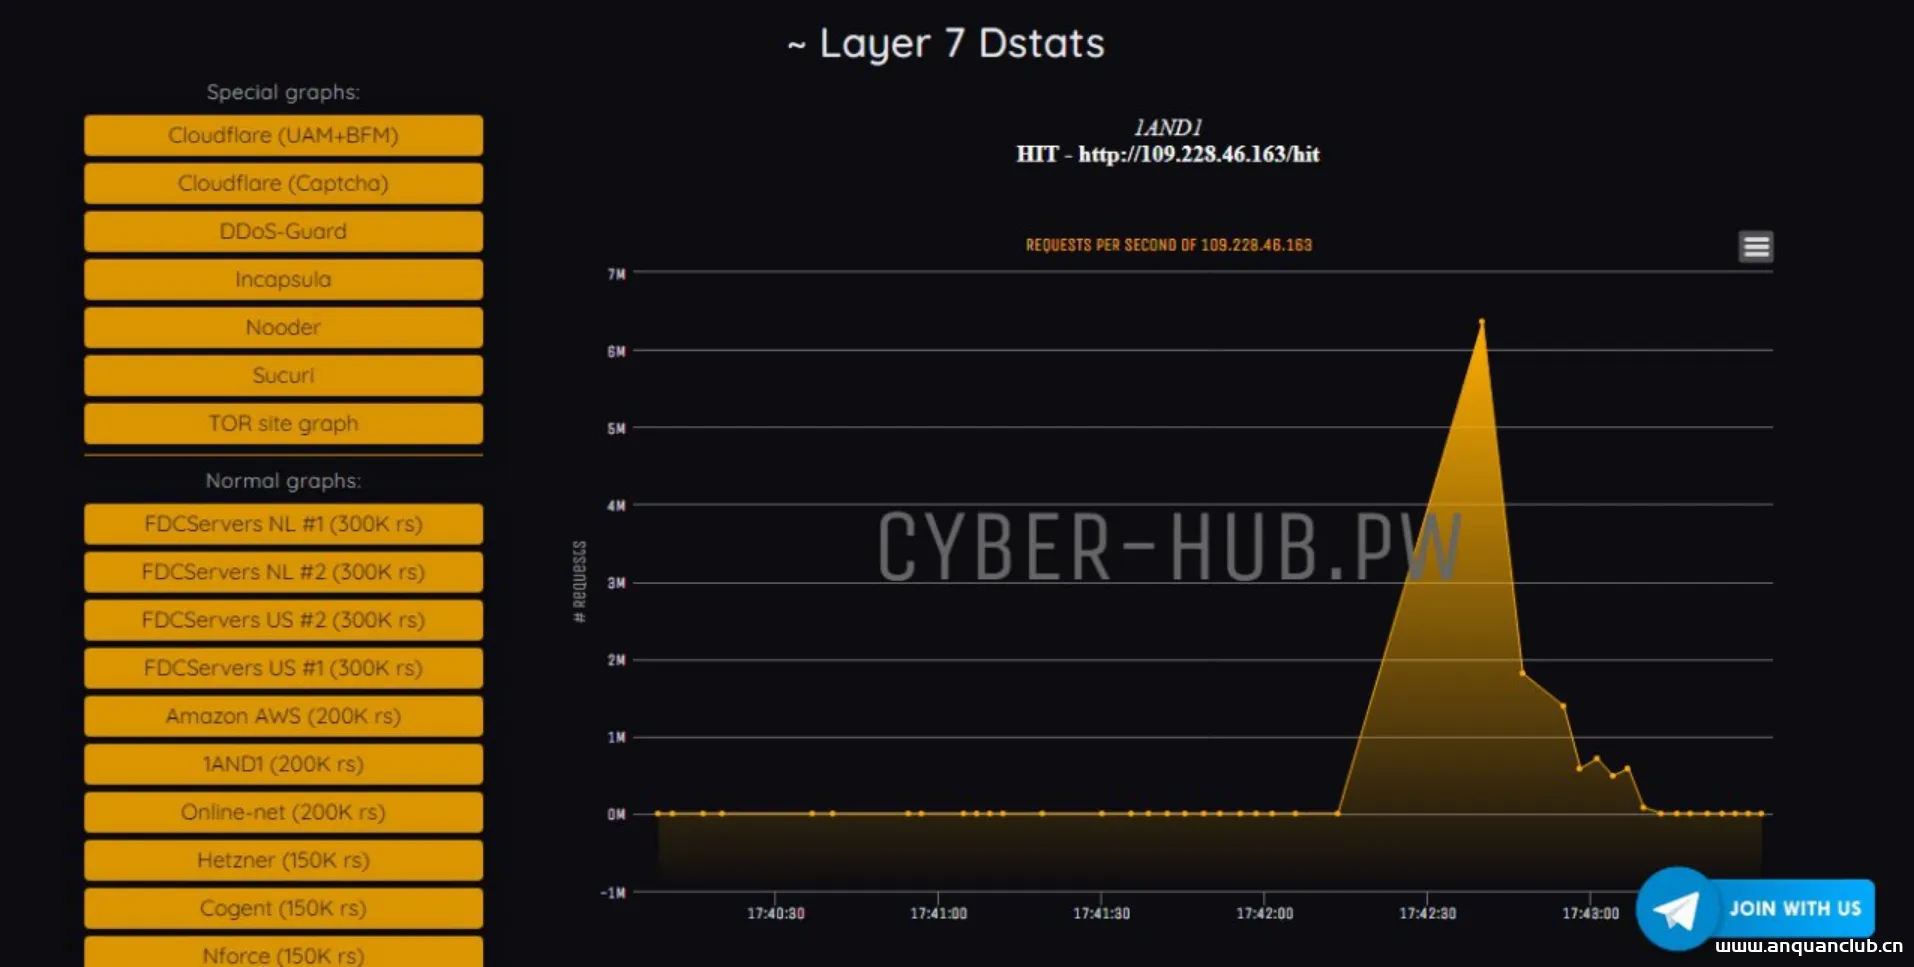
网站测压–MHDDoS – 有56种方法的DDoS攻击脚本
请勿非法攻击他人网站,遵守网络安全法,共同营造绿色上网环境!!! 相关阅读 项目介绍 MHDDoS – 有56种方法的DDoS攻击脚本 项目地址 http://github.com/MatrixTM/MHDDoS 下载 您可以从 githu...
2023年1月13日 19:37
致远OA A6 createMysql.jsp 数据库敏感信息泄露
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
2023年1月30日 21:54
致远OA webmail.do 任意文件下载
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 致远OA webmail.do 任意文件下载 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更...
2023年1月31日 17:48
-MSSQL 2008弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-MSSQL 2008弱口令利用 MSSQL是指微软的SQLServer数据库服务器,它是一个数据库平台,提供数据库的从服务器到终端的完整的解决方案,其...
2023年2月1日 13:53
-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过) Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy...
 2023年2月7日 14:14
-Struts2-007 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-007 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在20...
2023年2月3日 17:42-Struts2-009 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-009 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月4日 14:54-Struts2-032 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-032 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月5日 12:56
CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞 Microsoft Windows下的win32k.sys是Windows子系统的内核部分,是一个内核模...
2023年2月6日 17:28
通达OA v2017 Action_upload任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 通达OA v2017 Action_upload任意文件上传漏洞 通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同...
2026年2月13日 12:53
深信服行为感知系统/日志中心 c.php 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 深信服行为感知系统/日志中心 c.php 远程命令执行 深信服行为感知系统BA(Behavior Awareness System),是深信服上网行为管理的又一大颠覆式创...
2026年2月13日 12:53
CVE-2022-35914-GLPI 注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-35914-GLPI 注入漏洞 GLPI是个人开发者的一款开源IT和资产管理软件。该软件提供功能全面的IT资源管理接口,你可以用它来建立...
2023年2月7日 17:05
Kyan 密码泄露/多个远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Kyan 密码泄露/多个远程命令执行漏洞 Kyan系统存在密码泄露/多个远程命令执行漏洞,攻击者通过漏洞可以获取服务器权限,导致服务器失陷...
2026年2月13日 12:53
Teleport堡垒机 do-login 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Teleport堡垒机 do-login 任意用户登录漏洞 Teleport是一款简单易用的开源堡垒机系统,具有小巧、易用的特点,支持RDP/SSH/SFTP/Telnet...
2026年2月13日 12:53
关于全局代理与局部代理的介绍
1. 为什么要全局代理 在渗透的时候要保护好自己啊,不要被溯源到。 在买的一些VPS上做扫描的时候,有可能会触发到VPS厂商(搬瓦工、Vultr的都有遇到过)的安全机制(如DDoS),将我们的VPS停机。做...
2023年3月26日 11:04
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

